

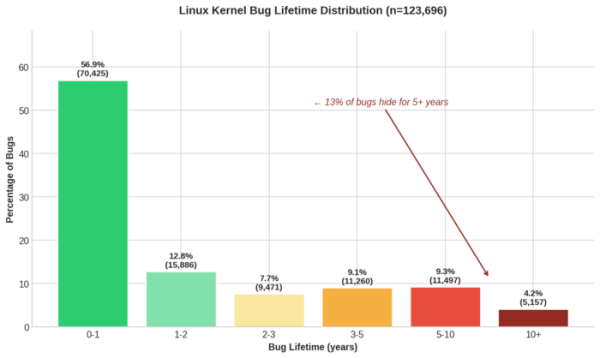
Byly zveřejněny výsledky studie doby odhalování a odstranění chyb v jádře Linuxu. Údaje byly získány analýzou opravy 125 tisíc chyb, označených v Git repozitáři tagem „Fixes:“, odkazujícím na commit, ve kterém chyba vznikla. Průměrná doba odhalení chyb v jádře činila 2,1 roku. Pokud zohledníme pouze chyby opravené v roce 2025, bylo toto číslo 2,8 roku.
30 % chyb opravil stejný vývojář, který je způsobil. 56,9 % chyb je odstraněno během jednoho roku. 13,5 % chyb zůstávalo neodhaleno více než 5 let (pokud zohledníme pouze chyby opravené v roce 2025 — 19,4 %). Vzhledem k nerovnoměrnému rozložení činila mediánová doba existence chyby v kódu jádra 8 měsíců pro vzorek od roku 2005 a 1 rok pro chyby opravené v roce 2025. Nejdéle trvající chybou v kódu se stalo přetečení bufferu v ethtool, které bylo odstraněno po 20,7 letech.
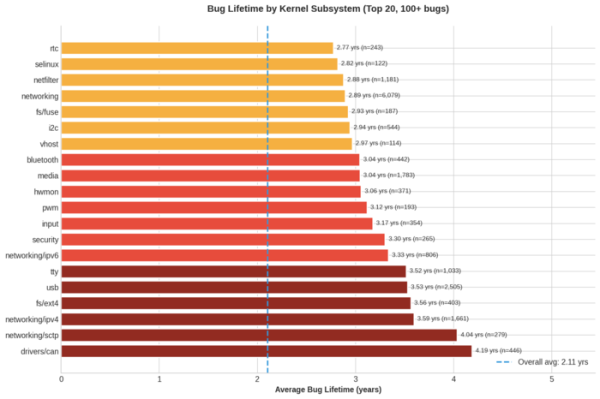
Dynamika odhalování chyb se výrazně liší od průměrných hodnot pro některé podsystémy, například ve firmwaru sběrnice CAN a zásobníku SCTP trvá průměrné odhalení problémů přibližně 4 roky, v zásobníku IPv4 - 3,6 roku, USB a TTY - 3,5 roku, Netfilter a síťový zásobník - 2,9 roku, VM - 1,8 roku, GPU - 1,4 roku, BPF - 1,1 roku.
Čas odhalení koreluje s typy chyb: průměrná doba odhalení chyb spojených se stavy závodů činila 5,1 roku, přetečení celého čísla - 3,9 roku, použití po uvolnění paměti - 3,2 roku, přetečení bufferu a únik paměti - 3,1 roku, počítání referencí - 2,8 roku, dereference nulového ukazatele a vzájemné blokace - 2,2 roku.
Ve zpracované statistice je také patrný vliv zavádění nových nástrojů pro automatizované vyhledávání chyb, statickou analýzu a testování kódu, jako jsou Syzkaller, KASAN, KMSAN a KCSAN. Například v roce 2010 nebyly zaznamenány žádné opravy chyb nalezených během roku. Zatímco v roce 2014 bylo během roku odhaleno 31 % chyb, v roce 2018 - 54 % a v roce 2022 - 69 % chyb.
Získaná statistika byla použita k vytvoření modelu strojového učení VulnBERT, který umožňuje předpovídat přítomnost zranitelností v commitech. Při testování na commitech z roku 2024 dosáhla přesnost detekce chyb 92,2 % při úrovni falešných poplachů 1,2 % (pro srovnání, dříve dostupný model CodeBERT identifikoval 89,2 % problémů při úrovni falešných poplachů 48,1 %).
Zdroj: opennet.ru
