

Společnost Wiz zveřejnila výsledky analýzy aktivit červa Shai-Hulud 2, během jehož činnosti byly v repozitáři NPM uveřejněny škodlivé verze více než 800 balíčků, souhrnně čítající více než 100 milionů stažení. Po instalaci infikovaného balíčku se aktivovaný červ pokouší vyhledávat důvěrné údaje, zveřejňuje nové škodlivé verze (pokud detekuje token připojení k repozitáři NPM) a dále shromažďuje nalezené důvěrné údaje a vytváří nové repozitáře na GitHubu.
Na GitHubu bylo identifikováno více než 30 tisíc repozitářů s údaji zachycenými červem. V přibližně 70 % z těchto repozitářů je přítomen soubor content.json, v 50 % je soubor truffleSecrets.json a v 80 % environment.json, obsahující přístupové klíče, důvěrné informace a proměnné prostředí nalezené na systému vývojáře, který nainstaloval infikovaný balíček se červem. Také v těchto repozitářích bylo identifikováno přibližně 400 souborů actionsSecrets.json s klíči nalezenými v prostředích určených pro GitHub Actions.
V souborech contents.json bylo přítomno více než 500 unikátních přihlašovacích údajů a tokenů pro připojení k GitHubu. V souborech truffleSecrets.json byly nalezeny důvěrné informace, získané při analýze na infikovaném systému pomocí nástroje TruffleHog, který shromažďuje více než 800 typů údajů, mezi nimiž jsou přístupové klíče, šifrovací klíče, hesla a tokeny používané v různých službách, cloudových prostředích, produktech a databázových systémech. Celkově v truffleSecrets.json bylo identifikováno více než 400 tisíc unikátních záznamů, z nichž přibližně 2,5 % (~10 000) bylo ověřeno.
Předpokládá se, že zveřejněné důvěrné informace mohou sloužit jako výchozí bod pro novou vlnu útoků, protože mnoho údajů zůstává aktuálních. Například ověření ukázalo, že 60 % přístupových tokenů k NPM zachycených ze zasažených systémů zůstává platných.
Ve zprávě je také uvedena celková statistika získaná na základě analýzy proměnných prostředí zasažených systémů. 23 % spuštění červa proběhlo na počítačích vývojářů, zatímco 77 % v prostředí systémů kontinuální integrace (60 % GitHub Actions, 5 % — Jenkins, 5 % — GitLab CI, 3 % — AWS CodeBuild). Na 87 % systémů byl použit Linux, 12 % — macOS a 1 % — Windows. 76 % spuštění probíhalo v kontejnerech, 13 % — na hlavních systémech.
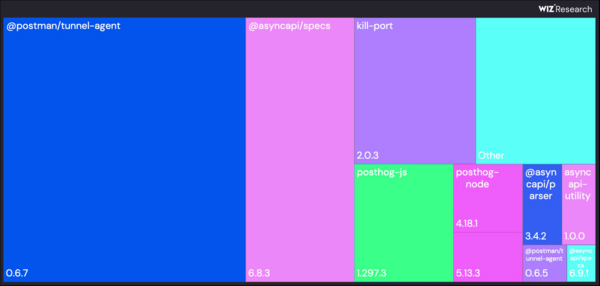
60 % všech infekcí se vyskytlo kvůli instalaci škodlivých verzí balíčků @postman/tunnel-agent-0.6.7 a @asyncapi/specs-6.8.3. Ve 99 % případů byl červ aktivován při spuštění příkazu „node setup_bun.js“, který byl uveden v package.json v sekci preinstall (zbývající 1 % pravděpodobně připadá na pokusy o testování).
Zdroj: opennet.ru
