

Společnost Anthropic představila projekt Glasswing, v rámci kterého poskytne přístup k předběžné verzi AI modelu Claude Mythos s cílem odhalit zranitelnosti a zvýšit bezpečnost kritického softwaru. Mezi účastníky projektu je organizace Linux Foundation a také společnosti Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Microsoft, NVIDIA a Palo Alto Networks. Pozvání k účasti na projektu obdrželo také dalších přibližně 40 organizací.
Vydaný v únoru AI model Claude Opus 4.6 dosáhl nové úrovně kvality v oblastech jako je odhalování zranitelností, hledání a oprava chyb, revize změn a generování kódu. Experimenty s tímto AI modelem odhalily více než 500 zranitelností v open-source projektech a vygenerovaly C kompilátor schopný sestavit jádro Linuxu. Přitom model Claude Opus 4.6 měl slabé schopnosti při vytváření funkčních exploitů.
Model další generace "Claude Mythos" podle tvrzení společnosti Anthropic radikálně předčí Claude Opus 4.6 v oblasti psaní funkčních exploitů. Z několika stovek pokusů o vytvoření exploitů pro zranitelnosti odhalené v JavaScriptovém enginu Firefox 147, v Claude Opus 4.6 měly pouze dva pokusy úspěch. Při opakování experimentu s použitím beta verze modelu Mythos bylo možné vytvořit funkční exploity 181krát – procento úspěšných exploitů vzrostlo z téměř nulových hodnot na 72,4%.
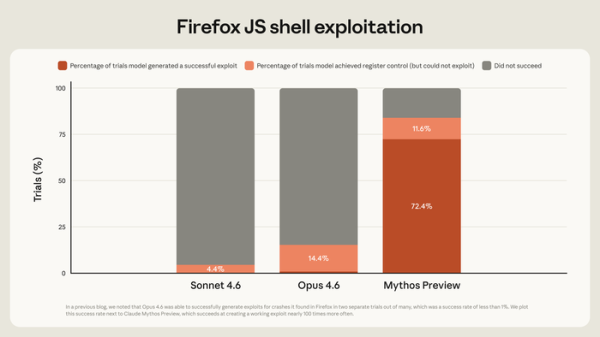
Kromě toho byly v Claude Mythos značně rozšířeny schopnosti při hledání chyb a zranitelností, což v kombinaci s vhodností pro vývoj exploitů vytváří nová rizika pro průmysl – exploity pro dosud neopravené zranitelnosti (0-day) mohou být vytvářeny amatéry během několika hodin. Uvádí se, že úroveň schopností modelu Mythos v odhalování a využívání zranitelností dosáhla profesionální kvality a stále zaostává pouze za těmi nejzkušenějšími profesionály.
Otevření neomezeného přístupu k AI modelu s takovými schopnostmi vyžaduje přípravu průmyslu, proto bylo rozhodnuto nejprve otevřít přístup k předběžné verzi úzkému okruhu odborníků pro provedení práce na hledání a odstranění zranitelností v kriticky důležitých softwarových produktech a otevřeném softwaru. Pro financování této iniciativy byla vyčleněna 100 milionová dotace na platbu tokenů a bylo rozhodnuto rozdělit 4 miliony dolarů jako dary organizacím, které se zabývají udržováním bezpečnosti otevřených projektů.
V testovacím souboru CyberGym, hodnotícím schopnost modelů odhalovat zranitelnosti, model Mythos dosáhl úrovně 83,1 %, zatímco Opus 4.6 dosáhl 66,6 %. V testech kvality psaní kódu modely prokázaly následující výsledky:
Během experimentu společnost Anthropic za několik týdnů pomocí AI modelu Mythos dokázala odhalit několik tisíc dříve neznámých (0-day) zranitelností, z nichž mnohé byly označeny jako kritické. Mezi jiným byla nalezena 27 let přehlížená zranitelnost v TCP stacku OpenBSD, která umožňuje vzdálené spuštění havárie systému. Také byla nalezena 16 let existující zranitelnost v implementaci kodeku H.264 projektu FFmpeg a zranitelnosti v kodecích H.265 a av1, které byly využívány při zpracování speciálně vytvořeného obsahu.
V jádře Linuxu bylo odhaleno několik zranitelností, které umožňují neprivilegovanému uživateli získat práva root. Propojení odhalených zranitelností do řetězce umožnilo vytvořit exploity, které vedou k získání práv root při otevření speciálních stránek v webovém prohlížeči. Také byl vytvořen exploit, který umožnil spuštění kódu s právy root prostřednictvím odeslání speciálně vytvořených síťových paketů na NFS server z FreeBSD.
V jednom z virtualizačních systémů, napsaném v jazyce, který poskytuje prostředky pro bezpečnou práci s pamětí, byla odhalena zranitelnost, která potenciálně umožňuje manipulací v hostitelské systému vykonávat kód na straně hostitele (název není uveden, protože problém ještě není opraven, ale podle všeho se zranitelnost nachází v unsafe bloku v kódu Rust). Byly nalezeny zranitelnosti ve všech populárních webových prohlížečích a kryptografických knihovnách. Byly identifikovány zranitelnosti, které vedou k injekci SQL kódu v různých webových aplikacích.
Zdroj: opennet.ru
