

Byly zveřejněny podrobnosti o incidentu, během kterého se útočníkům podařilo získat kontrolu nad 333 výstupními uzly sítě Tor (celkem je v Tor přibližně 3000 výstupních uzlů) a zorganizovat na nich odchyt nešifrovaného provozu a přesměrování SSH spojení. Útok začal 2. října (v pátek večer), ale byl odhalen a začal být blokován 4. října. 5. října byly všechny kompromitované servery odpojeny operátory nebo samotnými útočníky. Vyšetřování ukázalo, že útočníci získali přístup k serverům dva měsíce před začátkem útoku na uživatele Tor a nainstalovali do kompromitovaných systémů malware Ebury 1.8.3.
Cílem útoku byl odchyt hesel, klíčů a důvěrných informací v přechodovém nešifrovaném provozu, stejně jako zachycení hesel pro SSH. Při analýze nešifrovaného provozu se útočníci zaměřili na nešifrované žádosti k poštovním serverům. Pro stimulaci návratu k nešifrované práci na výstupních uzlech bylo zablokováno síťové porty, používané k organizaci šifrovaného kanálu komunikace s poštovními servery. Nešifrovaný provoz byl analyzován za běhu.
Pro shromažďování hesel k SSH bylo uspořádáno přesměrování SSH dotazů na jeden z 12 serverů útočníků. Tyto servery přijímaly spojení po SSH a výstupní dotaz na heslo jménem serveru, ke kterému se připojovalo. Vzhledem k tomu, že hostitelské klíče se neshodovaly, ssh na straně klienta vydalo varování o připojení k neznámému serveru.
Pokud uživatel toto varování ignoroval a zadal heslo pro připojení, pak malware server přes sebe přenášel připojení k legitimnímu cílovému SSH serveru, uchovával zadané heslo obětí a odchytával informace o akcích v SSH seanci. Současně bylo navázáno připojení k cílovému serveru se zachyceným heslem a nainstalováno na něj malware Ebury. Získáním kontroly nad Linuxovými servery, které nebyly výstupními uzly Tor, útočníci měnili nastavení v souboru torrc a přetvářeli je na nové škodlivé výstupní uzly Tor.
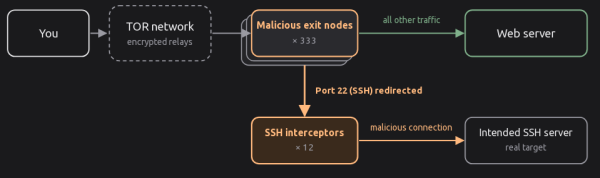
K určení všech škodlivých výstupních uzlů použil badatel nástroj exitmap k procházení všech výstupních uzlů, zřizování SSH připojení přes každý z nich a kontrole skutečnosti přesměrování žádosti. Jakým způsobem útočníci získali přístup k zachyceným Tor uzlům, zatím není jasné, mimo jiné se vyjadřují
předpoklady o kompromitaci provozovatelů hostingu.
Zdroj: opennet.ru
