

Koordinační centrum CERT (skupina pro reakci na počítačové mimořádné situace) zveřejnilo varování o sérii zranitelností v implementacích různých aplikačních protokolů, které využívají protokol UDP jako přenosový protokol. Zranitelnosti mohou být využity k organizaci útoků na dostupnost díky možnosti cyklické výměny paketů mezi dvěma hostiteli. Například útočníci mohou dosáhnout vyčerpání dostupné šířky pásma sítě, zablokování funkce síťových služeb (například prostřednictvím vysokého zatížení a překročení limitu intenzity požadavků) a realizace zesilovačů provozu pro DDoS útoky.
Mezi protokoly, jejichž některé implementace jsou zranitelné, patří DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) a QOTD (RFC865). Přítomnost zranitelnosti (CVE-2024-2169) byla potvrzena v některých produktech společností Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) a MikroTik. Jako obraná opatření k zablokování zranitelností se doporučuje na firewallech povolit blokaci spoofingu (uRPF), omezit přístup k nepotřebným UDP službám a nastavit omezení intenzity provozu (rate-limit a QoS).
Zranitelnosti jsou způsobeny nedostatečnou ochranou protokolu UDP před spoofingem adres – při absenci ochrany proti spoofingu na přechodových routerech může útočník uvést v UDP paketu IP adresu libovolného serveru a odeslat tento paket na jiný server, který odpoví na uvedenou falešnou adresu. Metoda útoku spočívá ve vytváření situace s cyklickou výměnou paketů mezi servery používajícími zranitelné implementace protokolu. Například jako odpověď na přijatý paket může cílový server vrátit odpověď s chybovým kódem, zatímco server, jehož adresu útočník podstrčil, vrátí svou odpověď, což opět povede k vrácení paketu s chybovým kódem. Takto servery se to může opakovat donekonečna, pakety se začnou střídavě vracet v jakémsi „ping-pongu.
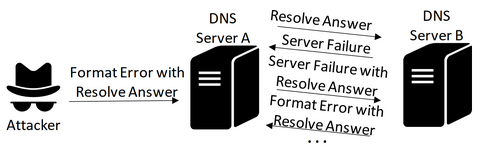
Je pozoruhodné, že podobná metoda útoku není nová a v serveru Synchronizace času ntpd byla chráněna před jednou variantou útoku, která byla odstraněna už v roce 2009 (CVE-2009-3563) ve verzích 4.2.4p8 a 4.2.5. Útok spočíval v poslání NTP paketu s podvrženou adresou a nastaveným flagem MODE_PRIVATE, přičemž cílový server při zpracování tohoto paketu vracel odpověď o nemožnosti použití soukromého režimu, přičemž flag MODE_PRIVATE zůstával ve vyjádření. Jiný server pak také nemohl tento flag zpracovat a vracel svou odpověď, což vedlo k cyklení výměny paketů mezi dvěma NTP servery. Co se DNS protokolu týče, varování o možnosti provedení podobného útoku bylo zveřejněno už v roce 1996.
Globální skenování adres v internetu ukázalo, že v současnosti je v síti přítomno minimálně 23 tisíc zranitelných TFTP serverů, 63 tisíc DNS serverů, 89 tisíc NTP serverů, 56 tisíc Echo/RFC862 služeb, 22 tisíc Chargen/RFC864 služeb a 21 tisíc QOTD/RFC865 služeb. Předpokládá se, že v případě NTP serverů je přítomnost neopravené zranitelnosti spojena s používáním velmi starých verzí ntpd, vydaných před rokem 2010. Služby Echo, Chargen a QOTD jsou zranitelné již od svého vzniku díky své architektuře. Situace se servery TFTP a DNS vyžaduje jednání s jejich administrátory. Servery atftpd a tftpd této problematice nejsou vystaveny, protože při odeslání odpovědi používají náhodné číslo výchozího síťového portu. Mezi zranitelnými DNS servery je zmíněn dproxy-nexgen. V produktech Microsoft problém vystupuje v WDS (Windows Deployment Services), a v produktech Cisco se problém vyskytuje v routerech řad 2800 a 2970.
Zdroj: opennet.ru
