

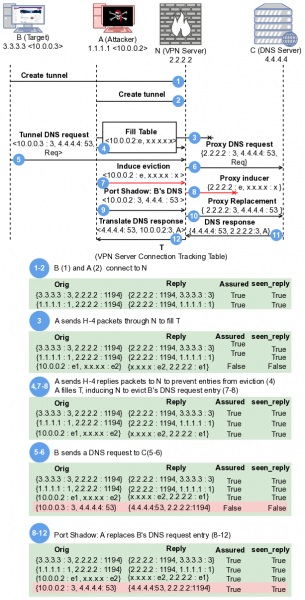
Skupina výzkumníků z kanadských a amerických univerzit vyvinula techniku útoku Port Shadow, která umožňuje manipulací s tabulkami překladů adres na straně VPN serveru dosáhnout toho, že odpověď na požadavek je zaslána jinému uživateli připojenému k tomu samému VPN serveru. Metoda může být využita k organizaci odposlechu nebo přesměrování šifrovaného provozu, provádění skenování portů a deanonimizaci uživatelů VPN. Jako příklad je ukázáno, jak lze tuto metodu použít k přesměrování DNS dotazů uživatele, pracujícího přes VPN server, na hostitele útočníka, k němuž má útok možnost připojit se jako klient.
Aby útok mohl být proveden, musí mít útočník možnost připojení k jednomu VPN-serveru se svou obětí, což je možné například při používání běžných VPN operátorů a veřejných VPN služeb, které poskytují přístup všem zájemcům. Zranitelnost postihuje VPN servery, které používají překlad adres (NAT) k organizaci přístupu klientů k externím zdrojům, přičemž pro příjem provozu od klientů a odesílání požadavků na externí webové stránky musí být serveru používána stejná IP adresa.
Útok je založen na tom, že prostřednictvím odesílání speciálně formátovaných požadavků může útočník, připojený k tomu samému VPN serveru a používající sdílený NAT, dosáhnout narušení obsahu tabulek překladů adres, což povede k tomu, že pakety určené jednomu uživateli budou směrovány k jinému uživateli. V tabulkách překladů adres je informace o tom, s jakou interní IP adresou je spojen odeslaný požadavek, určena na základě čísla výchozího síťového portu použitým při odesílání požadavku. Útočník pomocí odesílání určitých SYN a ACK paketů a současných manipulací na straně klientského spojení s VPN serverem a ze strany externího serveru pod kontrolou útočníka může dosáhnout výskytu kolize v tabulce NAT a přidání záznamu se stejným číslem výchozího portu, ale asociovaného s jeho lokální adresou, což povede k tomu, že odpovědi na cizí požadavek budou vráceny na adresu útočníka.
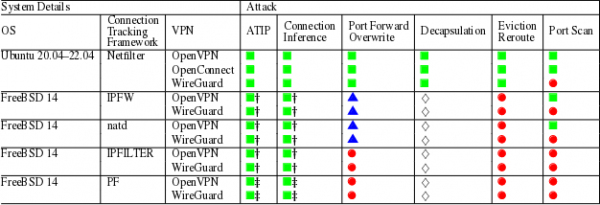
Během výzkumu byly testovány systémy překladu adres Linux a FreeBSD v kombinaci s VPN OpenVPN, OpenConnect a WireGuard. Platforma FreeBSD se ukázala jako odolná vůči metodám útoků na přesměrování dotazů prováděným jinými uživateli připojenými k téže VPN. Substituce v tabulkách NAT se podařilo provést pouze během útoku ATIP (Adjacent-to-In-Path), při němž se útočník může vměšovat do provozu mezi uživatelem a VPN serverem (například když se uživatel připojuje k síti Wi-Fi ovládané útočníkem) nebo mezi VPN serverem a cílovou stránkou. Přitom NAT FreeBSD byl také postižen útokem, který umožňuje zjistit, že je uživatel připojen k určité stránce (Connection Inference).
Pokud jde o Linux, podsystem Netfilter byl náchylný k útokům na substituci záznamů v tabulce překladu adres, které umožňují přesměrování příchozích paketů jinému uživateli, realizaci odesílání paketů mimo šifrovaný VPN kanál (Decapsulation) nebo zjištění otevřených síťových portů na straně klienta.
Jako opatření k blokování útoku se VPN poskytovatelům doporučuje používat adekvátní metody randomizace čísel výchozích portů v NAT, omezit počet povolených současných připojení k VPN serveru od jednoho uživatele, a také blokovat možnost volby klientem síťového portu, přijímajícího žádosti na straně VPN serveru.
Podle zástupce společnosti Proton AG útok nenarušuje VPN služby, které používají oddělené IP adresy pro příchozí a odchozí požadavky. Navíc existují pochybnosti o možnosti aplikace útoku na reálné VPN služby, protože úspěšný útok byl dosud prokázán pouze v laboratorních testech a pro jeho provedení jsou potřebné určité podmínky na straně VPN serveru a napadeného klienta. Kromě toho může být útok užitečný pouze pro manipulaci s nešifrovanými požadavky, jako je dotazování na DNS, zatímco použití TLS a HTTPS na úrovni aplikací činí přesměrování provozu bezcenným.
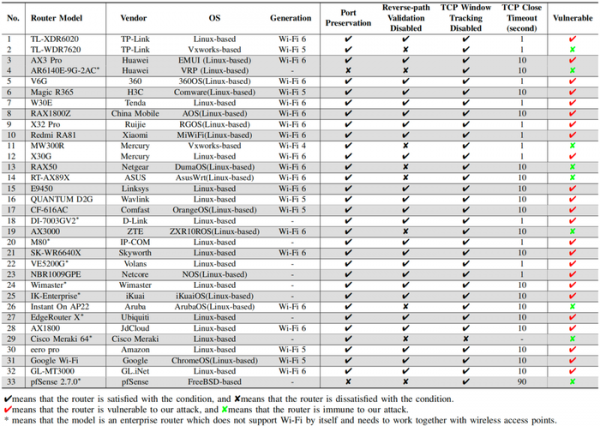
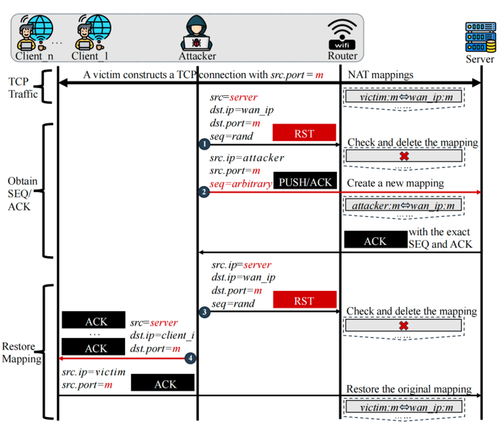
Manipulace s tabulkami překladu adres je použitelná nejen u VPN, ale i u bezdrátových sítí, kde se k organizaci připojení uživatelů k externím zdrojům používá NAT na přístupovém bodě. Minulý měsíc byly zveřejněny výsledky výzkumu možnosti provedení podobného útoku na odposlech TCP spojení dalších uživatelů bezdrátové sítě. Metoda útoku byla použitelná na 24 z 33 testovaných bezdrátových přístupových bodů.
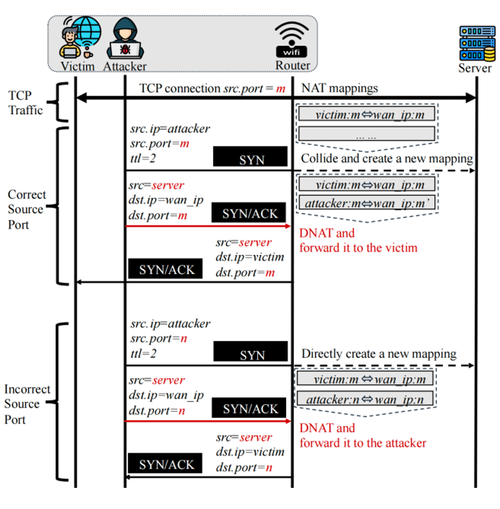
Navrhovaný útok na Wi-Fi se ukázal být výrazně jednodušší než výše zmíněná metoda pro VPN, protože díky optimalizacím mnohé přístupové body neověřují správnost čísel sekvencí v TCP paketech. Výsledkem bylo, že k útoku stačilo odeslat falešný RST paket na vyčištění záznamu v tabulce překladu adres a poté zajistit nasměrování odpovědi na hostitele útočníka pro určení čísel sekvencí (SEQ) a potvrzení (ACK) potřebných k odposlechu TCP spojení.
Zdroj: opennet.ru
