

Skupina výzkumníků z Ruhr-Univerzity v Bochumi (Německo) představila techniku útoku (), která umožňuje odchytávat šifrované hlasové hovory v sítích mobilních telefonů 4G/LTE, které používají pro přenos hlasového provozu technologii VoLTE ().
.
Pro ochranu telefonních hovorů před odposlechem v VoLTE je mezi klientem a operátorem aplikováno šifrování založené na . Specifikace přikazuje generovat pro každou relaci unikátní klíčový proud, ale jak zjistili výzkumníci, 12 ze 15 testovaných základnových stanic toto podmínku nedodržuje a opakovaně používá stejný klíčový proud pro dva po sobě jdoucí hovory přes jeden rádiový kanál, nebo používá předvídatelné metody generování nové sekvence.
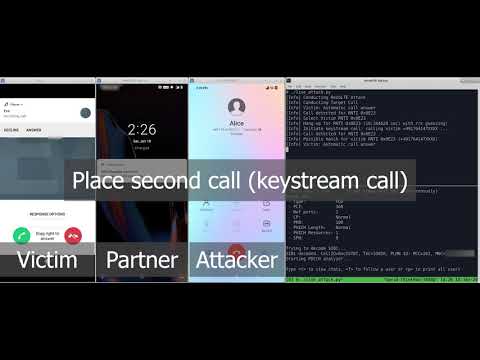
Opakované používání klíčového proudu umožňuje útočníkovi dešifrovat zaznamenaný šifrovaný provoz s hovorem. Aby útočník mohl dešifrovat obsah hlasového hovoru, nejprve zachytí a uloží šifrovaný rádiový provoz mezi obětí a zranitelnou základnovou stanicí. Po skončení hovoru útočník znovu volá oběti a snaží se co nejdéle udržet hovor, aniž by oběť položila sluchátko. Během tohoto hovoru kromě nahrávání šifrovaného rádiového provozu také uchovává nezšifrovaný původní zvukový signál.
Pro dešifrování prvního hovoru oběti může útočník na základě zachyceného šifrovaného provozu z druhého hovoru a původních hlasových údajů nahraných v útočníkově telefonu vypočítat hodnotu klíčového proudu, která se určuje pomocí operace XOR mezi otevřenými a šifrovanými daty. Vzhledem k tomu, že klíčový proud je opakovaně používán, aplikováním vypočítaného klíčového proudu z druhého hovoru na šifrovaná data prvního hovoru může útočník získat přístup k jeho původnímu obsahu. Čím déle trval druhý hovor útočníka s obětí, tím více informací může být dešifrováno z prvního hovoru. Například pokud se útočníkovi podařilo prodloužit hovor na 5 minut, pak bude moci dešifrovat 5 minut.
Pro zachycení šifrovaného provozu v éteru LTE sítí výzkumníci použili analyzátor signálu , and for obtaining the original voice stream during the attacker’s call, Android smartphones controlled via ADB were used, . The cost of the equipment needed to carry out the attack is estimated at 7000 dollars.
Base station manufacturers were notified about the issue last December, and most have already published patches to eliminate the vulnerability. However, some operators may have ignored the updates. To check the susceptibility of LTE and 5G networks a special mobile application for the Android 9 platform (requires root access and Qualcomm-based smartphones, such as Xiaomi Mi A3, One Plus 6T, and Xiaomi Mix 3 5G). In addition to determining the presence of vulnerabilities, the application can also be used to capture traffic and view service messages. Captured traffic is saved in PCAP format and can be sent to a user-specified HTTP server for further analysis with standard tools.
Zdroj: opennet.ru
