

Společnost Google o změně přístupu k zpracování smíšeného obsahu na stránkách otevřených prostřednictvím HTTPS. Dříve, pokud obsahovaly stránky otevřené prostřednictvím HTTPS komponenty načítané bez šifrování (protokolem http://), zobrazoval se speciální indikátor. V budoucnu bylo rozhodnuto blokovat načítání takových zdrojů ve výchozím nastavení. Tímto způsobem stránky otevřené prostřednictvím „https://“ budou zaručeně obsahovat pouze zdroje načítané přes zabezpečený kanál.
Je třeba poznamenat, že v současnosti více než 90 % stránek je otevřeno uživateli prohlížeče Chrome s použitím HTTPS. Přítomnost vložených komponentů načítaných bez šifrování vytváří rizika bezpečnostních porušení prostřednictvím modifikace nezabezpečeného obsahu v případě kontroly nad komunikačním kanálem (například při připojení přes veřejné Wi-Fi). Indikátor smíšeného obsahu byl uznán za neefektivní a zavádějící pro uživatele, jelikož neposkytuje jednoznačné hodnocení bezpečnosti stránky.
V současnosti jsou nejnebezpečnější typy smíšeného obsahu, jako jsou skripty a iframe, již blokovány ve výchozím nastavení, ale obrázky, zvukové soubory a videa stále mohou být načítána prostřednictvím http://. Pomocí záměny obrázků může útočník vložit sledovací akce uživatele do cookie, pokusit se využít zranitelnosti v obslužných programech pro obrázky nebo provést podvod tím, že nahradí informaci zobrazenou na obrázku.
Zavedení blokace je rozděleno do několika fází. V Chrome 79, plánovaném na 10. prosince, se objeví nové nastavení, které umožní deaktivaci blokace pro konkrétní stránky. Uvedené nastavení se bude aplikovat na již blokovaný smíšený obsah, jako jsou skripty a iframe, a bude vyvoláno prostřednictvím nabídky, která se zobrazí po kliknutí na symbol zámku, čímž nahradí dříve nabízený indikátor pro deaktivaci blokace.
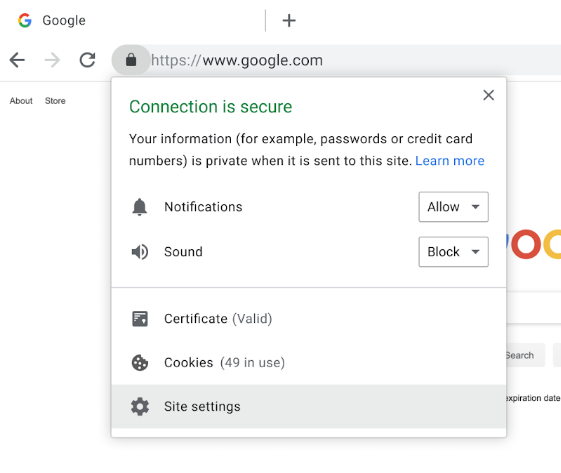
V Chrome 80, který se očekává 4. února, se bude uplatňovat mírná blokovací schéma pro zvukové a video soubory, která zahrnuje automatickou výměnu v odkazu http:// za https://, což umožní zachovat funkčnost, pokud je problémový zdroj také dostupný přes HTTPS. Obrázky se budou nadále nahrávat beze změn, ale v případě nahrávání přes http:// na stránkách https:// se pro celou stránku začne zobrazovat indikátor nezabezpečeného spojení. Pro automatickou výměnu na https nebo blokaci obrázků budou moci vývojáři webových stránek použít CSP vlastnosti upgrade-insecure-requests a block-all-mixed-content. Vydání Chrome 81, naplánované na 17. března, přinese automatickou výměnu pro smíšené nahrávání obrázků z http:// na https://.
Kromě toho Google integruje do jednoho z následujících vydání prohlížeče Chrome novou funkci Password Checkup, která byla dříve ve formě . Integrace povede ke vzniku nástrojů pro analýzu spolehlivosti používaných hesel v nativním správci hesel Chrome. Při pokusu o přihlášení na libovolnou stránku se provede kontrola uživatelského jména a hesla v databázi kompromitovaných účtů, s výstupem varování v případě zjištění problémů. Kontrola probíhá na základě databáze, která pokrývá více než 4 miliardy kompromitovaných účtů, které se objevily v únikách uživatelských databází. Varování se také zobrazí při pokusu o použití triviálních hesel, jako je „abc123“ (podle Google 23% Američanů používá podobná hesla) nebo při použití stejného hesla na více stránkách.
Pro zachování soukromí při volání na externí API se přenáší pouze první dva bajty hash od spojení uživatelského jména a hesla (k hashování se používá algoritmus ). Celý hash je zašifrován klíčem generovaným na straně uživatele. Původní hashe v databázi Google jsou také dodatečně zašifrovány a pro indexaci jsou uchovávány pouze první dva bajty hash. Konečné porovnání hash, které spadají pod zadaný dvoubajtový prefix, se provádí na straně uživatele pomocí kryptografické techniky „«, při které žádná ze stran nezná obsah kontrolovaných dat. Pro ochranu před určením obsahu databáze kompromitovaných účtů pomocí pokusů o dotazy s libovolnými prefixy se odesílaná data šifrují vázaně na klíč, který je generován na základě kontrolovaného spojení uživatelského jména a hesla.
Zdroj: opennet.ru
