

Vývojáři Firefoxu oznámili rozšíření používání režimu DNS přes HTTPS (DoH, DNS over HTTPS), který bude výchozí pro uživatele v Kanadě (dříve byl DoH výchozí pouze pro USA). Aktivace DoH pro uživatele v Kanadě proběhne ve fázích: 20. července bude DoH aktivován pro 1 % uživatelů v Kanadě a pokud nedojde k nečekaným problémům, pokrytí bude rozšířeno na 100 % do konce září.
Přechod kanadských uživatelů Firefoxu na DoH probíhá ve spolupráci s organizací CIRA (Canadian Internet Registration Authority), která reguluje rozvoj internetu v Kanadě a odpovídá za doménu nejvyššího řádu „ca“. Organizace CIRA se také zapojila do programu TRR (Trusted Recursive Resolver) a byla zařazena mezi poskytovatele DNS-over-HTTPS dostupných ve Firefoxu.
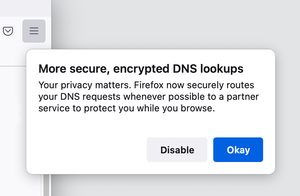
Po aktivaci DoH se na systému uživatele zobrazí varování, které umožňuje v případě potřeby odmítnout přechod na DoH a pokračovat v používání tradičního způsobu zasílání nešifrovaných dotazů na DNS server poskytovatele. Poskytovatele nebo deaktivaci DoH lze změnit v nastavení síťového připojení. Kromě DoH serverů CIRA je možné vybrat služby Cloudflare a NextDNS.
Poskytovatelé DoH nabízení ve Firefoxu jsou vybíráni podle požadavků na důvěryhodné DNS resolvery, podle kterých může DNS operátor používat získaná data pouze k zajištění služby, nesmí uchovávat logy déle než 24 hodin, nemůže sdílet data s třetími stranami a je povinen zveřejnit informace o způsobech zpracování dat. Služba musí také poskytnout závazky, že nebude cenzurovat, filtrovat, zasahovat a blokovat DNS provoz, kromě situací, kdy je to vyžadováno zákonem.
Připomínáme, že DoH může být užitečné pro eliminaci úniků informací o požadovaných názvech hostitelů přes DNS servery poskytovatelů, boj proti MITM útokům a podvržení DNS provozu (například při připojení k veřejné Wi-Fi), čelí blokacím na úrovni DNS (DoH nemůže nahradit VPN v oblasti obcházení blokací, realizovaných na úrovni DPI) nebo pro organizaci práce v případě, kdy není možné přímé spojení s DNS servery (například při práci přes proxy). Pokud za normálních okolností DNS dotazy jsou přímo odesílány na určité v systému konfigurované DNS servery, pak v případě DoH dotaz na určení IP adres hostitele je inkapsulován v HTTPS provozu a je zaslán na HTTP server, na kterém resolver zpracovává požadavky pomocí Web API. Existující standard DNSSEC používá šifrování pouze pro autentizaci klienta a serveru, ale nechrání provoz před odposlechem a nezajišťuje důvěrnost dotazů.
Zdroj: opennet.ru
