

Společnost Stamus Networks vydala novou verzi specializované distribuce SELKS 10, určené pro nasazení systémů detekce a prevence síťových narušení, stejně jako pro organizaci reakce na zjištěné hrozby a monitorování bezpečnosti sítě. Uživatelé mají k dispozici plně vybavené řešení pro správu síťové bezpečnosti, které lze použít okamžitě po stažení. Distribuce podporuje provoz v živém režimu a spuštění v prostředích virtualizace nebo kontejnerech. Výstupy projektu jsou šířeny pod licencí GPLv3. Pro stažení jsou k dispozici dva iso obrazy: s grafickým prostředím Xfce (3.5 GB) a fungující v konzolovém režimu (2.7 GB).
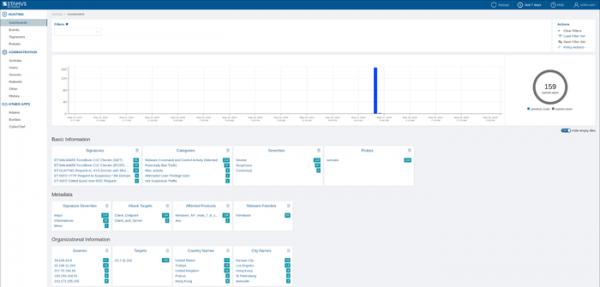
Distribuce je postavena na balíčkové základně Debian a používá otevřený systém detekce útoků Suricata. Příchozí data z různých zdrojů jsou zpracovávána pomocí platformy Logstash a uložena do úložiště ElasticSearch. Pro sledování aktuálního stavu a zjištěných incidentů je k dispozici webové rozhraní implementované na vrcholu rozhraní Kibana. Pro správu pravidel a vizualizaci s nimi souvisejících aktivit se používá webové rozhraní Stamus CE. Dále zahrnuje systém pro zachytávání, ukládání a indexaci síťových paketů Arkime, rozhraní pro hodnocení událostí EveBox a analyzátor dat CyberChef.
Hlavní vylepšení:
- Do uživatelského rozhraní byly přeneseny další funkce z paralelně vyvíjené komerční platformy SSP (Stamus Security Platform). Byla provedena práce na zjednodušení webového rozhraní a sloučení informací o detekci hrozeb, vyhledávání podezřelé aktivity a analýze důkazů.

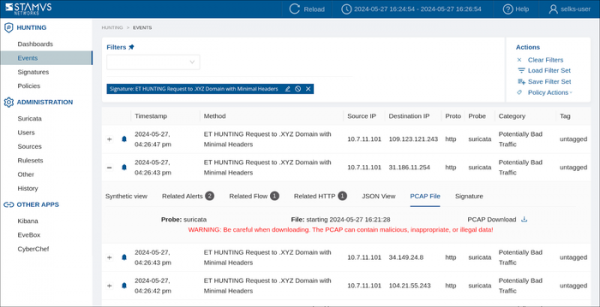
- Byla přidána možnost selektivního zachytávání paketů souvisejících se zjištěnými událostmi a jejich exportu z rozhraní pro analýzu podezřelé aktivity ve formátu PCAP. Exportované dumpy obsahují úplné údaje o síťové relaci spojené s odhalenou hrozbou. Dump lze použít k analýze incidentu jak v samotném SELKS, tak ve třetích nástrojích, jako je Wireshark.

- Systém pro zachytávání, uchovávání a indexaci síťových paketů Arkime byl aktualizován na verzi 5.0, která nyní podporuje vyhledávání informací o více objektech současně z otevřených zdrojů (OSINT), bylo změněno designové uspořádání bloku s podrobnými informacemi, bylo nasazeno unifikované konfigurační podsystem, přidána podpora metod pro generování otisků provozu JA4 a JA4+ a realizována možnost importu uložených PCAP dumpů.
- Místo SQLite pro ukládání dat byla použita databázový systém PostgreSQL.
- Balíčková základna byla aktualizována na Debian 12.
Zdroj: opennet.ru
