

Byl vydán projekt Pi-hole 6, který vyvíjí systém pro centralizované blokování reklam v místní síti, což umožňuje obcházet instalaci blokátorů v prohlížečích a na koncových zařízeních uživatelů. Navrhovaný způsob je aktuální pro boj s reklamami na zařízeních v domácích sítích, například na chytrých televizorech a médiových centrech, stejně jako pro blokování reklam v mobilních aplikacích na smartphonech. Blokování v Pi-hole se realizuje na úrovni DNS — systém využívá černou listinu domén, které se používají při zobrazování reklam, a na úrovni DNS přesměrovává požadavky na tyto domény na adresu 0.0.0.0. Výstupy projektu jsou šířeny pod licencí EUPL 1.2 (Evropská veřejná licence).
Pro instalaci Pi-hole stačí spustit shell skript, který automatizuje stažení a instalaci potřebných komponent. Instalace je podporována v Debianu, Ubuntu, Fedoře, Raspberry Pi OS (Raspbian), Armbian a CentOS Stream pro architektury x86_64, i386, ARM64, ARMv6, ARMv7 a RISC-V. Předpokládá se, že Pi-hole lze nainstalovat na deskách, jako je Raspberry Pi (pro provoz stačí výkon Raspberry Pi Zero). Dále je k dispozici přednastavený obraz kontejneru, obsahující hotové pracovní prostředí založené na Pi-hole.
Pi-hole spouští DHCP a DNS servery, které se zakládají na upravené verzi dnsmasq. DHCP server se používá pro automatické předání nastavení DNS serveru, zapojeného do blokování. Pro správu DNS serveru a sběr statistik se používá background proces FTLDNS (pihole-FTL). Správa FTLDNS může být prováděna přes Web API, telnet nebo příkazový řádek pihole. FTLDNS shromažďuje statistiky ohledně počtu blokovaných a požadovaných domén., přicházejících DNS požadavků, blokování domén reklamních sítí, ukládané a přesměrované DNS požadavky, počtu klientů. Statistika je uložena pomocí SQLite.
Nad rozhraním API poskytovaným FTLDNS byl implementován webový rozhraní pro monitorování a správu blokování, založené na kódu AdminLTE. Webové rozhraní je přizpůsobeno jak pro počítače s velkými obrazovkami, tak pro mobilní zařízení. Podporuje přístup k podrobným protokolům, souhrnným údajům (například nejpopulárnějším klientům a doménám), názornou vizualizaci v grafech a diagramech, výběr historie za určité období, filtrování protokolů, vedení jednotlivých bílých a černých seznamů, blokování na základě regulárních výrazů, správu nastavení DHCP a DNS.
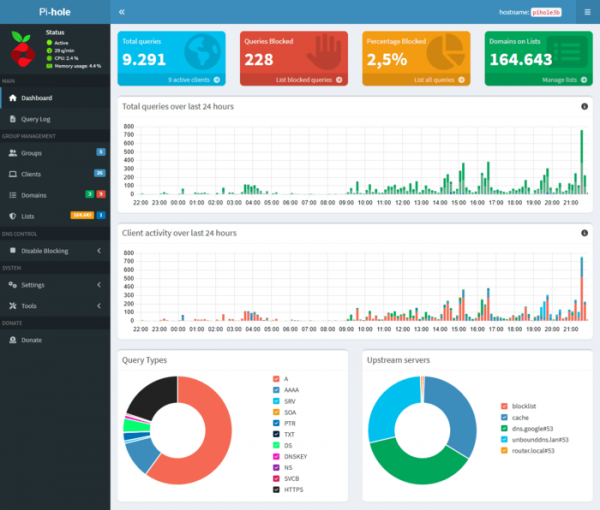
V novém vydání:
- V pozadí procesu pihole-FTL je vestavěn HTTP server a implementováno REST API. Vestavěná implementace HTTP serveru je založena na knihovně CivetWeb. Dříve pro organizaci činnosti webového rozhraní běžel HTTP server lighttpd. Serverové zpracovatele webového rozhraní byly přepsány z PHP do Lua (CivetWeb poskytuje vestavěnou podporu Lua, což umožnilo vyloučit PHP z závislostí).
- Byly rozšířeny možnosti filtrování domén a přidána podpora pro připojení externích bílých seznamů, které určují domény, k nimž bude přístup povolen bez ohledu na zařazení do černých seznamů.
- Roztříštěné konfigurační soubory byly sloučeny do jednoho souboru ve formátu toml (/etc/pihole/pihole.toml). Pro změnu konfigurace je možné přímo editovat toml soubor, použít příkaz „pihole-FTL --config“, přepisovat parametry prostřednictvím proměnných prostředí, volat API nebo měnit nastavení přes webové rozhraní.
- Kompletně bylo změněno uspořádání webového rozhraní, v němž bylo zavedené rozdělení na běžný a expertní režim.
- Byla přidána podpora HTTPS s možností poskytování vlastního TLS certifikátu, stejně jako automatické generace certifikátu.
- Obraz kontejneru pro Docker byl převeden na používání Alpine Linux místo Debianu, což značně snížilo jeho velikost.
Zdroj: opennet.ru
