

Byla připravena verze systému pro zachycování, ukládání a indexaci síťových paketů Arkime 3.1, který poskytuje nástroje pro vizuální hodnocení toků provozu a vyhledávání informací souvisejících se síťovou aktivitou. Původně byl projekt vyvinut společností AOL s cílem vytvořit otevřenou a nasaditelnou alternativu komerčním platformám zpracování síťových paketů, schopnou škálovat pro zpracování provozu při rychlostech desítek gigabitů za sekundu. Kód komponenty pro zachycování provozu je napsán v jazyce C a rozhraní je implementováno na Node.js/JavaScript. Zdrojové kódy jsou distribuovány pod licencí Apache 2.0. Podporována je práce v Linuxu a FreeBSD. Hotové balíčky byly připraveny pro Arch, CentOS a Ubuntu.
Arkime zahrnuje nástroje pro zachycování a indexaci provozu ve standardním formátu PCAP, a také poskytuje prostředky pro rychlý přístup k indexovaným datům. Použití formátu PCAP výrazně zjednodušuje integraci s existujícími analyzátory provozu, jako je Wireshark. Množství uložených dat je omezeno pouze velikostí dostupného diskového pole. Metadata o relacích jsou indexována v clusteru na bázi enginu Elasticsearch.
Pro analýzu nasbíraných informací je k dispozici webové rozhraní, které umožňuje navigaci, vyhledávání a export výběrů. V webovém rozhraní je k dispozici několik režimů zobrazení — od celkové statistiky, mapy připojení a přehledných grafů se záznamy o změnách síťové aktivity až po nástroje pro zkoumání jednotlivých relací, analýzu aktivity podle používaných protokolů a analýzu dat z PCAP dumpů. Také je poskytováno API, které umožňuje přenášet do externích aplikací data o zachycených paketech ve formátu PCAP a analyzovaných relacích ve formátu JSON.
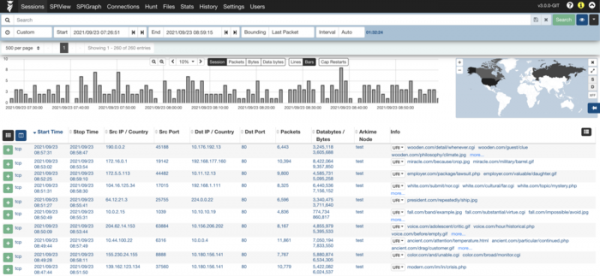
Arkime se skládá ze tří základních komponentů:
- Systém pro zachycování provozu — vícetrátková aplikace v jazyce C pro monitorování provozu, zápis dumpů ve formátu PCAP na disk, analýzu zachycených paketů a odesílání metadat o relacích (SPI, Stateful packet inspection) a protokolech do clusteru Elasticsearch. Uložení PCAP souborů je možné v zašifrované podobě.
- Webové rozhraní na bázi platformy Node.js, které se spouští na každém serveru zachytávání provozu a zpracovává požadavky týkající se přístupu k indexovaným datům a přenosu souborů PCAP přes API.
- Úložiště metadat založené na Elasticsearch.
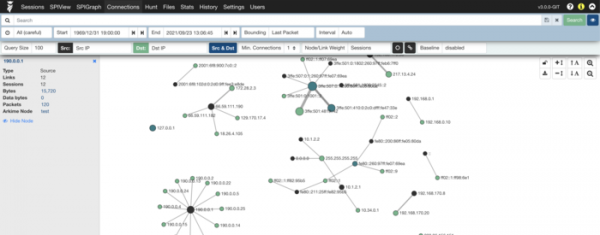
V novém vydání:
- Přidána podpora protokolů IETF QUIC, GENEVE, VXLAN-GPE.
- Přidána podpora typu Q-in-Q (Double VLAN), která umožňuje enkapsulaci VLAN tagů do tagů druhé úrovně za účelem rozšíření počtu VLAN na 16 milionů.
- Přidána podpora typu polí „float“.
- Modul pro zápis do Amazon Elastic Compute Cloud byl převeden na používání protokolu IMDSv2 (Instance Metadata Service).
- Bylo provedeno refaktorování kódu pro přidání UDP tunelů.
- Přidána podpora elasticsearchAPIKey a elasticsearchBasicAuth.
Zdroj: opennet.ru
