

Po deseti měsících vývoje významné vydání specializovaného prohlížeče , ve kterém pokračuje rozvoj funkcionality založené na větvi ESR . Prohlížeč se soustředí na zajištění anonymity, bezpečnosti a soukromí, veškerý provoz je přesměrován pouze přes síť Tor. Není možné se připojit přímo prostřednictvím standardního síťového připojení aktuálního systému, což znemožňuje sledování skutečné IP adresy uživatele (v případě napadení prohlížeče mohou útočníci získat přístup k systémovým parametrům sítě, proto pro úplné zablokování možných úniků je třeba používat takové produkty, jako je ). Sestavení Tor Browseru pro Linux, Windows, macOS a Android.
Pro zajištění další ochrany je součástí doplněk , který umožňuje používat šifrování provozu na všech stránkách, kde je to možné. Pro snížení hrozby z útoků využívajících JavaScript a blokování pluginů je dodáván doplněk . Pro boj s blokováním a inspekcí provozu se používají a .
Pro organizaci šifrovaného komunikačního kanálu v prostředích, která blokují veškerý provoz kromě HTTP, jsou nabízeny alternativní transporty, které například umožňují obejít pokusy o blokování Tor v Číně. Pro ochranu před sledováním pohybu uživatele a před odhalováním specifických rysů pro konkrétní návštěvníky jsou zakázány nebo omezeny API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices a screen.orientation, stejně jako jsou deaktivovány prostředky pro odesílání telemetrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect“, modifikovaný libmdns.
V novém vydání:
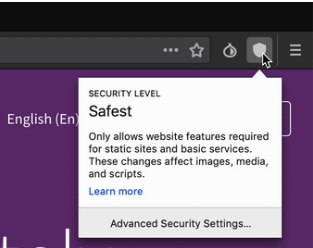
- Byla provedena reorganizace panelu a přístup k indikátoru úrovně ochrany, který byl přesunut z menu Torbutton na hlavní panel. Tlačítko Torbutton bylo přesunuto na pravou stranu panelu. Z panelu byly standardně odstraněny indikátory doplňků HTTPS Everywhere a NoScript (je možné je vrátit v rozhraní nastavení panelu).

Indikátor HTTPS Everywhere byl odstraněn, protože nenese užitečné informace a přesměrování na HTTPS se vždy aplikuje jako výchozí. Indikátor NoScript byl odstraněn, protože prohlížeč umožňuje přepínání mezi základními úrovněmi zabezpečení, a tlačítko NoScript často zavádí varování, která vyplývají z nastavení v Tor Browseru. Tlačítko NoScript také poskytuje přístup k rozsáhlým nastavením, bez podrobného porozumění kterýmžto změna parametrů může vést k problémům s ochranou soukromí a nesouladu s nastavenou úrovní zabezpečení v Tor Browseru. Kontrola blokace JavaScriptu pro konkrétní stránky může být provedena prostřednictvím sekce dodatečných oprávnění v kontextovém menu adresního řádku (tlačítko „i“);
- Byl upraven styl a zajištěna kompatibilita Tor Browseru s novým designem Firefoxu, připraveným v rámci projektu „“. Bylo změněno a sjednoceno pro všechny platformy zobrazení úvodní stránky „about:tor“;
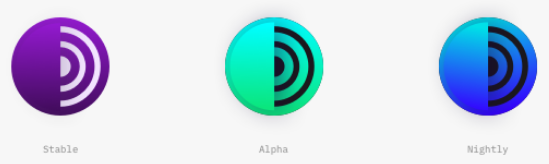
- Byly představeny nové loga Tor Browseru.

- Byly aktualizovány verze komponent prohlížeče:
Firefox 60.7.0esr, Torbutton 2.1.8, HTTPS Everywhere 2019.5.6.1, OpenSSL 1.0.2r, Tor Launcher 0.2.18.3; - Sestavy byly vytvořeny s příznakem „“, použitým pro oficiální sestavy Mozilly.
- Bylo připraveno první stabilní vydání mobilní verze Tor Browseru pro platformu Android, které je postaveno na kódové základně Firefoxu 60.7.0 pro Android a umožňuje fungovat pouze přes síť Tor, blokující jakékoli pokusy o přímé síťové připojení. Obsahuje doplňky HTTPS Everywhere a Tor Button. Pokud jde o funkčnost, mobilní verze pro Android zatím zaostává za desktopovou verzí, ale poskytuje prakticky stejnou úroveň ochrany a soukromí.
Mobilní verze v Google Play, ale také ve formě APK balíčku na webových stránkách projektu. V nejbližší době se očekává publikace v katalogu F-Droid. Podporuje provoz na zařízeních s Androidem 4.1 nebo novější verzí platformy. Vývojáři Tor zdůrazňují, že nemají v úmyslu vytvořit verzi Tor Browseru pro iOS kvůli omezením zavedeným společností Apple a doporučují již dostupný pro iOS prohlížeč , rozvíjený projektem .
Klíčové rozdíly mezi Tor Browserem pro Android a Firefoxem pro Android:
- Blokování kódu pro sledování pohybů. Každá stránka je izolována od křížových dotazů a všechny cookies jsou automaticky odstraněny po skončení relace;
- Ochrana před zásahy do provozu a sledováním aktivit uživatelů. Veškerá interakce s vnějším světem probíhá pouze přes síť Tor, a v případě zachycení provozu mezi uživatelem a poskytovatelem útočník může vidět pouze to, že uživatel používá Tor, ale nemůže zjistit, jaké stránky si uživatel otevírá. Ochrana před zásahy je zejména aktuální v situacích, kdy někteří domácí poskytovatelé mobilních služeb považují za normální zasahovat do nešifrovaného uživatelského HTTP-provozu a vkládat své widgety () nebo reklamní bannery ( a );
- Ochrana před identifikací specifických rysů pro konkrétního návštěvníka a před sledováním uživatelů pomocí metod identifikace („browser fingerprinting“). Všichni uživatelé Tor Browseru vypadají zvenčí stejně a nejsou mezi sebou rozlišitelní při použití pokročilých metod nepřímé identifikace.
Například kromě uchování identifikátoru přes cookies a API místního úložiště pro identifikaci mohou být brány v úvahu specifické pro uživatele seznam nainstalovaných , časové pásmo, seznam podporovaných MIME typů, parametry obrazovky, seznam dostupných písem, při vykreslování pomocí canvas a WebGL, parametry v hlavičkách a , způsob práce s a ; - Použití vícestupňového šifrování. Kromě ochrany HTTPS je provoz uživatele, když prochází Tor, dodatečně šifrován minimálně třikrát (používá se vícevrstvá schéma šifrování, při kterém jsou pakety zabaleny do série vrstev pomocí šifrování veřejnými klíči, při kterém každý uzel Tor na svém stupni zpracování odhaluje další vrstvu a zná pouze další fázi přenosu, a pouze poslední uzel může určit cílovou adresu);
- Možnost přístupu k blokovaným prostředkům poskytovatelem nebo centrálně cenzurovaným webům. Podle projektem Roskomsvoboda bylo 97% aktuálně blokovaných webových stránek v Ruské federaci zablokováno nezákonně (nachází se ve stejných podsítích jako blokované zdroje). Například stále zůstává zablokováno 358 tisíc IP adres Digital Ocean, 25 tisíc adres Amazon WS a 59 tisíc adres CloudFlare. Pod nezákonnou blokaci spadají také mnohé otevřené projekty, včetně bugs.php.net, bugs.python.org, 7-zip.org, powerdns.com a midori-browser.org.
Zdroj: opennet.ru
