

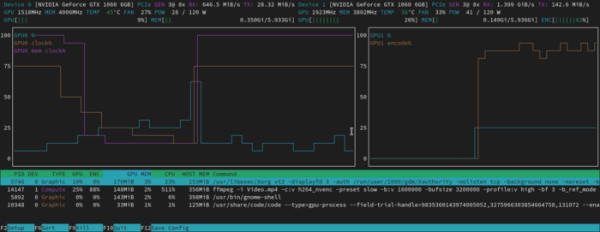
Byl zveřejněn nový vydání konzolového nástroje nvtop 3.2.0, určeného pro interaktivní monitoring výkonu GPU a hardwarových akcelerátorů. Nástroj umožňuje jasně sledovat na grafech zátěž, spotřebu paměti a změny frekvence GPU, a také prohlížet procesy, které nejvíce zatěžují GPU. Podporovány jsou GPU a akcelerátory od společností AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm a Broadcom (VideoCore). Je možné sledovat výkon několika čipů na jedné obrazovce.
V nové verzi byla implementována podpora ovladačů Intel XE a Broadcom V3D (Raspberry Pi). Přidána podpora AI akcelerátoru Google TPU (Tensor Processing Unit). Byly přidány možnosti „-P“ a „-s“ pro skrytí oblasti se seznamem procesů a pro uložení stavu ve formátu JSON.
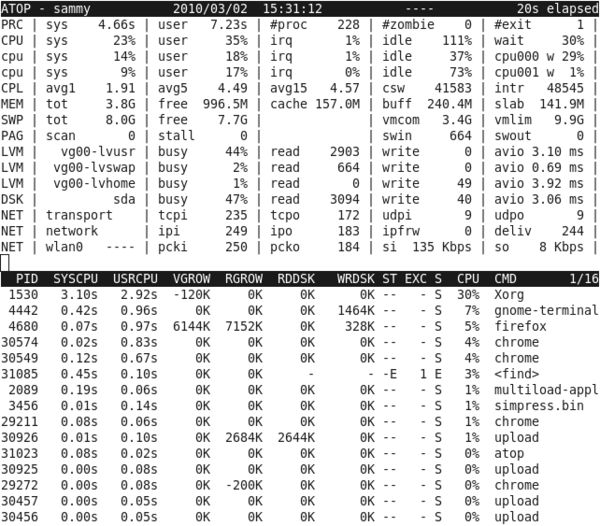
Současně byl vydán nástroj Atop 2.11.1, určený pro interaktivní monitoring parametrů systému a zobrazování aktivity procesů. Na rozdíl od nástroje top poskytuje program atop větší podrobnosti (CPU, GPU, paměť, disky, síť, vlákna, kontejnery) a možnost periodického ukládání zpráv do souboru pro následnou analýzu. Kód je napsán v jazyce C a je distribuován pod licencí GPLv2.
V nové verzi byla odstraněna zranitelnost (CVE-2025-31160), která umožňuje místnímu uživateli vyvolat přetečení vyrovnávací paměti při spuštění nástroje atop jiným uživatelem. Například nepriviligovaný uživatel může organizovat útok na administrátora, který spouští nástroj atop. Problém je způsoben tím, že v atop je volitelně podporováno shromažďování statistik o práci GPU, které je vyčleněno do samostatného procesu atopgpud. Interakce s tímto procesem probíhá přes TCP port. Při spuštění se atop pokouší připojit k tomuto TCP portu a periodicky načítá prostřednictvím něj statistiky, aniž by zajišťoval řádnou kontrolu velikosti přenášených dat.
Metoda útoku spočívá v tom, že jakýkoli uživatel v systému může spustit na síťovém portu atopgpud svůj zpracovatel, který vydá data zdaleka větší velikosti, což povede k přetečení bufferu v atop při pokusu o analýzu statistik. Možnost vytvoření funkčního exploit pro provádění kódu zatím nebyla prokázána. V nové verzi atop je ve výchozím nastavení vypnuto shromažďování statistik přes TCP port a byla přidána možnost „-k“ pro aktivaci podpory atopgpud. Byly také přidány další kontroly do kódu analýzy statistik pro prevenci přetečení.
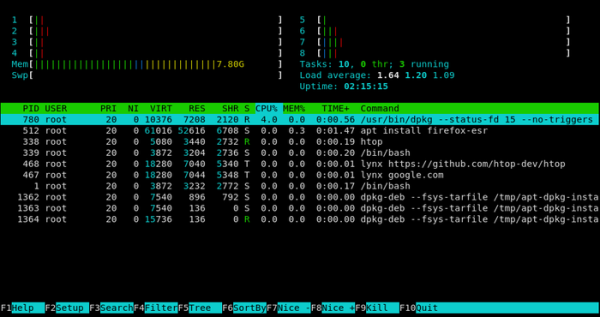
Závěrem lze poznamenat vydání utilit podobných topům, htop 3.4.0, pozoruhodné takovými funkcemi, jako je volné vertikální a horizontální skrolování seznamu procesů, nástroje pro hodnocení výkonnosti SMP a využití každého procesorového jádra, existence stromového režimu zobrazení, flexibilní možnosti konfigurace rozhraní, podpora filtrování procesů a jejich správy (ukončení, nastavení priority). Kód projektu je napsán v jazyce C a je distribuován pod licencí GPLv2.
V nové verzi bylo přidáno sledování aktivity GPU v Linuxu; zlepšena funkčnost na ARM počítačích Apple; vyřešeny problémy se sestavováním pro DragonFlyBSD, Darwin, NetBSD, OpenBSD a Solaris; zajištěno zohlednění diskové a síťové aktivity v DragonFlyBSD; přidány informace o vláknech a stavu procesů v macOS; rozšířena podpora Unicode; přepracován kód pro práci se senzory teploty; zvýšena výkonnost kódu pro analýzu statistik; přidána podpora skrytí dat o cache a bufferech.
Zdroj: opennet.ru
