Dostupné Vydání Firefoxu 68.
Hlavní změny:
- Kód adresního řádku byl kompletně přepsán. — místo XUL se nyní používají HTML a JavaScript. Vnější rozdíly mezi starým (Awesome Bar) a novým (Quantum Bar) řádkem spočívají jen v tom, že konce řádků, které se nevejdou do adresního řádku, nyní mizí místo toho, aby byly ořezány (…), a pro odstranění položek z historie je potřeba použít Shift+Delete/Shift+Backspace místo Delete/Backspace. Nový adresní řádek funguje rychleji a umožňuje rozšiřovat jeho možnosti pomocí doplňků.
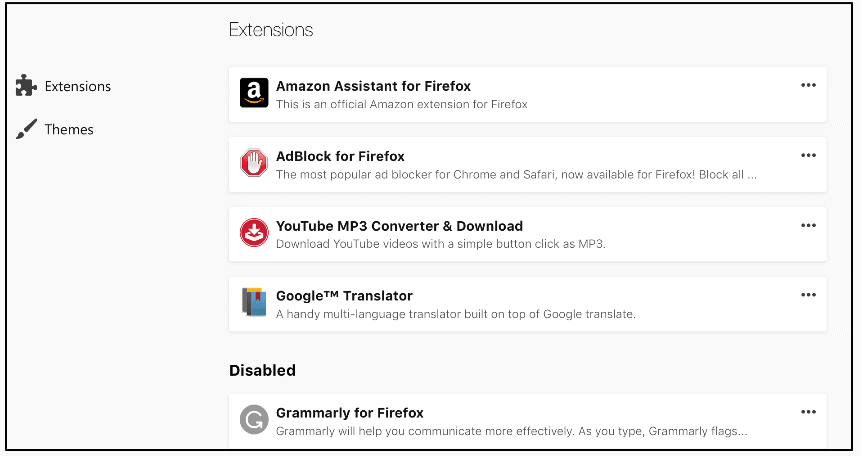
- Stránka pro správu doplňků (about:addons) byla také kompletně přepsána na Web API. Tlačítka pro odstranění/vypnutí se přesunula do menu.Ve vlastnostech doplňků lze vidět požadovaná oprávnění a poznámky k vydání.Byla přidána samostatná sekce pro deaktivované doplňky (dříve byly prostě umístěny na konec seznamu), stejně jako sekce s doporučenými doplňky (každá verze prochází důkladným bezpečnostním ověřením). Objevila se možnost stěžovat si na škodlivý nebo příliš pomalý doplněk.
- Kód zodpovědný za obnovení předchozí relace přepracován byl převeden z JS na C++.
- Byla přidána stránka about:compat, kde lze spravovat „opravy“, specifické pro konkrétní weby. Jsou to dočasné opravy pro nesprávně fungující weby (například změna uživatelského agenta nebo spuštění skriptů, které opravují funkci ve Firefoxu). about:compat usnadňuje přehled aktivních oprav a umožňuje webovým vývojářům je vypnout pro testování.
- Přístup k nastavením synchronizace je možný přímo z hlavního menu.
- Tmavý režim v režimu čtení se aplikuje nejen na obsah stránky, ale také na rozhraní (panely nástrojů, boční panely, ovládací prvky).
- Firefox se bude snažit automaticky opravovat chyby HTTPS, které způsobilo třetí antivirové software. Firefox historicky používá vlastní úložiště certifikátů místo systémového, což kladně ovlivňuje bezpečnost., ale vyžaduje od antivirového programu importovat svůj kořenový certifikát do úložiště prohlížeče, což někteří výrobci zanedbávají. Pokud prohlížeč zjistí útok MitM (který může být způsoben antivirem se pokoušejícím dešifrovat a kontrolovat provoz), automaticky zapne nastavení security.enterprise_roots.enabled a pokusí se použít certifikáty ze systémového úložiště (používají se pouze certifikáty, které tam přidalo třetí strana, certifikáty dodávané s OS jsou ignorovány). Pokud to pomohlo, zůstane nastavení zapnuto. Pokud uživatel výslovně vypne security.enterprise_roots.enabled, prohlížeč se nebude pokoušet jej znovu zapnout. V novém vydání ESR je toto nastavení ve výchozím nastavení zapnuto. Dále byla do oblasti oznámení (vlevo od адресního řádku) přidána ikona, která naznačuje, že navštěvovaná stránka používá certifikát importovaný ze systémového úložiště. Vývojáři poznamenávají, že používání systémových certifikátů nemá vliv na bezpečnost (používají se pouze certifikáty, které přidalo účetně systémové třetí strana, a protože tato třetí strana měla právo je tam přidat, mohla je s tím stejným úspěchem přidat i do úložiště Firefox).
- Žádosti o povolení push notifikací se nebudou zobrazovat, dokud uživatel výslovně neinteraguje se stránkou.
- Přístup k fotoaparátu a mikrofonu nyní může být prováděn pouze z bezpečného kontextu (tj. ze stránek načtených přes protokol HTTPS).
- Po 2 letech byl do černé listiny (seznam symbolů, které nejsou povoleny v názvech domén) přidán symbol Κʻ / ĸ (U+0138, *Kra*). V psané podobě vypadá jako latinské 'k' nebo kyrylské 'к', což mohlo nahrát do karet podvodníkům. Celou tuto dobu se vývojáři snažili vyřešit tuto otázku prostřednictvím technického výboru Unicode (přidat tento symbol do kategorie "historických"), ale ti si na to při vydání další revize standardu vzpomněli.
- V oficiálních sestaveních již není možné vypnout víceprocesový režim. Jednoprocesový režim (kdy je uživatelské rozhraní prohlížeče a obsah karet prováděn v jednom procesu) je méně bezpečný a není v plném rozsahu testován, což může vést k problémům se stabilitou. Pro ty, kteří preferují jednoprocessový režim, jsou k dispozici alternativní postupy.
- Změněno chování při synchronizaci nastavení. Od nynějška se ve výchozím nastavení synchronizují pouze nastavení, která jsou zahrnuta v určitém seznamu od vývojářů. Předchozí chování (synchronizovat všechny změněné nastavení) lze obnovit přes about:config.
- Byly implementovány následující vlastnosti CSS: scroll-padding, scroll-margin, scroll-snap-align, counter-set, -webkit-line-clamp.
- Byla přidána podpora pro pseudoelement ::marker a jeho animaci.
- Podpora primitivu BigInt.
- window.open() nyní zohledňuje předaný parametr „noreferrer“.
- Byla přidána podpora HTMLImageElement.decode() (načítání obrázků před jejich přidáním do DOM).
- Mnoho vylepšení v nástrojích pro vývojáře.
- Lokalisace bn-BD a bn-IN byly sloučeny do bengálštiny (bn).
- Byly odstraněny lokalizace bez udržovatelů: assamský (as), jihoafrická angličtina (en-ZA), maithili (mai), malajalam (ml), odia (or). Uživatelé těchto jazyků budou automaticky přepnuti na britskou angličtinu (en-GB).
- API WebExtensions získalo nástroje pro práci s uživatelskými skripty. To může potenciálně vyřešit problémy s bezpečností (na rozdíl od Greasemonkey/Violentmonkey/Tampermonkey se každý skript provádí v izolovaném prostředí) a stabilitou (vylučuje závody mezi načítáním stránky a vložením skriptu), a také umožňuje spustit skript v požadované fázi načítání stránky.
- Bylo vráceno nastavení view_source.tab, které umožňuje otevírat zdrojový kód stránky ve stejném panelu, nikoli v novém.
- Tmavý režim nyní může být aplikován na služební stránky prohlížeče (např. stránku nastavení), za to odpovídá nastavení browser.in-content.dark-mode.
- Na zařízeních s Windows 10 a grafickými kartami AMD byla zapnuta podpora WebRender.
- Při nové instalaci ve Windows 10 bude přidán zástupce na panelu úloh.
- Verze pro Windows nyní používá službu pozadí inteligentního přenosu (BITS).
Poznámky k vydání pro vývojáře
Zdroj: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish