

Projekt Firezone vyvíjí VPN server pro organizaci přístupu k hostům ve vnitřní izolované síti z uživatelských zařízení nacházejících se ve vnějších sítích. Cílem projektu je dosáhnout vysoké úrovně ochrany a zjednodušit proces nasazení VPN. Kód projektu je napsán v jazycích Elixir a Ruby a je distribuován pod licencí Apache 2.0.
Projekt vyvíjí inženýr automatizace bezpečnosti z firmy Cisco, který se pokusil vytvořit řešení automatizující práci s konfigurací hostů a vylučující problémy, s nimiž se lidé setkávali při organizaci bezpečného přístupu k cloudovým VPC. Firezone může být považováno za otevřenou alternativu k OpenVPN Access Server, postavené na WireGuard místo OpenVPN.
Pro instalaci jsou nabízeny rpm a deb balíčky pro různé verze CentOS, Fedora, Ubuntu a Debian, jejichž instalace nevyžaduje externí závislosti, protože všechny potřebné závislosti jsou již zahrnuty pomocí nástroje Chef Omnibus. Pro funkčnost je potřeba jen distribuce s jádrem Linux verze 4.19 nebo novější a sestavený modul jádra s VPN WireGuard. Podle tvrzení autora může být spuštění a nastavení VPN serveru provedeno během několika minut. Složky webového rozhraní běží pod nepřevýšeným uživatelským účtem a přístup je možný pouze přes HTTPS.
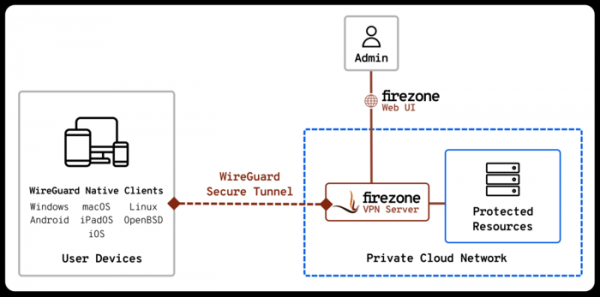
Pro organizaci komunikačních kanálů ve Firezone se používá WireGuard. Firezone má také zabudované funkce firewallu, který využívá nftables. V aktuální podobě je firewall omezen na prostředky pro blokování odchozího provozu k určitým hostům nebo podsítím ve vnitřní či vnější síti. Správa se provádí přes webové rozhraní nebo v příkazovém řádku pomocí utility firezone-ctl. Webové rozhraní je postaveno na základu Admin One Bulma.
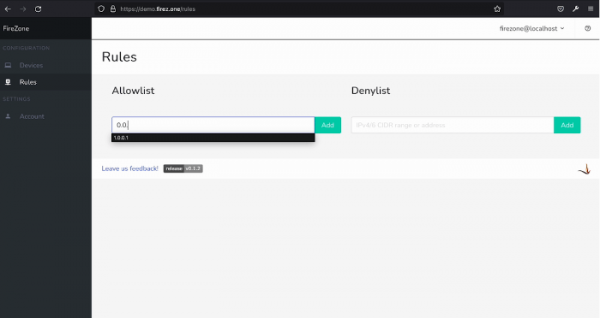
V současné době běží všechny komponenty Firezone na jednom serveru, ale projekt byl od začátku vyvíjen s ohledem na modulárnost a v budoucnu se plánuje přidání možnosti rozložení komponent pro webové rozhraní, VPN a firewall na různé hosty. V plánech je také integrování blokátoru reklamy fungujícího na úrovni DNS, podpora blacklistů hostů a podsítí, možnost autentizace přes LDAP / SSO a dodatečné možnosti pro správu uživatelů.
Zdroj: opennet.ru
