

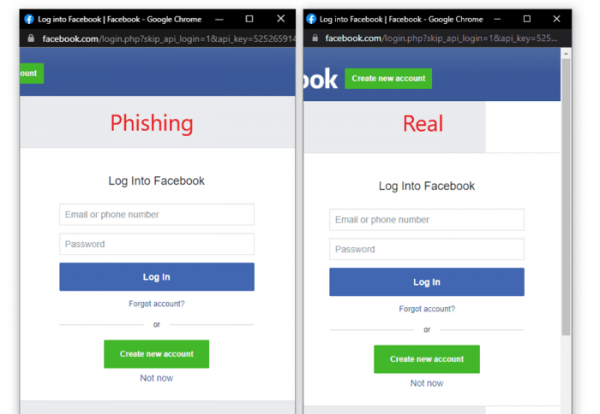
Byly zveřejněny informace o metodě phishingu, která umožňuje uživateli vytvořit iluzi interakce s legitimním autentizačním formulářem prostřednictvím rekonstrukce uživatelského rozhraní prohlížeče v oblasti, která je vykreslena nad aktuálním oknem pomocí iframe. Pokud se dříve útočníci snažili oklamat uživatele registrací podobně znějících domén nebo manipulací s parametry v URL, nyní pomocí navrhované metody se pomocí HTML a CSS na vrchní části vyskakovacího okna vykreslují prvky, které kopírují uživatelské rozhraní prohlížeče, včetně záhlaví s ovládacími tlačítky okna a adresního řádku, který zahrnuje adresu, která se neshoduje s aktuální adresou obsahu.
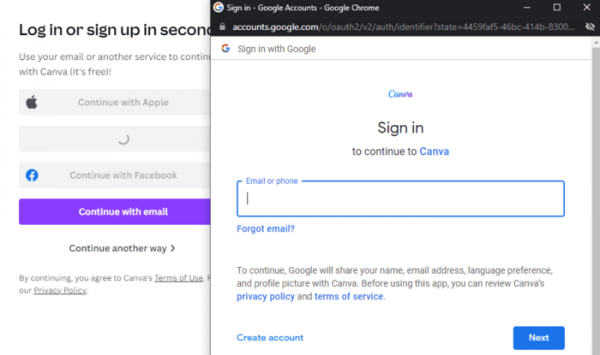
Vzhledem k tomu, že na mnoha webech jsou používány autentizační formuláře prostřednictvím externích služeb, které podporují protokol OAuth, a tyto formuláře se zobrazují v samostatném okně, generování falešného uživatelského rozhraní prohlížeče může zmást i zkušeného a pozorného uživatele. Navrhovaná metoda například může být použita na hacknutých nebo nedůvěryhodných webech pro sběr informací o uživatelských heslech.
Výzkumník, který si všiml tohoto problému, zveřejnil hotový set maket simulujících uživatelské rozhraní Chrome v tmavých a světlých tématech pro macOS a Windows. Vyskakovací okno je vytvořeno pomocí iframe, které je vykreslováno nad obsahem. Pro větší realistický efekt jsou pomocí JavaScriptu přidány ovládací prvky, které umožňují pohybování falešným oknem a klikání na ovládací tlačítka.

Zdroj: opennet.ru
