

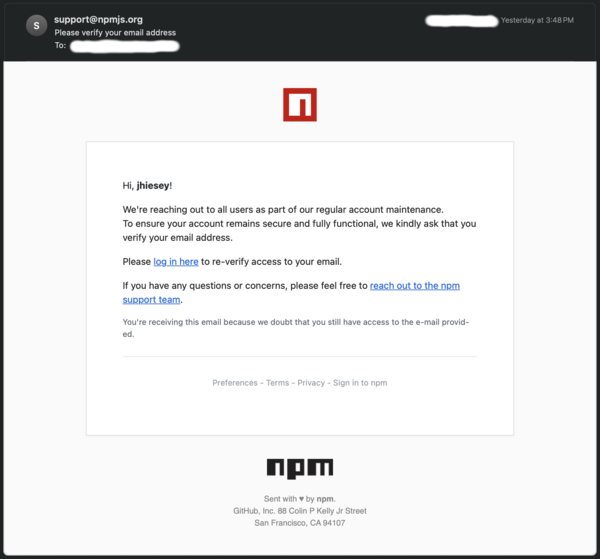
Byla potvrzena phishingová útok na doprovodné JavaScriptové knihovny, během kterého byla zaslána zpráva jménem služby NPM, informující o nutnosti potvrdit svůj e-mail. Provedený útok umožnil útočníkům získat NPM tokeny doprovodného jednoho z velkých JavaScriptových projektů a vydat aktualizace s malwarem pro pět NPM balíčků, které dohromady mají přibližně 100 milionů stažení týdně.
Zaslaná doprovodná zpráva byla stylizována jako typická upozornění NPM, posílaná z adresy "support@npmjs.org", ale jako odkaz pro přechod byla uvedena doména "npnjs.com" místo "npmjs.com" (třetí písmeno "n" místo "m"). Útočníci využili psychologického efektu, kdy mozek, očekávající výsledky, nezaznamenává drobné deformace, jako je výměna písmen za podobná nebo změna pořadí písmen ve slově. Po kliknutí na odkaz se otevřela plná kopie webu npmjs.com (pravděpodobně byl nastaven proxy server, který zachytil přihlašovací token).
Během útoku byly vytvořeny nové verze balíčků:
- eslint-config-prettier: 8.10.1, 9.1.1, 10.1.6, 10.1.7.
- eslint-plugin-prettier: 4.2.2, 4.2.3.
- synckit: 0.11.9.
- @pkgr/core: 0.2.8.
- napi-postinstall: 0.3.1.
Do vytvořených verzí byl přidán malware pro útok na uživatele používající platformu Windows. Změny nahrávaly knihovnu node-gyp.dll, která obsahuje funkčnost pro vzdálené vykonávání příkazů v systému.
Doprovodný si všiml, že se stal obětí phishingu přibližně hodinu po první stížnosti na publikaci podezřelých verzí. Okamžitě zrušil přihlašovací token, změnil hesla a označil problematické verze za zastaralé, aby se zabránilo jejich stahování automatizovanými systémy, a poslal žádost o odstranění problematických verzí z repozitáře do podpory NPM.
Není specifikováno, kolik uživatelů stihlo stáhnout škodlivé verze (např. škodlivá verze balíčku eslint-plugin-prettier zůstávala v repozitáři přibližně dva dny). V minulém týdnu měl balíček eslint-config-prettier 30 milionů stažení a byl používán jako závislost u 11 762 balíčků, balíček eslint-plugin-prettier měl 21 milionů stažení (8 468 závislých balíčků), synckit – 18 milionů, @pkgr/core – 16 milionů a napi-postinstall – 10 milionů.
Zdroj: opennet.ru
