

Zdá se, že vedení GitHubu se vážně zamyslelo nad bezpečností softwaru. Nejprve se jednalo o úložiště dat na Špicberkách a finanční podporu vývojářů. A teď iniciativa GitHub Security Lab, která zahrnuje účast všech zúčastněných odborníků na zlepšení bezpečnosti otevřeného softwaru.
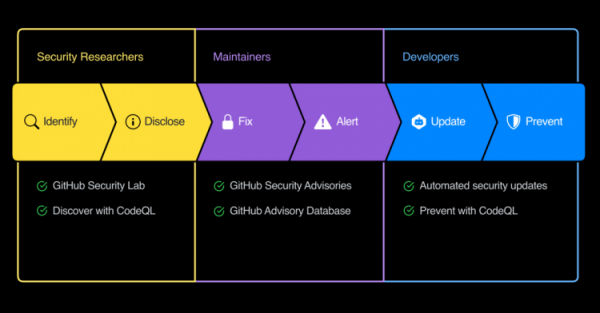
V iniciativě již participují společnosti F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber a VMWare. Pomohli během posledních dvou let odhalit a odstranit 105 zranitelností v řadě projektů.
Dalším účastníkům hrozí odměny až 3000 $ za odhalené zranitelnosti. V rozhraní GitHubu je již k dispozici možnost získat CVE identifikátor pro problém a vytvořit o něm zprávu. Byl zaveden katalog zranitelností , který obsahuje informace o problémech s aplikacemi umístěnými na GitHubu, zranitelných balíčcích a podobně.
Kromě toho byla do systému přidána aktualizovaná ochrana, která dohlíží na to, aby se osobní a důvěrné údaje, jako jsou tokeny, klíče a podobně, nedostaly do veřejných repozitářů. Tvrdí se, že systém automaticky skenuje formáty klíčů od 20 služeb a cloudových systémů. Pokud je zjištěn problém, je poskytovateli služby zaslán požadavek na potvrzení problému a stažení kompromitovaných klíčů.
Je třeba poznamenat, že dříve byl GitHub koupen společností Microsoft. Zdá se, že v Redmondu se rozhodli vzít bezpečnost dat vážně.
Zdroj: 3dnews.ru
