

Členové Google Security Team zveřejnili otevřenou knihovnu Paranoid, určenou k odhalování nespolehlivých kryptografických artefaktů, jako jsou veřejné klíče a digitální podpisy, vytvořené v zranitelných hardwarových (HSM) a softwarových systémech. Kód je napsán v jazyce Python a je distribuován pod licencí Apache 2.0.
Projekt může být užitečný pro nepřímé hodnocení použití algoritmů a knihoven, ve kterých jsou známé nedostatky a zranitelnosti ovlivňující spolehlivost generovaných klíčů a digitálních podpisů, pokud kontrolované artefakty jsou generovány hardwarovými prostředky, které nejsou ověřitelné, nebo uzavřenými komponentami představujícími černou skříňku. Knihovna také může analyzovat sady pseudonáhodných čísel z hlediska spolehlivosti jejich generátoru a na základě velké kolekce artefaktů identifikovat dříve neznámé problémy, které vyplývají z chyb při programování nebo používání nespolehlivých generátorů pseudonáhodných čísel.
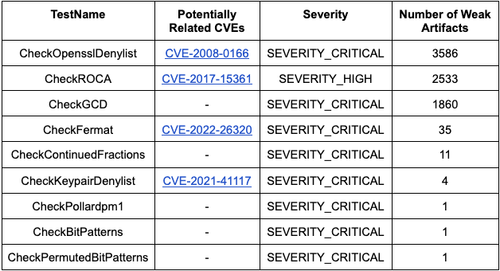
Při kontrole pomocí navržené knihovny obsahu veřejného protokolu CT (Certificate Transparency), který zahrnuje informace o více než 7 miliardách certifikátů, nebyly nalezeny problematické veřejné klíče na základě eliptických křivek (EC) a digitální podpisy založené na algoritmu ECDSA, ale byly nalezeny problematické veřejné klíče založené na algoritmu RSA. Konkrétně bylo identifikováno 3586 nespolehlivých klíčů, které byly vygenerovány kódem s neopravenu zranitelností CVE-2008-0166 v balíčku OpenSSL pro Debian, 2533 klíčů spojených se zranitelností CVE-2017-15361 v knihovně Infineon, a 1860 klíčů se zranitelností související se hledáním největšího společného dělitele (GCD). Informace o problematických certifikátech, které stále Cirkuji, byly zaslány certifikačním autoritám k jejich odvolání.
Zdroj: opennet.ru
