

Hackeři našli zranitelnost ve Windows, která umožňuje útoky prostřednictvím dávno zastaralého a vypnutého prohlížeče Internet Explorer, a to i navzdory bezpečnostním opatřením Microsoftu. K tomu se používají soubory s příponami .url a .hta. Pokud uživatel potvrdí jejich otevření, okamžitě se na jeho počítač stáhne malware.
Specialisté na kybernetickou bezpečnost z firmy Check Point objevili nový způsob útoků na počítače s Windows 10 a Windows 11, který využívá zranitelnost ve zastaralém prohlížeči Internet Explorer. PCMag. Ačkoli Microsoft oficiálně ukončil podporu Internet Exploreru a navždy jej vypnul ve své operačním systému minulý rok, hackeři našli způsob, jak prostřednictvím něj nainstalovat malware.
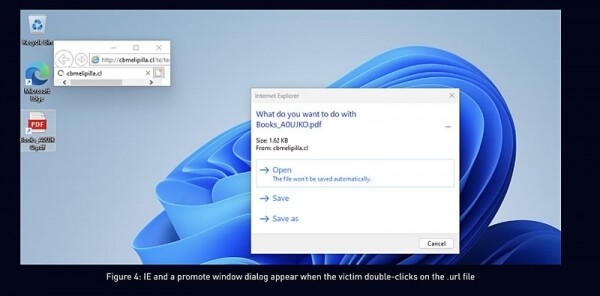
Výzkumník Check Pointu Haifei Li , že útočníci používají zástupce Windows se souborovou příponou .url, které lze nastavit tak, aby vyvolaly Internet Explorer. Hned je třeba říci, že tato metoda neobejde moderní ochranný systém, který je přítomen v novějších prohlížečích, jako je Chrome nebo Edge.
Útok je zvláště efektivní při použití phishingových e-mailů nebo škodlivých příloh. Li zjistil, že hackeři maskují zástupce jako PDF soubory. Při otevření takového zástupce Internet Explorer načte škodlivý program ve formě souboru .hta, pokud uživatel potvrdí všechny dotazy.
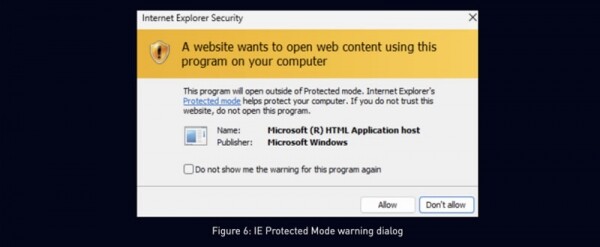
Will Dormann, expert na bezpečnost, poznamenal, že moderní prohlížeče blokují stahování souborů .hta, zatímco Internet Explorer pouze zobrazuje textové varování, které uživatelé mohou z neznalosti snadno ignorovat. Zvláštní nebezpečí představuje fakt, že Microsoft přestal vydávat bezpečnostní aktualizace pro Internet Explorer, což umožňuje hackerům využívat neopravitelné zranitelnosti prostřednictvím tohoto prohlížeče.
Výzkum Check Pointu ukázal, že tyto útoky probíhají nejméně od ledna 2023. Dobrou zprávou je, že v reakci na zjištěnou zranitelnost Microsoft vydal záplatu, která brání spuštění Internet Exploreru prostřednictvím zástupců. Specialisté také doporučují uživatelům Windows, aby byli obzvlášť opatrní při práci se soubory s příponami .url, které pocházejí z nedůvěryhodných zdrojů.
Zdroj:
Zdroj: 3dnews.ru
