

Výzkumníci z Bostonské univerzity metodu útoku
(CVE-2019-11728), provedení skenování IP adres a otevřených síťových portů ve vnitřní síti uživatele, oddělené od vnější sítě firewallem, nebo na aktuálním systému (localhost). Útok může být proveden při otevření speciálně upravené stránky v prohlížeči. Navrhovaná technika vychází z použití HTTP hlavičky (HTTP Alternate Services, ). Problém se projevuje ve Firefoxu, Chrome a prohlížečích založených na jejich jádrech, včetně Tor Browseru a Brave.
Hlavička Alt-Svc umožňuje serveru určit alternativní způsob přístupu k webové stránce a instruovat prohlížeč, aby přesměroval žádost na nový hostitel, například pro vyvážení zátěže. Může být také specifikován síťový port pro přesměrování, například specifikace 'Alt-Svc: http/1.1="other.example.com:443"; ma=200' přikazuje klientovi, aby pro získání požadované stránky navázal spojení s hostitelem other.example.org, používající síťový port 443 a protokol HTTP/1.1. Parametr „ma“ určuje maximální dobu platnosti přesměrování. Kromě HTTP/1.1 jsou jako protokoly podporovány HTTP/2-over-TLS (h2), HTTP/2-over plain text (h2c), SPDY (spdy) a QUIC (quic), který používá UDP.
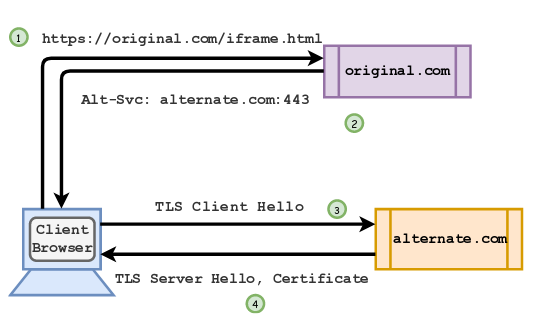
Pro skenování adres může útočník sekvenčně procházet zajímavé adresy vnitřní sítě a síťové porty, přičemž jako znak využívá zpoždění mezi opakovanými žádostmi.
V případě nedostupnosti přesměrovávaného zdroje prohlížeč okamžitě obdrží paket RST jako odpověď a ihned označí alternativní službu za nedostupnou a resetuje stanovenou dobu životnosti přesměrování.
Pokud je síťový port otevřený, pak k dokončení spojení vyžaduje více času (bude se pokoušet navázat spojení s odpovídající výměnou paketů) a prohlížeč nebude reagovat okamžitě.
Pro získání informací o kontrole může útočník následně okamžitě přesměrovat uživatele na druhou stránku, která v hlavičce Alt-Svc odkazuje na funkční hostitele útočníka. Pokud prohlížeč klienta odešle žádost na tuto stránku, lze považovat, že přesměrování první žádosti Alt-Svc bylo zrušeno a kontrolovaný hostitel a port jsou nedostupné. Pokud žádost nebyla odeslána, znamená to, že informace o prvním přesměrování ještě neexpirují a spojení bylo navázáno.
Uvedená metoda také umožňuje kontrolovat síťové porty, které jsou zahrnuty na blacklistu prohlížeče, jako jsou porty poštovních serverů. Pracující útok je připraven použitím iframe substituce v provozu oběti a nasazením protokolu HTTP/2 v Alt-Svc pro Firefox a QUIC pro skenování UDP portů v Chrome. V Tor Browseru nelze tento útok použít v rámci vnitřní sítě a localhostu, ale je vhodný pro organizaci skrytého skenování externích hostitelů přes výstupní uzel Tor. Problém se skenováním portů již ve Firefoxu 68.
Záhlaví Alt-Svc může být také použito:
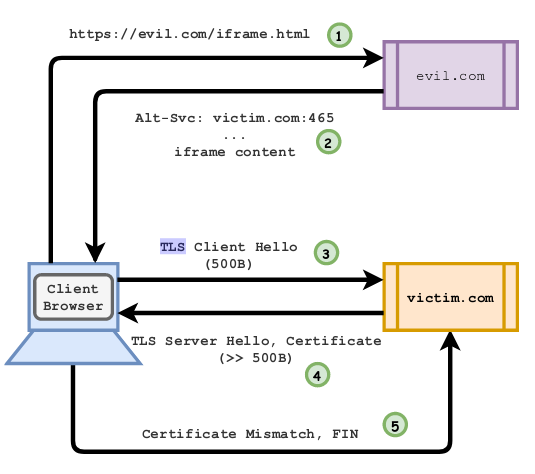
- Při organizaci DDoS útoků. Například pro TLS může přesměrování zajistit zesílení až 60krát, protože počáteční žádost klienta je 500 bajtů a odpověď se certifikátem je přibližně 30 kB. Generováním podobných požadavků v cyklu na více klientských systémech lze způsobit vyčerpání dostupných síťových zdrojů serveru;

- Pro obcházení mechanismů ochrany proti phishingu a malwarem, které poskytují služby jako Safe Browsing (přesměrování na škodlivý hostitel nezpůsobí zobrazení varování);
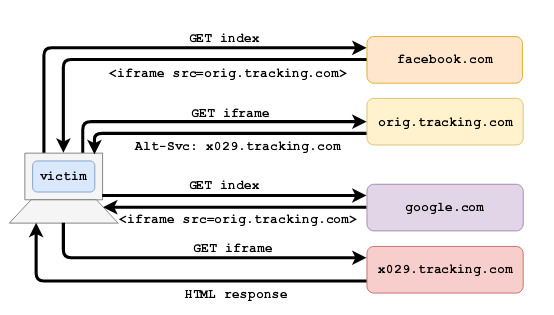
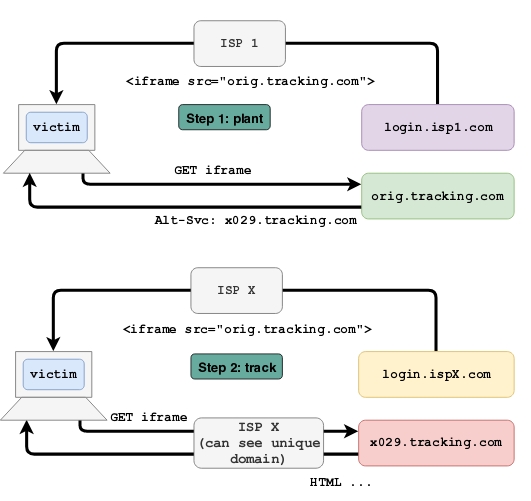
- Pro sledování pohybu uživatele. Podstatou metody je substituce iframe, odkazujícího v Alt-Svc na externí sledovací mechanismus, jehož volání probíhá bez ohledu na zapnutí ochranných prostředků proti sledování. Také je možné sledování na úrovni poskytovatelů použitím v Alt-Svc unikátního identifikátoru (náhodné IP:port jako identifikátor) s jeho následnou analýzou v přenosovém provozu;


- Pro získání informací o historii pohybu. Vložení iframe na svou stránku s požadavkem na obrázek z daného webu používajícího Alt-Svc a analýzou stavu Alt-Svc v provozu může útočník, který má možnost analýzy přenosového provozu, zjistit, že uživatel již dříve navštívil uvedenou stránku;
- Zaměření záznamů systémů detekce vniknutí. Přes Alt-Svc lze vyvolat vlnu požadavků na škodlivé systémy jménem uživatele a vytvořit dojem falešných útoků, aby se skryla skutečná útok v celkovém objemu informací.
Zdroj: opennet.ru
