

Byla zveřejněna nová verze multiplatformního správce hesel KeePassXC 2.8.0, která poskytuje prostředky pro bezpečné ukládání běžných hesel, jednorázových hesel (TOTP), SSH klíčů a dalších informací, které uživatel považuje za důvěrné. Data lze uchovávat jak v lokálním šifrovaném úložišti, tak ve vnějších cloudových úložištích. Kód projektu je napsán v jazyce C++ s využitím knihovny Qt a je distribuován pod licencemi GPLv2 a GPLv3. Hotové sestavení je připraveno pro Linux (AppImage, Flatpak, Ubuntu PPA, Snap), Windows a macOS.
Hlavní funkce:
- Práce s databázemi ve formátu KDBX. Ukládání informací ve šifrované podobě. Možnost připojení souborů a vlastních atributů k záznamům o uložených heslech.
- Systematizace informací s rozdělením do skupin. Vestavěný vyhledávací systém. Automatické vyplňování hesel v aplikacích. Možnost řízení z příkazového řádku (keepassxc-cli).
- Generátor silných hesel. Ukládání a generování jednorázových hesel (TOTP). Analýza kvality uložených hesel a vytváření zpráv se statistikou.
- Integrace s webovými prohlížeči Chrome, Mozilla Firefox, Edge, Chromium, Vivaldi, Brave a Tor Browser. Podpora autentizace pomocí technologie Passkeys, implementovaná prostřednictvím integrace s prohlížečem.
- Podpora importu databáze hesel z formátů CSV, 1Password, Bitwarden, Proton Pass a KeePass1. Export do formátů CSV, XML a HTML.
- Podpora YubiKey a OnlyKey. Integrace s SSH Agentem. Společný přístup k databázi KeeShare.
Podpora FreeDesktop.org Secret Service, například pro použití místo GNOME keyring. Podpora šifrovacích algoritmů Twofish a ChaCha20.
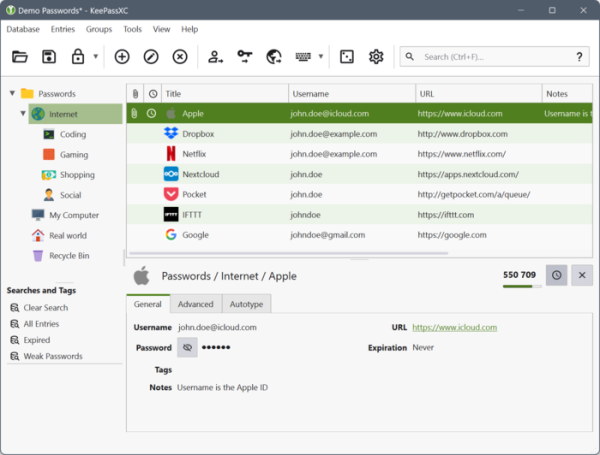
Klíčové změny v novém vydání:
- Přechod na grafické uživatelské rozhraní z Qt5 na Qt6.
- Možnost využití automatického doplňování hesel v aplikacích v prostředích založených na Waylandu, s využitím portálů XDG.
- Podpora nastavení klávesových zkratek.
- Možnost synchronizace databáze s externími systémy a podpora použití externích utilit pro import.
- Režim rychlého odemykání přístupu přes Polkit v Linuxu.
- Vytváření ARM64 sestavení pro Windows a experimentálních ARM64 sestavení ve formátu AppImage pro Linux.
- Přechod na ukládání souborů stavu aplikace do adresáře ~/local/state/ (XDG_STATE_HOME) místo ~/cache (XDG_CACHE_HOME).
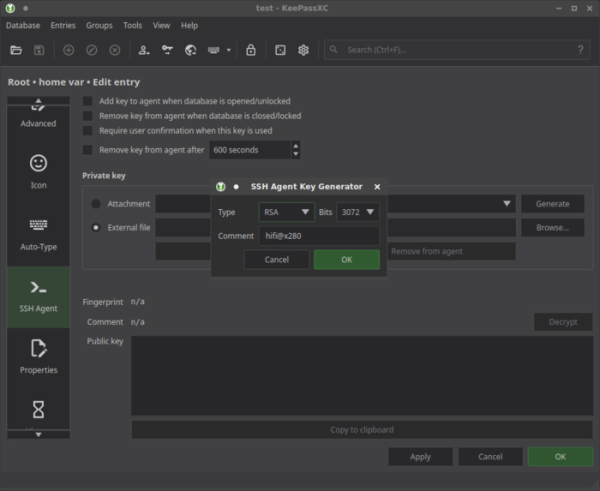
- Podpora generování klíčů RSA, ECDSA a Ed25519 pro SSH Agent.
- Zlepšená integrace s pracovním stolem sestavení ve formátu AppImage.
- Byl implementován import SSH klíčů, Wi-Fi hesel a záznamů neznámého typu z Proton Pass.
- Byla odstraněna zranitelnost (CVE-2026-69150), která vedla k přístupu k již uvolněné paměti při importu speciálně formátovaného souboru ve formátu KDB.
Zdroj: opennet.ru
