

Čínští hackeři při obcházení dvoufaktorové autentizace, ale to není jisté. Níže budou uvedeny domněnky nizozemské společnosti Fox-IT, která se specializuje na poradenství v oblasti kybernetické bezpečnosti. Předpokládá se, že, čemuž nejsou přímé důkazy, na čínské vládní struktury pracuje skupina hackerů známá jako APT20.
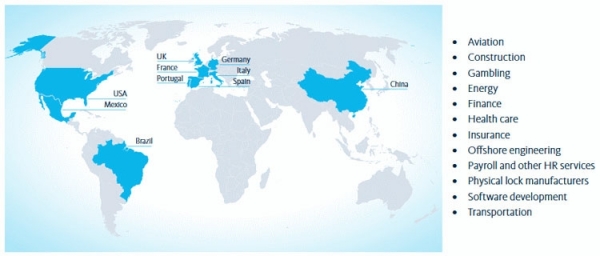
Poprvé byla hackerská činnost přisuzovaná skupině APT20 odhalena v roce 2011. V letech 2016–2017 skupina zmizela z dohledu odborníků, a teprve nedávno Fox-IT objevila stopy zásahu APT20 v síti jednoho z jejích klientů, který požádal o vyšetřování kybernetických porušení.
Podle názoru Fox-IT se v posledních dvou letech skupina APT20 zaměřila na hackování a přístup k datům státních orgánů, velkých firem a poskytovatelů služeb v USA, Francii, Německu, Itálii, Mexiku, Portugalsku, Španělsku, Velké Británii a Brazílii. Hackeři z APT20 byli také aktivní v oblastech jako je letectví, zdravotnictví, finance, pojištění, energetika a dokonce v oblastech jako jsou hazardní hry a elektronické zámky.
Obvykle hackeři z APT20 používali zranitelnosti ve webových serverech a konkrétně na platformě podnikových aplikací Jboss pro vstup do systémů obětí. Po získání přístupu a instalaci shellů pronikali hackeři prostřednictvím sítí obětí do všech možných systémů. Nalezené účty umožnily útočníkům krást data pomocí standardních nástrojů, aniž by museli instalovat malware. Hlavním problémem však je, že skupina APT20 údajně dokázala obcházet dvoufaktorovou autentizaci pomocí tokenů.
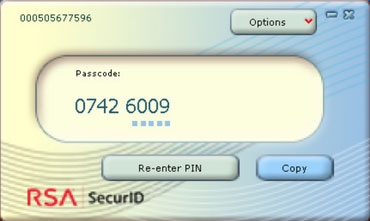
Výzkumníci tvrdí, že našli stopy toho, že hackeři se připojili k účtům VPN chráněným dvoufaktorovou autentizací. Jak k tomu došlo, odborníci z Fox-IT mohou pouze hádat. Nejpravděpodobnější z nich je, že hackeři mohli ukrást z kompromitovaného systému programový token RSA SecurID. S pomocí ukradeného programu následně hackeři mohli generovat jednorázové kódy pro obcházení dvoufaktorové ochrany.
Za běžných okolností to není možné. Softwarový token nefunguje bez připojení k místnímu systému hardwarového tokenu. Bez něj program RSA SecurID vypíše chybu. Softwarový token je vytvořen pro konkrétní systém a s přístupem k zařízení oběti lze získat specifické číslo pro spuštění softwarového tokenu.
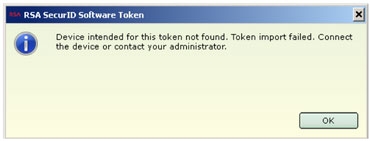
Odborníci z Fox-IT tvrdí, že pro spuštění (ukradeného) softwarového tokenu není vůbec nutný přístup k počítači a hardwarovému tokenu oběti. Celý komplex počátečního ověření probíhá pouze při importu počátečního vektoru generování — náhodného 128-bitového čísla odpovídajícího konkrétnímu tokenu (). Toto číslo nemá žádnou souvislost s počátečním číslem, které se následně vztahuje k generaci skutečného softwarového tokenu. Pokud lze ověření SecurID Token Seed nějakým způsobem obejít (napatchovat), pak nic v budoucnu nebrání generování kódů pro dvoufaktorovou autentizaci. Společnost Fox-IT uvádí, že obejít ověření lze změnou pouze jedné instrukce. Po tomto bude systém oběti zcela a legálně otevřen útočníkovi bez použití speciálních utilit a rozhraní.
Zdroj: 3dnews.ru
