

Společnost Siemens byl vydán volný hypervizor . Hypervisor podporuje provoz na systémech x86_64 s rozšířeními VMX+EPT nebo SVM+NPT (AMD-V), stejně jako na procesorech ARMv7 a ARMv8/ARM64 s rozšířeními pro virtualizaci. Samostatně generátor obrazů pro hypervisor Jailhouse, vytvářených na základě balíčků Debian pro podporované zařízení. Kód projektu pod licencí GPLv2.
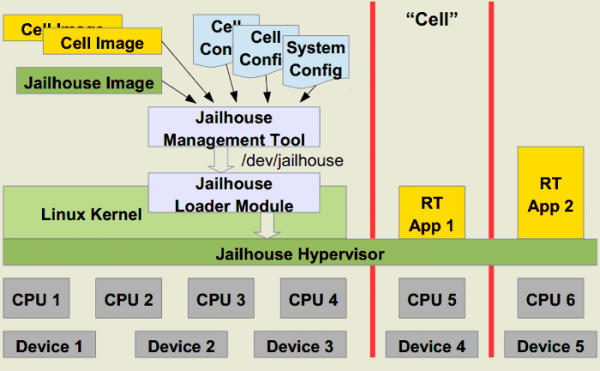
Hypervisor je implementován jako modul pro jádro Linuxu a zajišťuje virtualizaci na úrovni jádra. Komponenty pro hostitelské systémy jsou již součástí základního jádra Linuxu. K řízení izolace se používají hardwarové mechanismy virtualizace, které poskytují moderní CPU. Významnými vlastnostmi Jailhouse jsou lehká implementace a zaměření na přiřazení virtuálních strojů k pevnému CPU, oblastem RAM a hardwarovým zařízením. Tento přístup umožňuje na jednom fyzickém vícejádrovém serveru zajistit provoz několika nezávislých virtuálních prostředí, z nichž každé je přiděleno svému procesorovému jádru.
Při přísném přiřazení k CPU se náklady na provoz hypervisoru minimalizují a jeho implementace se značně zjednodušuje, protože není nutné vykonávat složitý plánovač přidělování zdrojů — vyčlenění samostatného jádra CPU zajišťuje, že na tomto CPU nebudou vykonávány žádné jiné úkoly. Výhodou takového přístupu je možnost zaručit přístup k prostředkům a předvídatelný výkon, což činí Jailhouse vhodným řešením pro úkoly vykonávané v reálném čase. Nevýhodou je omezená škálovatelnost, která je omezena počtem jader CPU.
V terminologii Jailhouse se virtuální prostředí nazývají „komorami“ (cell, v kontextu jailhouse). Uvnitř komory systém vypadá jako jednovláknový server, který vykazuje výkon výkonu vyhrazeného jádra CPU. V komoře může běžet prostředí libovolného operačního systému, stejně jako zjednodušená prostředí pro spuštění jedné aplikace nebo speciálně připravené samostatné aplikace určené k řešení úloh reálného času. Konfigurace je určena v , které definují přidělené CPU, oblasti paměti a porty pro vstup/výstup.
V nové verzi
- Byla přidána podpora platforem Marvell MACCHIATObin, Xilinx Ultra96,
Microsys miriac SBC-LS1046A a Texas Instruments AM654 IDK; - Byla přidána statistika pro každý jádro CPU;
- Zajištěn reset PCI zařízení při ukončení práce kamery;
- Struktura Device Tree byla přizpůsobena pro poslední verze jádra Linux;
- Pro platformy ARM a ARM64 byla přidána ochrana proti útokům Spectre v2. V nastavení qemu-arm64 byly zohledněny změny posledních vydání QEMU. Řešeny problémy s přepisováním firmwaru PSCI na deskách Orange Pi Zero;
- Na platformě x86 bylo při spuštění demonstračních prostředí (inmates) povoleno používání instrukcí SSE a AVX, a navíc byl přidán report o výjimkách.
Mezi plány do budoucna je dlouho očekávaná podpora IOMMUv3, zvýšení efektivity využití procesorové cache (), odstranění problémů s APIC na procesorech AMD Ryzen, přepracování zařízení ivshmem a posun ovladačů do hlavního jádra.
Zdroj: opennet.ru
