

Bezpečnostní výzkumníci ze společnosti Cybereason administrátorům poštovních serverů o odhalení masivního automatizovaného útoku, který zneužívá (CVE-2019-10149) v Exim, která byla odhalena minulý týden. Během útoku se útočníci snaží vykonat svůj kód s právy root a nainstalovat na server malware pro těžbu kryptoměn.
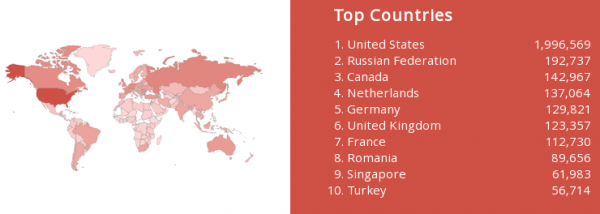
Podle červnového podíl Exim činí 57,05 % (před rokem 56,56 %), Postfix se používá na 34,52 % (33,79 %) poštovních serverů, Sendmail — 4,05 % (4,59 %), Microsoft Exchange — 0,57 % (0,85 %). Podle služby Shodan je potenciálně zranitelných více než 3,6 milionu poštovních serverů v globální síti, které nebyly aktualizovány na poslední aktuální vydání Exim 4.92. Přibližně 2 miliony potenciálně zranitelných serverů je umístěno v USA, 192 tisíc v Rusku. Podle společnosti RiskIQ na verzi 4.92 již přešlo 70 % serverů s Exim.
Administrátorům se doporučuje urgentně nainstalovat aktualizace, které byly již minulý týden připraveny distribucemi (, , , , , ). V případě, že je v systému přítomna zranitelnost verze Exim (od 4.87 do 4.91 včetně), je nutné se ujistit, že systém již není kompromitován, zkontrolovat crontab na podezřelé výskyty a ujistit se o nepřítomnosti dodatečných klíčů v adresáři /root/.ssh. O útoku může také svědčit přítomnost v logu firewallu aktivity z hostitelů an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io a an7kmd2wp4xo7hpr.onion.sh, které se používají při stahování malwaru.
První pokusy o útok na servery Exim 9. června. K 13. červnu útok charakter. Po zneužití zranitelnosti se přes brány tor2web z skrytého služby Tor (an7kmd2wp4xo7hpr) načte skript, který kontroluje přítomnost OpenSSH (pokud chybí, ), mění jeho nastavení ( přístup s root a autentizaci pomocí klíčů) a nastavuje pro uživatele root , který poskytuje privilegovaný přístup do systému přes SSH.
Po nastavení zadního kanálu do systému se nainstaluje skener portů pro zjištění dalších zranitelných serverů. Také probíhá hledání již existujících systému těžby, které se odstraňují v případě jejich zjištění. Na poslední etapě se načte a zapíše do crontabu vlastní těžař. Těžař se načítá pod záminkou ico-souboru (ve skutečnosti je to zip archiv s heslem „no-password“), v němž je zabalen spustitelný soubor ve formátu ELF pro Linux s Glibc 2.7+.
Zdroj: opennet.ru
