

V pátek 12. dubna expert na kybernetickou bezpečnost John Page zveřejnil informace o neopravené zranitelnosti v aktuální verzi Internet Exploreru a také předvedl její provedení. Tato zranitelnost může potenciálně umožnit útočníkovi získat obsah místních souborů uživatelů systému Windows, a to obcházením bezpečnostního systému prohlížeče.
Zranitelnost spočívá v tom, jak Internet Explorer zpracovává soubory ve formátu MHTML, kterými jsou obvykle soubory s příponou .mht nebo .mhtml. Tento formát je ve výchozím nastavení používán Internet Explorerem pro ukládání webových stránek a umožňuje uložit veškerý obsah stránky včetně veškerého multimediálního obsahu do jediného souboru. V současnosti většina moderních prohlížečů již neukládá webové stránky ve formátu MHT a používají pro to standardní formát pro WEB – HTML, i když stále podporují zpracování souborů v tomto formátu a mohou jej používat pro ukládání při příslušném nastavení nebo pomocí rozšíření.
Zranitelnost, kterou objevil John, patří do kategorie zranitelností XXE (XML eXternal Entity) a spočívá v nesprávné konfiguraci zpracovatele XML kódu v Internet Exploreru. „Tato zranitelnost umožňuje vzdálenému útočníkovi přístup k místním souborům uživatele a například může extrahovat informace o verzích nainstalovaného softwaru v systému,“ říká Page. „Tak požadavek na 'c:Python27NEWS.txt' vrátí verzi tohoto programu (v tomto případě interpret Pythonu).“
Jelikož jsou v systému Windows všechny soubory MHT ve výchozím nastavení otevírány v Internet Exploreru, využití této zranitelnosti je triviální úkol, protože uživateli stačí dvakrát kliknout na nebezpečný soubor, který obdržel e-mailem, na sociálních sítích nebo v messengeru.
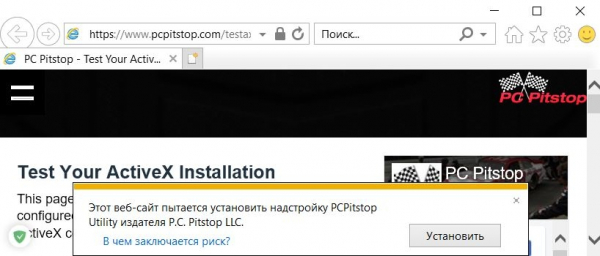
„Obvykle při vytváření instance objektu ActiveX, jako je Microsoft.XMLHTTP, obdrží uživatel varování zabezpečení v Internet Exploreru, které vyžaduje potvrzení pro aktivaci zablokovaného obsahu,“ vysvětluje výzkumník. „Nicméně při otevření předem připraveného souboru .mht pomocí speciálně uspořádaných značek uživatel nedostane varování o potenciálně nebezpečném obsahu.“
Podle Pejdže úspěšně otestoval zranitelnost v aktuální verzi prohlížeče Internet Explorer 11 se všemi posledními bezpečnostními aktualizacemi v systémech Windows 7, Windows 10 a Windows Server 2012 R2.
Pravděpodobně jediné dobré zprávy o zveřejnění této zranitelnosti pro veřejnost je, že kdysi dominantní podíl na trhu Internet Exploreru se v současnosti snížil na pouhých 7,34 %, podle NetMarketShare. Ale protože Windows používá Internet Explorer jako výchozí aplikaci pro otevírání souborů MHT, uživatelé nemusí mít IE nastavený jako výchozí prohlížeč a i přesto jsou zranitelní, pokud je IE stále přítomno v jejich systémech, a nevěnují pozornost formátu stahovaných souborů z internetu.
Ještě 27. března informoval John společnost Microsoft o této zranitelnosti v jejich prohlížeči, ale 10. dubna obdržel od společnosti odpověď, ve které uvedli, že nepovažují tento problém za kriticky důležitý.
„Oprava bude vydána pouze s další verzí produktu,“ uvádí se v dopise od Microsoftu. „V současnosti neplánujeme vydat řešení pro tento problém.“
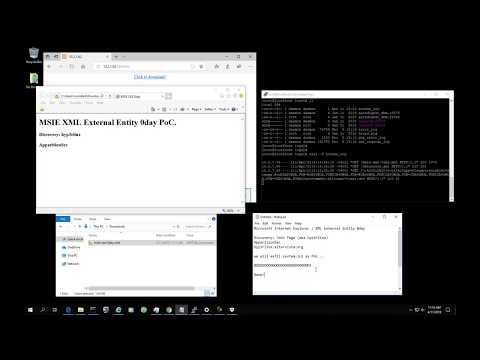
Po jednoznačné reakci Microsoftu výzkumník zveřejnil podrobnosti o zranitelnosti nultého dne na svém webu, stejně jako demonstrační kód a video na YouTube.
Ačkoliv realizace této zranitelnosti není tak snadná a vyžaduje nějakým způsobem donutit uživatele spustit neznámý soubor ve formátu MHT, tuto zranitelnost nelze brát na lehkou váhu, i přes absenci reakce ze strany Microsoftu. Skupiny hackerů již dříve využívaly soubory MHT k phishingu a šíření malware, nic nepřekáží tomu, aby se tímto zabývaly i nyní.
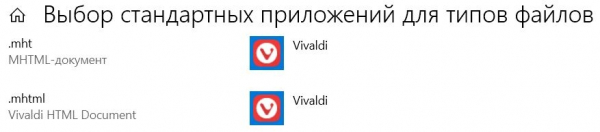
Aby se vyhnuli této a mnoha podobným zranitelnostem, stačí věnovat pozornost příponám souborů, které stahujete z internetu, a zkontrolovat je antivirem nebo na stránkách VirusTotal. Pro další opatrnost jednoduše nastavte pro soubory .mht nebo .mhtml jako výchozí aplikaci svůj oblíbený prohlížeč, který není Internet Explorer. Například ve Windows 10 se to snadno provádí v nabídce 'Výběr výchozích aplikací pro typy souborů'.
Zdroj: 3dnews.ru
