

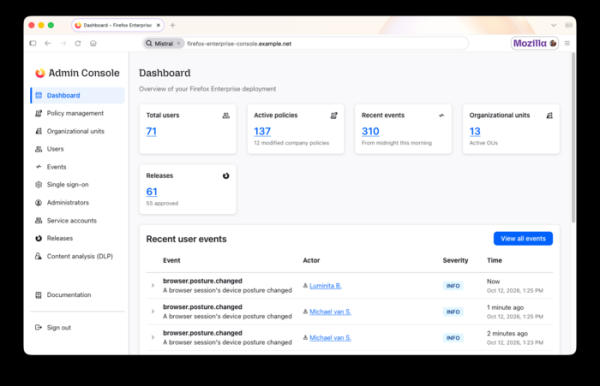
Společnost Mozilla představila nový produkt — Firefox Enterprise, samostatnou verzi Firefoxu určenou pro podniky, která nabízí rozšířené možnosti pro centrální správu a kontrolu činností zaměstnanců. Verze Firefox Enterprise 158 vychází z vydání Firefox 158, jehož uvedení je naplánováno na dnešní večer. Správa prohlížečů na pracovních stanicích se provádí prostřednictvím webové administrátorské konzole, kterou je možné spustit na vlastním serveru bez závislosti na externích cloudových službách.
Podporuje přenos informací o událostech do nasazených podnikových platforem pro analýzu bezpečnostních událostí (SIEM — Security Information and Event Management), definici přístupových pravidel vázaných na uživatele a zařízení, autentizaci přes systémy pro jednotné přihlášení (SSO), omezení přístupu na úrovni domén a akcí v prohlížeči (např. deaktivace funkcí souvisejících s AI), správu instalace doplňků a dodávání aktualizací, vzdálenou změnu nastavení a sběr telemetrie.
Hlavní vlastnosti Firefox Enterprise:
- Správa uživatelů a relací přes administrátorskou konzoli. Spojování uživatelů do skupin s různými úrovněmi přístupu. Vytváření pravidel pro analýzu obsahu a přezkum auditních protokolů.
- Možnost práce v prohlížeči pouze po autentizaci pomocí vlastní firemní účtu. Podpora integrace s SSO a poskytovateli autentizace využívajícími protokol
OpenID Connect (OIDC). Možnost použití dvoufaktorové autentizace. Po restartování nebo zavření prohlížeče je relace ukončena a vyžaduje se nové přihlášení. Správce může vzdáleně ukončit relaci, například v případě krádeže notebooku.
- Samostatná šablona pro design a prvky značky. Stylizace vzhledu s ohledem na firemní styl a zobrazení loga podniku v prohlížeči.
- Deaktivace kontaktů se službami Mozilla ve prospěch vlastních služeb podniku, které zajišťují správu prohlížeče a aktualizací.
- Přenos dat o stavu zařízení do konzole správce, včetně informací o operačním systému, šifrování disků, běžících programech pro zajištění bezpečnosti, připojení k doméně Active Directory, nainstalovaných doplňcích a údajích o síťovém připojení. Správce může připojit možnost práce v prohlížeči k parametrům systémového prostředí.
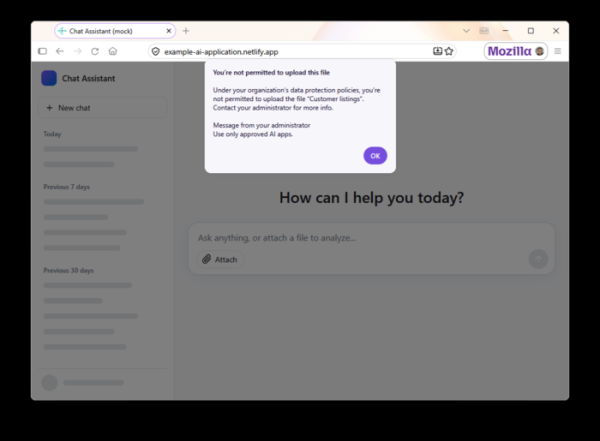
- Možnosti pro prevenci úniku dat (DLP - Data Loss Prevention) - správce může nastavit blokování nebo zobrazování varování při pokusech o vložení z clipboardu, export a import souborů, tisk stránek z určitého webu. Například může být zakázáno vkládání z clipboardu do nepovolených nástrojů AI. Vbuilt-in DLP kontroly se provádějí na straně prohlížeče na zařízení uživatele, tj. obsah se nepřenáší k inspekci po síti, ale je možné připojit a odesílat data na externí DPL systémy. Zjištěná porušení pravidel se zobrazují v konzole správce.

- Podporuje přidání vodoznaků na důležité stránky, obsahujících email zaměstnance a čas operace. Tyto značky mohou být použity při vyšetřování zdroje úniku informací. Parametry vodoznaků a weby, na které se přidávají, mohou být nastaveny správcem.
- Režim zvýšené ochrany (Lockdown), při kterém se při přístupu na nedůvěryhodné weby vypíná JIT kompilace JavaScriptu, blokuje se provádění workerů, zakazují se nešifrované požadavky přes HTTP a zajišťuje se izolace práce se stránkou v samostatném kontejneru.
- Šifrování dat profilu, jako jsou historie návštěv, údaje webových formulářů, přihlašovací údaje a TLS tokeny. Přístup ke zkopírovanému zašifrovanému profilu je možný pouze v případě, že je k dispozici klíč poskytnutý správcem.
- Možnost přístupu k interním webům a webovým aplikacím společnosti z osobních zařízení uživatele bez instalace samostatné VPN, pomocí nasazovaného proxy serveru na podnikové síti.
- Více než 130 centralizovaně spravovaných politik, změna mnoha z nichž nevyžaduje restart prohlížeče. Například pomocí politik lze měnit nastavení spojená s proxy, filtrováním webů, cookies, provozem pouze přes HTTPS, režimem Lockdown a parametry doplňků.
- Možnost určení minimálně přijatelné verze prohlížeče a sledování instalace aktualizací na systémech zaměstnanců.
- Podpora přenosu informací o událostech, jako je stahování souborů, tisk, instalace doplňků, otevírání nezabezpečených webů a pokusy o prohlížení blokovaných webů, které jsou označeny v databázi Safe Browsing. Zpráva o těchto událostech se zobrazuje v rozhraní administrátora.
- Administrátor může blokovat a povolovat používání prohlížečových doplňků vázaných na jejich typ, weby a oprávnění uživatelů. Také lze zakázat vypínání automatických aktualizací doplňků, používat samostatný server pro dodávání nových verzí doplňků, zakázat změnu nastavení doplňků pro jednotlivé weby a vybrat, s kterými weby aplikovat konkrétní doplňky.
Zdroj: opennet.ru
