

Iranští státní hackeři mají velké problémy. Během jara anonymní autoři publikovali na Telegramu "tajné úniky" — informace o APT skupinách spojených s iránskou vládou — OilRig a MuddyWater — jejich nástrojích, obětech, vazbách. Ale ne o všech. V dubnu odborníci z Group-IB objevili únik e-mailových adres turecké společnosti ASELSAN A.Ş. zabývající se výrobou taktických vojenských rádií a elektronických obranných systémů pro ozbrojené síly Turecka. Anastasia Tikhonova, vedoucí výzkumné skupiny pro složité hrozby Group-IB, a Nikita Rostovtsev, junior analytik Group-IB, popsali průběh útoku na ASELSAN A.Ş a našli možného účastníka MuddyWater.
Zasvětění přes Telegram
"Únik" iránských APT skupin začal tím, že někdo Lab Dookhtegan zdrojové kódy šesti nástrojů APT34 (také známých jako OilRig a HelixKitten), zveřejnil IP adresy a domény zapojené do operací, stejně jako informace o 66 obětech hackerů, mezi kterými byly společnosti Etihad Airways a Emirates National Oil. Také Lab Dookhtegan "unikl" a data o předchozích operacích skupiny a informace o zaměstnancích ministerstva informací a národní bezpečnosti Íránu, kteří jsou údajně spojeni s operacemi této skupiny. OilRig je APT skupina spojená s Íránem, která existuje přibližně od roku 2014 a cíli se na vládní, finanční a vojenské organizace, jakož i energetické a telekomunikační společnosti na Blízkém východě a v Číně.
Po zveřejnění informací o OilRig úniky pokračovaly — na dark webu a v Telegramu se objevily informace o činnosti další pro-státní skupiny z Íránu — MuddyWater. Nicméně, na rozdíl od prvního úniku, tentokrát nebyly zveřejněny zdrojové kódy, ale dumpy obsahující screenshoty zdrojových kódů ovládacích serverů, jakož i IP adresy minulých obětí hackerů. Tento únik vzali na sebe hackeři Green Leakers. Ti vlastní několik Telegram kanálů a webů na dark webu, kde inzerují a prodávají data spojená s operacemi MuddyWater.
Kyberšpioni z Blízkého východu
MuddyWater — je skupina, která působí od roku 2017 v zemích Středního východu. Například specialisté ze společnosti Group-IB uvádějí, že v období od února do dubna 2019 hackeři provedli sérii phishingových útoků zaměřených na vládní, vzdělávací organizace, finanční, telekomunikační a obranné společnosti v Turecku, Iránu, Afghánistánu, Iráku a Ázerbájdžánu.
Členové skupiny využívají vlastní backdoor vyvinutý na bázi PowerShell, který dostal název POWERSTATS. Může:
- shromažďovat data o lokálních a doménových uživatelských účtech, dostupných souborových serverech, interní a externí IP adrese, názvu a architektuře operačního systému;
- provádět vzdálené vykonávání kódu;
- provádět nahrávání a stahování souborů přes C&C;
- identifikovat přítomnost ladicích programů používaných při analýze škodlivých souborů;
- deaktivovat systém, pokud nalezne programy pro analýzu škodlivých souborů;
- mazat soubory z lokálních disků;
- provádět snímky obrazovky;
- deaktivovat bezpečnostní opatření produktů Microsoft Office.
V určitém okamžiku se útočníci dopustili chyby a výzkumníkům ze společnosti ReaQta se podařilo získat koncovou IP adresu, která se nacházela v Teheránu. Vzhledem k cílům napadeným skupinou a také jejím úkolům souvisejícím s kyberšpehováním odborníci usoudili, že skupina zastupuje zájmy iránské vlády.
Indikátory útokůC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Soubory:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turecko pod palbou
Dne 10. dubna 2019 odborníci skupiny Group-IB odhalili únik e-mailových adres turecké společnosti ASELSAN A.Ş — největší společnosti v oblasti vojenské elektroniky v Turecku. Mezi její produkty patří radary a radioelektronická zařízení, elektrooptika, avionika, bezpilotní systémy, pozemní, námořní a zbraňové systémy, stejně jako systémy pro protivzdušnou obranu.
Při analýze jednoho z nových vzorů škodlivého softwaru POWERSTATS experti společnosti Group-IB zjistili, že skupina útočníků MuddyWater použila jako návnadu licenční smlouvu mezi společností Koç Savunma, výrobcem řešení v oblasti informačních a obranných technologií, a výzkumným centrem bezpečnosti informací a pokročilých technologií Tubitak Bilgem. Jako kontaktní osoba za Koç Savunma byl uveden Tahir Taner Tımış, který zastával pozici Program Manager ve společnosti Koç Bilgi ve Savunma Teknolojileri A.Ş. od září 2013 do prosince 2018. Poté začal pracovat ve společnosti ASELSAN A.Ş.
Vzorek dokumentu návnady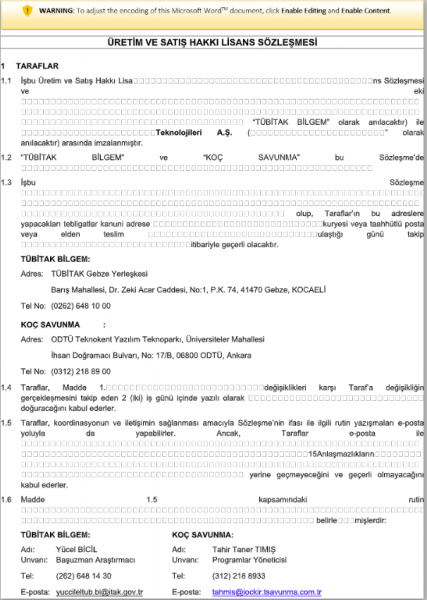
Jakmile uživatel aktivuje škodlivé makra, na počítač oběti je nahrán backdoor POWERSTATS.
Díky metadatům tohoto dokumentu návnady (MD5: 0638adf8fb4095d60fbef190a759aa9e) mohli výzkumníci najít tři další vzory obsahující shodné hodnoty, mezi kterými jsou datum a čas vytvoření, jméno uživatele a seznam obsažených maker:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Snímek shodných metadat různých dokumentů návnady 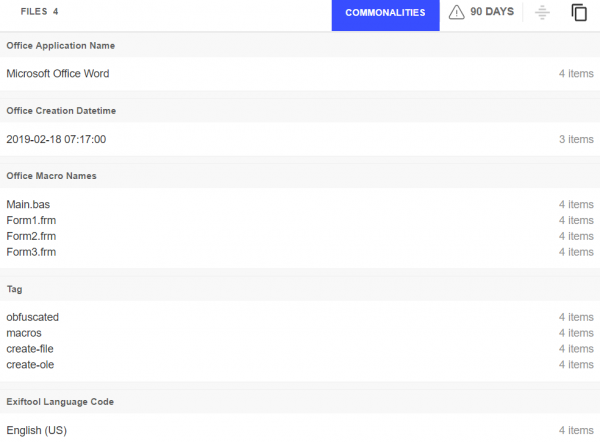
Jeden z nalezených dokumentů s názvem ListOfHackedEmails.doc obsahuje seznam 34 e-mailových adres patřících doméně @aselsan.com.tr.
Specialisté Group-IB zkontrolovali e-mailové adresy v únikových údajích dostupných veřejně a zjistili, že 28 z nich bylo kompromitováno v dříve objevených únikách. Kontrola mixu dostupných úniků ukázala přibližně 400 unikátních přihlašovacích údajů spojených s touto doménou a jejich hesel. Je možné, že útočníci využili těchto informací z otevřeného přístupu k útoku na společnost ASELSAN A.Ş.
Snímek dokumentu ListOfHackedEmails.doc 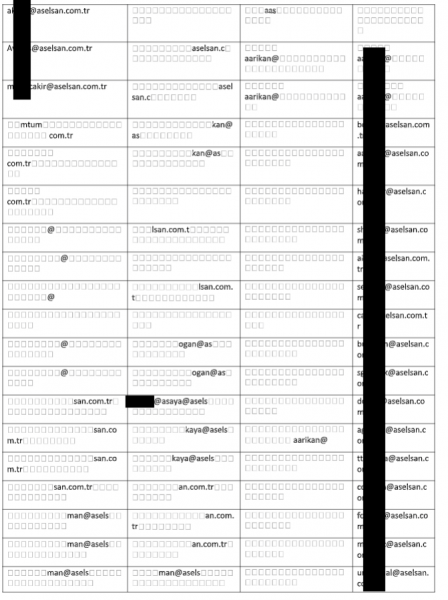
Snímek seznamu více než 450 nalezených párů přihlašovací údaje-heslo v veřejných únikách 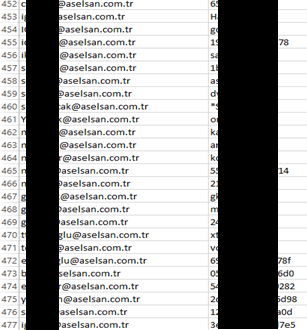
Mezi nalezenými vzory byl také dokument s názvem F35-Specifications.doc, odkazující na stíhačku F-35. Dokument návnady představuje specifikaci víceúčelových stíhacích bombardérů F-35 se specifikacemi letadel a cenou. Téma tohoto dokumentu návnady přímo souvisí s odmítnutím USA dodat F-35 po nákupu systémů S-400 Tureckem a hrozbou předání informací o F-35 Lightning II Rusku.
Všechna dostupná data naznačovala, že hlavním cílem kybernetických útoků MuddyWater byly organizace umístěné v Turecku.
Kdo jsou Gladiyator_CRK a Nima Nikjoo?
Dříve, v březnu 2019, byly objeveny škodlivé dokumenty vytvořené uživatelem Windows pod přezdívkou Gladiyator_CRK. Tyto dokumenty také šířily backdoor POWERSTATS a připojovaly se k C&C serveru se podobným názvem. gladiyator[.]tk.
Možná to bylo učiněno poté, co 14. března 2019 uživatel Nima Nikjoo zveřejnil na Twitteru příspěvek, ve kterém se pokoušel dekódovat zmatečný kód související s MuddyWater. V komentářích k tomuto příspěvku výzkumník uvedl, že nemůže sdílet indikátory kompromitace této škodlivé aplikace, neboť tyto informace jsou důvěrné. Bohužel byl příspěvek již smazán, ale zůstaly po něm stopy na internetu:
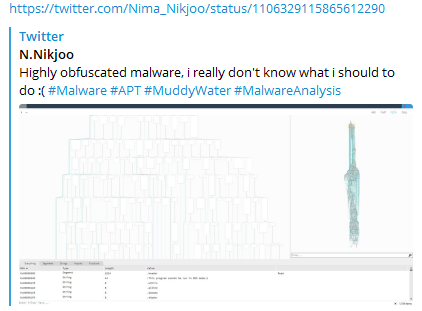
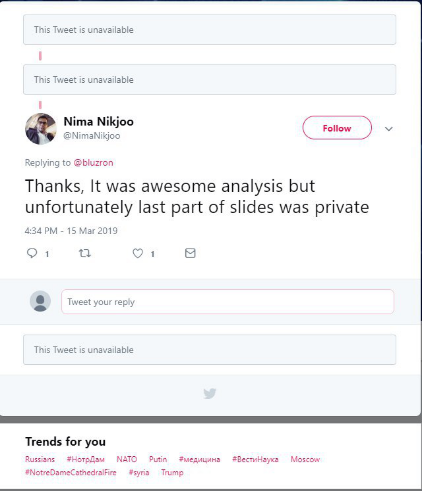
Nima Nikjoo je majitelem profilu Gladiyator_CRK na íránských videoportálech dideo.ir a videoi.ir. Na tomto webu předvádí PoC exploitů pro deaktivaci antivirových nástrojů různých dodavatelů a obcházení sandboxů. O sobě Nima Nikjoo tvrdí, že je specialistou na síťovou bezpečnost, reverzním inženýrem a analytikem škodlivého softwaru, který pracuje v MTN Irancell - íránské telekomunikační společnosti.
Snímek obrazovky uložených videí ve vyhledávací výsledcích Googlu:
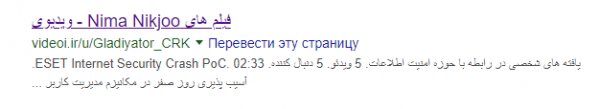
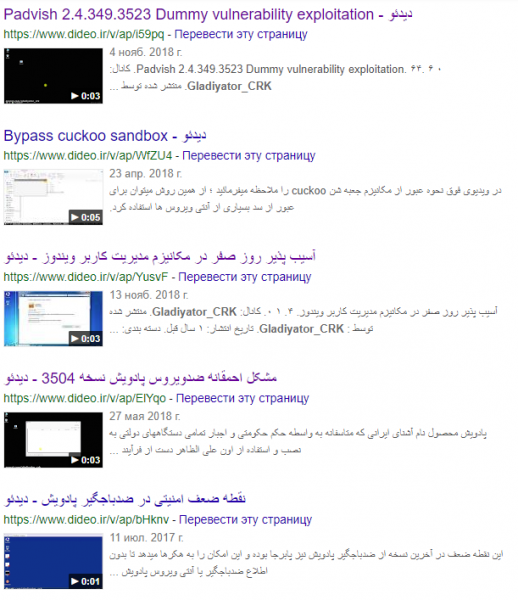
Později, 19. března 2019, uživatel Nima Nikjoo na sociální síti Twitter změnil svůj přezdívku na Malware Fighter a také smazal související příspěvky a komentáře. Profil Gladiyator_CRK na videoportálu dideo.ir byl rovněž smazán, stejně jako na YouTube, a samotný profil byl přejmenován na N Tabrizi. Po téměř měsíci (16. dubna 2019) se účet na Twitteru znovu začal používat pod jménem Nima Nikjoo.
Během vyšetřování odborníci Group-IB zjistili, že Nima Nikjoo již byl zmiňován v souvislosti s kybernetickou kriminalitou. V srpnu 2014 byl na blogu Iran Khabarestan zveřejněn článek o osobách spojených s kybernetickou kriminální skupinou Iranian Nasr Institute. V jednom ze studií FireEye bylo uvedeno, že Nasr Institute byl dodavatelem APT33 a také se účastnil DDoS útoků na americké banky v období od 2011 do 2013 v rámci kampaně s názvem Operation Ababil.
V tomto blogu byl zmíněn Nima Nikju-Nikjoo, který vyvíjel malware pro špehování Íránců, a jeho e-mailová adresa: gladiyator_cracker@yahoo[.]com.
Screenshot údajů, které se vztahují k kyberzločincům z Iranian Nasr Institute:
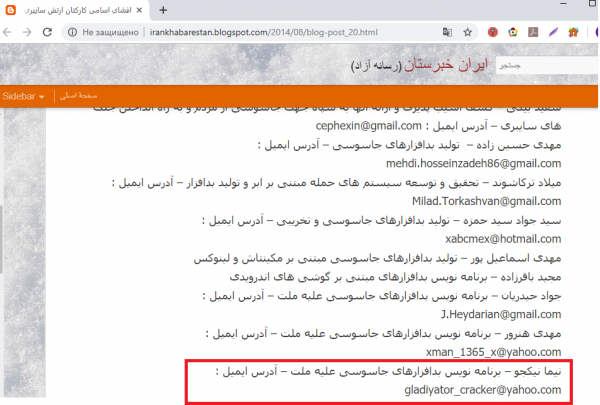
Překlad vyznačeného do češtiny: Nima Nikjoo — Vývojář špehovacího softwaru — E-mailová adresa:.
Z těchto informací je patrné, že e-mailová adresa má spojení s adresou používanou při útocích, a uživateli Gladiyator_CRK a Nima Nikjoo.
Kromě toho se v článku z 15. června 2017 uvádělo, že Nikjoo byl poněkud neopatrný, když zveřejňoval odkazy na společnost Kavosh Security Center ve svém životopise. Existuje , že organizace Kavosh Security Center je podporována íránským státem pro financování provládních hackerů.
Informace o společnosti, ve které pracoval Nima Nikjoo:
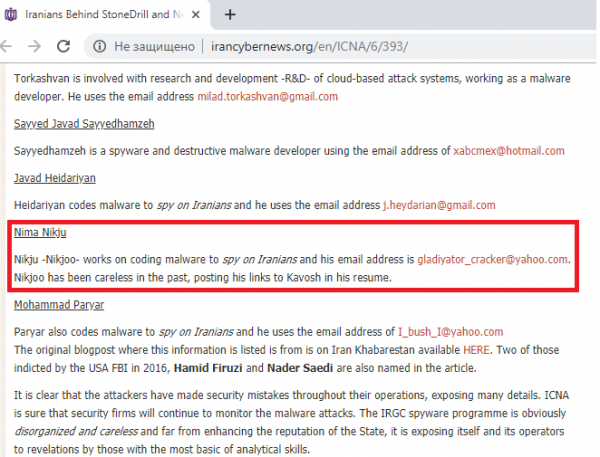
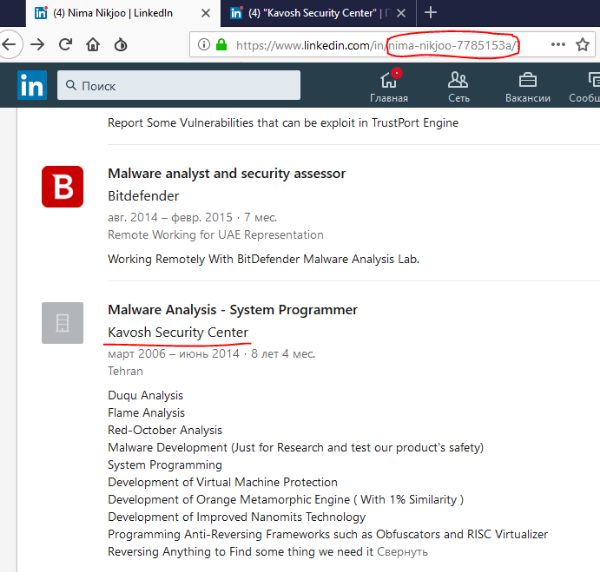
V profilu na LinkedIn uživatele z Twitteru Nima Nikjoo je první pracovní místo uvedeno jako Kavosh Security Center, kde pracoval od roku 2006 do 2014. Během své práce studoval různé malware a také se zabýval reverzním inženýrstvím a obfuskací.
Informace o společnosti, ve které pracoval Nima Nikjoo, na LinkedIn:
MuddyWater a nadhodnocená sebedůvěra
Zajímavé je, že skupina MuddyWater pečlivě sleduje všechny zprávy a reporty o sobě a dokonce záměrně nechávala falešné stopy, aby zmátla badatele. Například jejich první útoky uvedly odborníky v omyl, protože byl odhalen DNS Messenger, který byl obvykle spojován se skupinou FIN7. Při dalších útocích přidávali do kódu řetězce v čínštině.
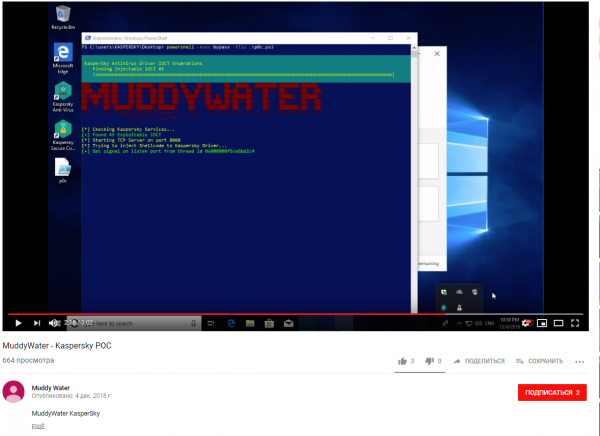
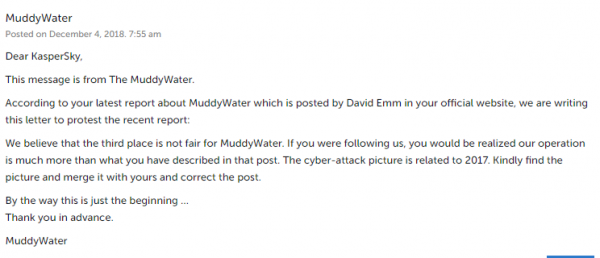
Skupina také velmi ráda zanechává badatelům zprávy. Například se jim nelíbilo, že "Laboratoř Kaspersky" zařadila MuddyWater na 3. místo ve svém hodnocení hrozeb za rok. V ten samý okamžik někdo — pravděpodobně skupina MuddyWater — nahrál na YouTube PoC exploitu, který vypínal antivirus "LK". Zanechali také komentář pod článkem.
Snímky obrazovky videa o vypnutí antiviru "Laboratoře Kaspersky" a komentáře pod ním:
Zatím je obtížné učinit jednoznačný závěr o zapojení „Nima Nikjoo“. Experti společnosti Group-IB zvažují dvě verze. Nima Nikjoo by skutečně mohl být hackerem ze skupiny MuddyWater, který se prozradil svou nedbalostí a zvýšenou aktivitou na internetu. Druhá možnost je, že ho jiní členové skupiny „zaznamenali“, aby od sebe odvedli podezření. V každém případě Group-IB pokračuje ve svém výzkumu a určitě podá zprávu o jeho výsledcích.
Pokud jde o íránské APT, po sérii úniků a odhalení je pravděpodobně čeká vážné „vyhodnocení“ — hackeři budou muset zásadně změnit své nástroje, zamést stopy a najít v svých řadách možné „šváby“. Experti nevylučovali, že si dokonce vezmou čas na oddech, ale po menší přestávce útoky íránských APT opět pokračovaly.
Zdroj: habr.com
