

Diskutovalo se o zveřejnění patchů pro souborový systém BeamFS v mailing listu vývojářů jádra Linux. Tento systém využívá Reed-Solomonovo kódování k identifikaci a obnovení poškozených dat přímo na místě v konfiguracích s jedním úložným zařízením. Hlavními oblastmi použití BeamFS jsou palubní počítače satelitů, zařízení v radioterapeutických kabinetech a další systémy pracující v podmínkách zvýšené radiace, kde je důležitější obnovit poškozená data než nemožnost načíst informace.
Ve výchozím nastavení může BeamFS obnovit až 8 ztracených bajtů v každém 255-bajtovém bloku při režijních nákladech 7 % (288 bajtů kódů obnovy na každých 4096 bajtů uložených dat). Kódy pro opravu chyb se aplikují nejen na data, ale i na servisní informace v superbloku, inode, indexech adresářů a bitmapách. Kontrola integrity a pokusy o obnovu chybějících dat se provádějí při každé operaci čtení. Pokud není možné zaručit správnost informací, operace končí chybou „-EIO“, což vylučuje skryté vracení poškozených dat.
Experimenty ukázaly, že při ozáření desky i.MX 8M Plus s Linuxem a FS ext4 protony s energií od 20 do 58 MeV vznikalo 90 % všech selhání na úrovni souborového systému a ovladačů úložných zařízení. Byla také provedena simulace jednotlivých poruch bitů při čtení z nosiče: BeamFS a Btrfs úspěšně rozpoznaly poškození dat a vždy vracely chybu, zatímco ext4 a ext3 tiše vracely poškozená data.
BeamFS zajišťuje integritu a obnovu pouze na úrovni od čtení z fyzického nosiče do předání do stránkového mezipaměti v operační paměti. Integrita dat v operační paměti může být udržována pomocí paměťových čipů s opravou chyb.
Mezi omezeními BeamFS se uvádí absence podpory žurnálování a režimu Copy-on-Write (CoW) — metadata jsou na úložiště zapisována neuspořádaně, a proto v případě nesprávného ukončení je vyžadována úplná kontrola pomocí fsck.
Kromě BeamFS byly pro jádro Linux nedávno navrženy další dvě souborové systémy:
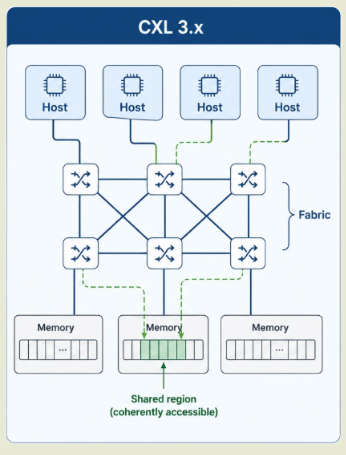
- Na konferenci Linux Plumbers Conference 2026, která se konala před několika dny, představil inženýr společnosti Huawei (video, slajdy) souborový systém XMFS (cross-node eXpress Memory File System) pro jádro Linux, určený k použití v clusterech s veřejnou sdílenou operační pamětí pro všechny uzly (jako tmpfs, ale pro paměť všech uzlů). XMFS umožňuje použití standardního POSIX rozhraní souborových systémů pro práci s externí pamětí, adresovanou přímo pomocí technologií jako CXL 3.0 (Compute Express Link) a Huawei United Bus. Projekt je ve stádiu experimentálního prototypu, který prochází interním testováním, a zatím není připraven k zařazení do jádra.

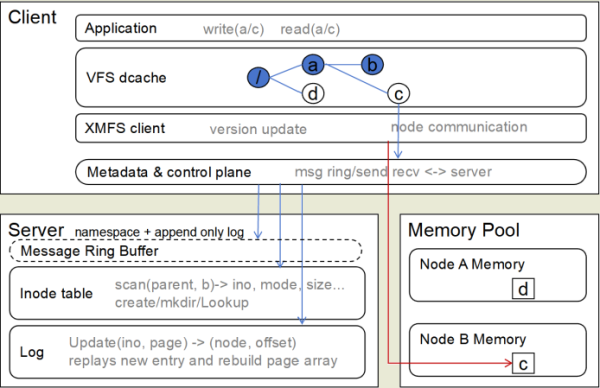
Souborový systém má klasickou architekturu pro distribuované souborové systémy s vyčleněním serveru, která se zabývá žurnálováním, udržováním tabulek inode a mapováním obsahu a metadat do paměti jednotlivých uzlů.

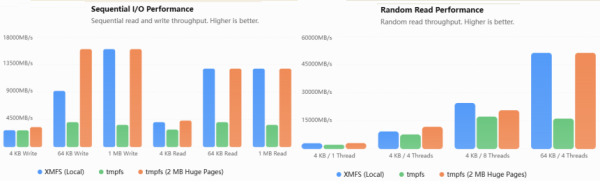
Při testování použití XMFS pro úkoly jako je sdílení obrazů kontejnerů z různých uzlů, implementace ukázala výkon blízký tmpfs s použitím velkých stránek paměti (2 MB huge pages).


- S pomocí AI byla vyvinuta souborový systém MeshXFS, což je fork XFS, přizpůsobený pro simultánní použití na několika uzlech v clusterech. MeshXFS umožňuje přimountovat společné blokové zařízení v režimu čtení-zápis na různých uzlech, udržovat integritu a řídit zámky při současném přístupu k datům. Projekt začal jako experiment k ověření možnosti vytvoření Linuxového ovladače se souborovým systémem podporujícím distribuované zámky, paralelní přístup a obnovu po selhání. Hlavní práce byla provedena pomocí Claude Opus, ale pro řešení zvláště složitých problémů byly krátkodobě zapojeny modely Claude Fable, GPT, Gemini a Astra. Experiment byl uznán za úspěšný a již bylo publikováno několik funkčních verzí MeshXFS.
Mezi dalšími funkcemi implementovanými nad XFS jsou dva režimy správy distribuovaných zámků (síťová synchronizace a uložení stavu na jednom sdíleném disku), zajištění konzistence cache na různých uzlech, vedení protokolu pro obnovu a přizpůsobení diskového formátu a utilit pro specifika clusterového FS. Podporována je práce se sdíleným úložištěm připojeným přes iSCSI (testováno na 16 uzlech), nebo při replikaci blokového zařízení pomocí DRBD. Koordinace zámků, funkce objevování uzlů, kontrola dostupnosti a identifikace vadných uzlů jsou implementovány v jednom společném jádrovém modulu. Práce byla ověřena v Proxmox VE 9, RHEL 9, Ubuntu 24.04/26.04 a Debian 12/13.
Zdroj: opennet.ru
