

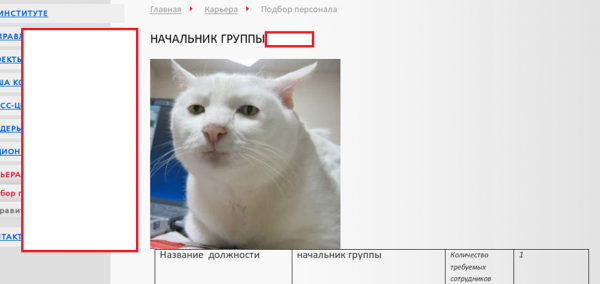
Představte si takovou situaci. Chladné říjnové ráno, projektový ústav v oblastním centru jednoho z regionů Ruska. Někdo z oddělení lidských zdrojů navštěvuje jednu z stránek s nabídkami práce na webu ústavu, která byla zveřejněna před pár dny, a vidí tam fotografii kočky. Ráno rychle přestává být nudné...
V tomto článku Pavel Supruňuk, technický vedoucí oddělení auditu a poradenství společnosti Group-IB, vypráví o tom, jakou roli hrají sociotechnické útoky v projektech zaměřených na hodnocení praktické ochrany, jaké neobvyklé formy mohou nabývat a také o tom, jak se proti těmto útokům bránit. Autor upřesňuje, že článek má přehledový charakter, avšak pokud některý aspekt zaujme čtenáře, odborníci ze společnosti Group-IB rádi odpovědí na otázky v komentářích.
Část 1. Proč tak vážně?
Vrátíme se k naší kočce. Po nějaké době oddělení lidských zdrojů odstraní fotografie (snímky obrazovky zde a dále jsou částečně retušovány, aby odhalily skutečná jména), ale ta se neúnavně vrací, znovu ji odstraní, a takto se to děje ještě několikrát. V oddělení lidských zdrojů chápou, že kočka má velmi vážné úmysly a nechce odejít, a zavolají na pomoc webového programátora — člověka, který web vytvořil a rozumí mu, a nyní ho spravuje. Programátor se přihlásí na web, znovu odstraní obtěžující kočku, zjistí, že byla umístěna jménem samotného oddělení lidských zdrojů, a pak se domnívá, že heslo oddělení lidských zdrojů uniklo nějakým síťovým výtržníkům, a změní ho. Kočka už se neobjeví.
Co se opravdu stalo? Specialisté ze společnosti Group-IB prováděli penetrační testy pro skupinu společností, do které ústav patřil, ve formátu blízkém Red Teamingu (jednoduše řečeno, je to simulace cílených útoků na vaši společnost s použitím nejpokročilejších metod a nástrojů z arzenálu hackerských skupin). Podrobně jsme popisovali Red Teaming. Je důležité vědět, že při provádění takového testu může být použit velmi široký rozsah útoků ze předem dohodnutých, včetně sociální inženýrství. Je jasné, že umístění kočky samo o sobě nebylo konečným cílem událostí. Cílem bylo následující:
- webový server ústavu byl umístěn na serveru uvnitř sítě ústavu, nikoli na externích serverech;
- Byla nalezena únik údajů z personálního oddělení (soubor protokolu e-mailů v kořenovém adresáři webu). S tímto účtem nebylo možné spravovat web, ale mohlo se editovat stránky s nabídkami.
- Úpravou stránek bylo možné umístit vlastní skripty napsané v jazyce JavaScript. Obvykle činí stránky interaktivními, ale v této situaci mohly tyto skripty ukrást z prohlížeče návštěvníka to, co odlišovalo personální oddělení od programátora a programátora od běžného návštěvníka - ID sezení na webu. Kočka byla spouštěčem útoku a obrázkem pro přilákání pozornosti. V jazyce HTML to vypadalo takto: pokud se vám načetlo obrázek, JavaScript se již provedl a vaše ID sezení spolu s údaji o vašem prohlížeči a IP adresou už bylo ukradeno.
- S ukradeným ID sezení administrátora by bylo možné získat plný přístup na web, nahrávat spustitelné stránky v PHP, a tedy získat přístup k operačnímu systému serveru, a následně i do samotné lokální sítě, což bylo důležitým mezikrokem projektu.
Útok skončil částečným úspěchem - ID sezení administrátora bylo ukradeno, ale bylo vázáno na IP adresu. Podařilo se to obejít, nemohli jsme zvýšit privilegium na webu na administrátorské, ale zlepšili jsme si náladu. Konečný výsledek jsme nakonec získali na jiném místě síťové hranice.
Část 2. Píšu vám - co víc? A také volám a tleskám u vás v kanceláři, upouštím flash disky.
To, co se stalo v situaci s kočkou - příklad sociální inženýrství, ačkoliv ne zcela klasického. Ve skutečnosti bylo v této příběhu více událostí: byla kočka, institut, personální oddělení, programátor, ale byly také e-maily s upřesňujícími otázkami, které jakoby psali "kandidáti" přímo do personálního oddělení a osobně programátorovi, aby je vyprovokovali k návštěvě stránky webu.
Mimochodem o e-mailech. Obvyklý e-mail - asi hlavní dopravní prostředek pro provádění sociálního inženýrství - neztrácí svou aktuálnost už několik desítek let a někdy vede k nejneobvyklejším následkům.
Příběh, který často vyprávíme na našich akcích, protože je velmi výmluvný.
Obvykle na základě výsledků projektů se sociálním inženýrstvím sestavujeme statistiku, která, jak je známo, je věcí suchou a nudnou. Tolik procent příjemců otevřelo přílohu z e-mailu, tolik přešlo na odkaz, a tito tři dokonce zadali své přihlašovací údaje a heslo. V jednom projektu jsme získali více než 100% zadání hesel – to znamená, že se jich přihlásilo více, než kolik bylo odesláno.
Stalo se to takto: bylo odesláno phishingové e-mailové sdělení, údajně od CISO státní korporace, s žádostí "naléhavě otestovat změny v e-mailové službě". E-mail se dostal k vedoucímu velkého oddělení, které se zabývalo technickou podporou. Vedoucí byl velmi pečlivý při plnění pokynů od vysokého vedení a přeposlal ho všem podřízeným. Samotný call centrum byl poměrně velký. Celkově jsou situace, kdy někdo přeposílá "zajímavé" phishingové e-maily svým kolegům a ti také nachytáni – docela častým jevem. Pro nás je to nejlepší zpětná vazba k kvalitě sepsání e-mailu.
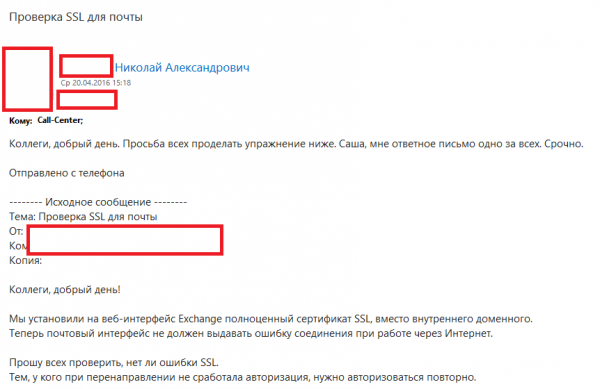
Malou chvíli poté nás prokoukli (e-mail byl stažen z kompromitované poštovní schránky):
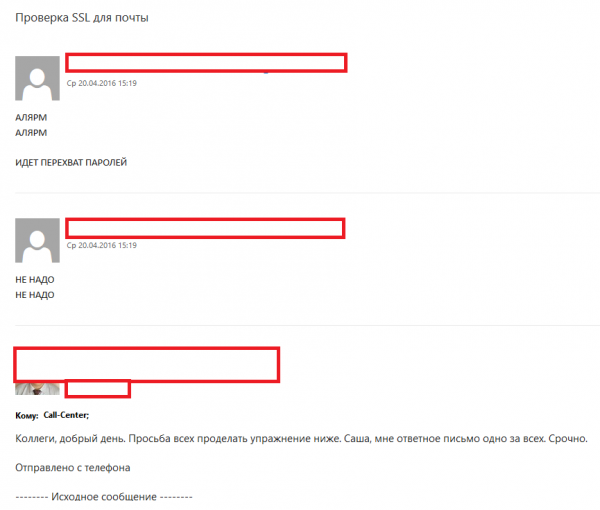
Takový úspěch útoku byl způsoben tím, že při rozesílání byly využity určité technické nedostatky poštovního systému klienta. Byl nastaven tak, že bylo možné posílat jakékoliv e-maily jménem jakéhokoliv odesílatele samotné organizace bez autorizace, dokonce i z internetu. To znamená, že se dalo vydávat za CISO, nebo vedoucího technické podpory, nebo někoho jiného. Co více, poštovní rozhraní, když sledovalo e-maily z "vlastní" domény, pečlivě přiřadilo fotografii z adresáře, což dodávalo přirozenost odesílateli.
Oprava, takový útok nepatří mezi zvlášť složité technologie, je to úspěšná exploatace zcela základního nedostatku nastavení pošty. Pravidelně se o tom diskutuje na odborných IT a bezpečnostních zdrojích, ale přesto se stále setkávají společnosti, které to mají. Protože nikdo není ochoten důkladně kontrolovat služební hlavičky poštovního protokolu SMTP, e-mail se obvykle kontroluje na "nebezpečnost" podle varovných symbolů poštovního rozhraní, které ne vždy ukazují celou situaci.
Je zajímavé, že tato zranitelnost funguje i opačným směrem: útočník může poslat e-mail jménem vaší společnosti třetí straně. Například může zmanipulovat fakturu na pravidelnou platbu vaším jménem, přičemž místo vašich údajů uvede jiné. Pokud nezvažujeme otázky podvodů a výběru peněz, je to pravděpodobně jeden z nejjednodušších způsobů, jak ukrást peníze pomocí sociálního inženýrství.
Kromě krádeže hesel prostřednictvím phishingu je klasikou sociotechnických útoků rozesílání spustitelných příloh. Pokud tyto přílohy překonají všechny ochranné prostředky, které mají moderní společnosti obvykle, vytvoří se kanál vzdáleného přístupu k počítači oběti. Pro demonstraci následků útoku lze získané vzdálené řízení rozvinout až k přístupu k obzvlášť důležitým důvěrným informacím. Zajímavé je, že drtivá většina útoků, kterými nás média straší, začíná právě takto.
V našem auditním oddělení pro zajímavost počítáme přibližnou statistiku: jaká je celková hodnota aktiv společností, ke kterým jsme získali přístup na úrovni 'Doménový administrátor' převážně díky phishingu a rozesílání spustitelných příloh? V tomto roce dosáhla zhruba 150 miliard eur.
Je jasné, že rozesílání provokativních e-mailů a umisťování fotografií koček na weby nejsou jediné způsoby sociálního inženýrství. V těchto příkladech jsme se snažili ukázat rozmanitost forem útoků a jejich následků. Kromě e-mailů může potenciální útočník volat, aby získal potřebné informace, rozšiřovat nosiče (například USB flash disky) se spustitelnými soubory v kanceláři cílové společnosti, ucházet se o práci jako stážista, nebo získat fyzický přístup k místní síti pod záminkou technika kamerového systému. To vše, mimochodem, jsou příklady z našich úspěšně dokončených projektů.
Část 3. Učení je světlo, zatímco neznalí jsou tma.
Vyskytuje se rozumná otázka: dobře, existuje sociální inženýrství, vypadá to nebezpečně, co s tím vším dělat firmy? Na pomoc přichází Kapitán Očividnost: je třeba se bránit, a to komplexně. Část ochrany bude zaměřena na již klasická bezpečnostní opatření, jako jsou technická ochrana informací, monitorování, organizačně-právní zabezpečení procesů, ale většina by podle našeho názoru měla směřovat na přímou práci se zaměstnanci jako se slabým článkem. Ať už posílíte techniku, nebo napíšete přísné předpisy, vždycky se najde uživatel, který vymyslí nový způsob, jak všechno zničit. A ani předpisy, ani technika nebudou stačit za kreativitou uživatele, zvlášť pokud mu pomáhá kvalifikovaný zločinec.
V první řadě je důležité školit uživatele: vysvětlit, že i v jeho běžné práci se mohou vyskytnout situace související se sociálním inženýrstvím. Pro naše klienty často pořádáme digitální hygieny – událost, která učí základním dovednostem na obranu proti útokům obecně.
Mohu dodat, že jedním z nejlepších opatření ochrany nebude ani tak memorování pravidel informační bezpečnosti, jako spíše trošku distancovaná evaluace situace:
- Kdo je můj rozhovorový partner?
- Odkud se vzala jeho nabídka či prosba (nikdy něco takového nebylo, a teď se objevilo)?
- Co je na tomto požadavku neobvyklého?
I neobvyklý typ písma nebo nezvyklý styl řeči odesílatele může spustit řetězec pochybností, který zastaví útok. Napsané pokyny jsou také potřebné, ale fungují jinak a nemohou konkretizovat všechny možné situace. Například správcové IT bezpečnosti v nich uvádějí, že není dovoleno zadávat své heslo na cizích stránkách. Co však, když heslo žádá "své", "korporátní" síťový zdroj? Uživatel si pomyslí: „V naší společnosti je už dvacet služeb s jedním uživatelským účtem, proč by nemohla vzniknout další?“ Odtud vyplývá další pravidlo: dobře nastavený pracovní proces rovněž přímo ovlivňuje bezpečnost: pokud může sousední oddělení požádat o informace pouze písemně a pouze prostřednictvím vašeho nadřízeného, osoba „od důvěryhodného obchodního partnera“ se už nemůže zeptat po telefonu — pro vás to bude nesmysl. Zvlášť pozor byste měli dávat, pokud váš protějšek požaduje, abyste všechno udělali hned, nebo „ASAP“, jak je módní psát. I v běžné práci taková situace často není zdravá, a v případě možných útoků je to silný spouštěč. Není čas vysvětlovat, spusťte můj soubor!
Všimneme si, že na uživatele jako legendy pro sociotechnický útok vždy působí témata související s penězi v různé formě: slib zvýšení, výhod, darů, jakož i informace údajně o místních drbech a intrikách. Jinými slovy, fungují běžné „smrtelné hříchy“: lakota, chamtivost a nadměrná zvědavost.
Dobré školení by vždy mělo zahrnovat praxi. Zde mohou pomoci specialisté na penetrační testování. Další otázka zní: co a jak budeme testovat? V Group-IB nabízíme následující přístup — nejprve vybrat zaměření testování: buď hodnotit připravenost na útoky samotných uživatelů, nebo prověřovat zabezpečení společnosti jako celku. A testovat metodami sociálního inženýrství, napodobujícími skutečné útoky — tedy stejnými phishingovými technikami, rozesíláním spustitelných dokumentů, telefonáty a dalšími technikami.
V prvním případě je útok pečlivě připravován ve spolupráci s představiteli objednatele, převážně s jeho IT a bezpečnostními specialisty. Dohodnou se legendy, nástroje a techniky útoků. Objednatel sám poskytuje cílové skupiny a seznamy uživatelů pro útok, které zahrnují všechny potřebné kontakty. Vytvářejí se výjimky na ochranných prostředcích, protože zprávy a spouštěcí zátěže musí nutně dorazit k příjemci, neboť v takovém projektu je zajímavá pouze reakce lidí. Volitelně lze do útoku zakomponovat značky, podle kterých se uživatel může domyslet, že se jedná o útok — například lze udělat pár pravopisných chyb v zprávách nebo ponechat nepřesnosti v kopírování firemního stylu. Po ukončení projektu vzniká ta pravá „suchá statistika”: které cílové skupiny a v jakém objemu reagovaly na scénáře.
Ve druhém případě — útok je prováděn s nulovými počátečními znalostmi, metodou „černé skříňky“. Sami shromažďujeme informace o společnosti, jejích zaměstnancích, síťovém perimetru, formulujeme legendy pro útok, vybíráme metody, hledáme možné ochranné prostředky využívané cílovou společností, přizpůsobujeme nástroje a sestavujeme scénáře. Naši specialisté používají jak klasické metody zpravodajství z otevřených zdrojů (OSINT), tak vlastní produkt společnosti Group-IB — Threat Intelligence, systém, který může při přípravě na phishing fungovat jako agregátor informací o společnosti po delší období, včetně uzavřených informací. Samozřejmě, aby útok nebyl nepříjemným překvapením, také se dohodují detaily s objednatelem. Získává se plnohodnotný test na průnik, ale jeho základem bude pokročilá sociální inženýrství. Logickou volbou v takovém případě je rozšíření útoku uvnitř sítě až k získání nejvyšších práv v interních systémech. Mimochodem, podobným způsobem aplikujeme sociotechnické útoky i v , a v některých testech na průnik. V důsledku toho objednatel získá nezávislý komplexní pohled na svou ochranu před určitým typem sociotechnických útoků, stejně jako demonstraci účinnosti (nebo naopak neúčinnosti) vybudované obranné linie proti vnějším hrozbám.
Doporučujeme provádět takové školení minimálně dvakrát ročně. Za prvé, v každé společnosti je vysoká fluktuace zaměstnanců a předchozí zkušenosti se postupně zapomínají. Za druhé, neustále se mění metody a techniky útoků, což vede k nutnosti přizpůsobit bezpečnostní procesy a ochranné prostředky.
Pokud hovoříme o technických opatřeních na ochranu před útoky, nejvíce pomáhají následující:
- Povinná dvoufaktorová autentizace na službách, které jsou publikovány na internetu. Spouštět v roce 2019 takové služby bez systémů Single Sign On, bez ochrany proti prolomení hesel a bez dvoufaktorové autentizace ve společnosti o několika stovkách lidí je rovno otevřené výzvě "rozbij mě". Správně implementovaná ochrana učiní rychlé použití ukradených hesel nemožným a poskytne čas na odstranění následků phishingového útoku.
- Kontrola přístupových oprávnění, minimalizace práv uživatelů v systémech a dodržování pokynů pro bezpečné nastavení produktů, které vydává každý významný výrobce. To jsou často jednoduchá, ale velmi efektivní a obtížná opatření v praktické realizaci, kterými se všichni do jisté míry zanedbávají ve prospěch rychlosti práce. Některá jsou natolik nezbytná, že bez nich žádný ochranný prostředek nepomůže.
- Dobře nastavená filtrační linie pro elektronickou poštu. Antispam, celková kontrola příloh na přítomnost škodlivého kódu, včetně dynamického testování přes sandboxy. Dobře připravený útok vyžaduje, aby vykonávaná příloha nebyla detekována antivirovými prostředky. Sandbox naopak zkontroluje vše na sobě, používající soubory tak, jak je používá člověk. V důsledku toho bude potenciální škodlivá složka odhalena na základě prováděných změn uvnitř sandboxu.
- Ochrana proti cíleným útokům. Jak již bylo uvedeno, klasické antivirové programy nebudou detekovat škodlivé soubory při dobře naplánovaném útoku. Nejpokročilejší produkty by měly automaticky sledovat souhrn událostí, které se dějí v síti — jak na úrovni jednotlivého hostitele, tak na úrovni provozu uvnitř sítě. Při útocích se projevují velmi charakteristické řetězce událostí, které lze vystopovat a zastavit, pokud se používá zaměřený monitoring těchto událostí.
Originál článku v časopisu „Information Security/ Informační bezpečnost“ č. 6, 2019.
Zdroj: habr.com
