

Společnost Osterman Research zveřejnila výsledky šetření použití otevřených komponentů s neopravitelnými zranitelnostmi v proprietárním softwaru na zakázku (COTS). Studie zkoumala pět kategorií aplikací – webové prohlížeče, e-mailové klienty, programy pro sdílení souborů, messengery a platformy pro online schůzky.
Výsledky byly tristní – ve všech zkoumaných aplikacích byly zjištěny otevřené kódy s neopravitelnými zranitelnostmi a u 85 % aplikací měly zranitelnosti kritický charakter. Nejvíce problémů bylo nalezeno v aplikacích pro online schůzky a e-mailových klientech.
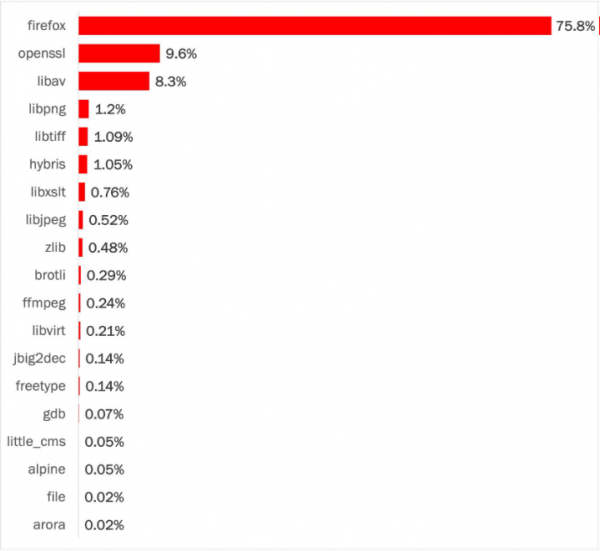
Pokud jde o otevřený kód, 30 % všech nalezených otevřených komponentů mělo alespoň jednu známou, ale neopravitelnou zranitelnost. Nejběžnější problémy (75,8 %) byly spojeny s používáním zastaralých verzí enginu Firefox. Na druhém místě byl openssl (9,6 %) a na třetím libav (8,3 %).
Ve zprávě není podrobně specifikováno počet zkoumaných aplikací a které konkrétní produkty byly analyzovány. Nicméně v textu je zmínka, že kritické problémy byly identifikovány ve všech aplikacích kromě tří, tj. závěry byly učiněny na základě analýzy 20 aplikací, což nelze považovat za reprezentativní vzorek. Připomínáme, že v podobné studii provedené v červnu bylo zjištěno, že 79 % zabudovaných třetích knihoven nikdy neaktualizováno a zastaralý kód knihoven se stává příčinou bezpečnostních problémů.
Zdroj: opennet.ru
