

Společnost Sonatype, specializující se na ochranu před útoky manipulujícími s podvržením softwarových komponent a závislostí (supply chain), zveřejnila výsledky výzkumu (PDF, 62 str.) problémů se závislostmi a údržbou otevřených projektů v jazycích Java, JavaScript, Python a .NET, které jsou prezentovány v repozitářích Maven Central, NPM, PyPl a Nuget. Během roku bylo zaznamenáno zvýšení počtu projektů v sledovaných otevřených ekosystémech v průměru o 29 %. Počet stažení balíčků z prozkoumaných repozitářů v roce 2023 vzrostl o 33 %, zatímco pro srovnání v roce 2021 vzrostl počet stažení o 73 %.
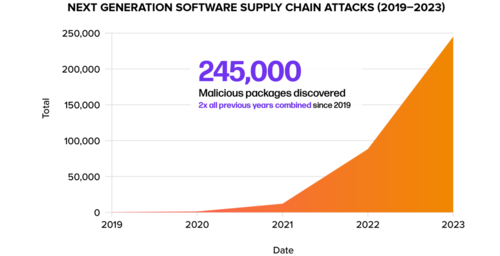
Významně vzrostla škodlivá aktivita v repozitářích – od začátku roku bylo odhaleno 245 tisíc škodlivých balíčků a počet zaznamenaných útoků, cílených na podvržení závislostí, se zdvojnásobil.
Mnoho projektů pokračuje v používání zranitelných verzí, například 23 % stažení Java balíčku Log4j stále představují verze s kritickými zranitelnostmi, které byly odstraněny v roce 2021. V repozitáři Maven Central asi 12 % všech stažení připadá na komponenty obsahující známé zranitelnosti. V průměru pro všechny repozitáře podíl stažení starých verzí balíčků, které patří do kategorií rizikových (například s neopravenými zranitelnostmi), činí 20 % (v 80 % případů se stahuje aktuální verze). Ve 96 % případů bylo možné se vyhnout stahování komponent se zranitelnostmi volbou verzí, v nichž již byla problém odstraněn.
Významným problémem v udržování bezpečnosti je také kvalitní údržba projektů. V ekosystémech pro jazyky Java a JavaScript jsou s tím velké problémy – za poslední rok bylo přerušeno udržování každého pátého projektu (18,6 %), který byl prezentován v Maven Central a NPM a byl udržován v předchozím roce. Z 1,176 milionu analyzovaných projektů, které se nacházejí v repozitářích Maven, NPM, PyPl a Nuget, pokračuje pouze 11 % (118 tisíc) v aktivní údržbě.
V rámci výzkumu byl také proveden průzkum mezi 621 profesionálním vývojářem z různých společností. 67 % dotázaných se domnívá, že jejich aplikace nepoužívají zranitelné knihovny, 10 % se během posledních 12 měsíců setkalo s bezpečnostními incidenty způsobenými zranitelnostmi v otevřeném softwaru a 20 % má potíže s odpovědí. 28 % společností identifikuje přítomnost zranitelných komponentů do 1 dne od zveřejnění informací o zranitelnosti, 39 % – od 1 do 7 dní a 29 % – déle než týden.
Zdroj: opennet.ru
