

Projekt CentOS oficiálně oznámil dostupnost distribuce CentOS Stream 10, která slouží jako základ pro formování distribuce Red Hat Enterprise Linux 10. CentOS Stream patří mezi kontinuálně aktualizované distribuce a poskytuje dřívější přístup k balíčkům vyvíjeným pro budoucí verze RHEL. Sestavení CentOS Stream 10 je vytvářeno pro architektury x86_64_v3, Aarch64, ppc64le (POWER9) a s390x (IBM z14) ve formě instalačních iso souborů a obrazů pro izolované kontejnery. Údržba větve CentOS Stream 10 potrvá do roku 2030.
V souladu s novou politikou společnosti Red Hat je repozitář CentOS Stream jediným veřejně dostupným zdrojem zdrojových textů balíčků k Red Hat Enterprise Linux. CentOS Stream lze považovat za upstream projekt pro RHEL, který slouží jako základ pro jeho vývoj a umožňuje externím účastníkům z komunity zapojit se do vývoje nové větve RHEL, kontrolovat přípravu balíčků pro RHEL, navrhovat své změny a ovlivňovat přijatá rozhodnutí.
Před vytvořením CentOS Stream jako základ pro novou větev RHEL byl používán snapshot jedné z verzí Fedory, která byla dopracovávána a stabilizována za zavřenými dveřmi, bez možnosti kontrolovat průběh vývoje a přijatá rozhodnutí. Nový proces vývoje přenesl uzavřenou fázi přípravy RHEL do CentOS Stream — na základě snapshotu Fedory s účastí komunity se formuje nová větev CentOS Stream, po jejímž dokončení je RHEL přestavován na základě CentOS Stream.
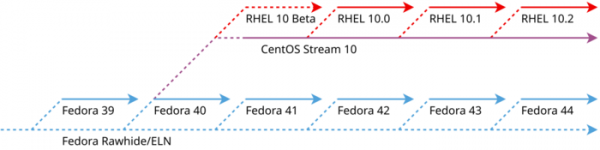
Hlavní změny v CentOS Stream 10 ve srovnání s předchozí významnou větví:
- Z dodávky byl odstraněn X.org Server a s ním související komponenty. Ve výchozím nastavení je využíván grafický stack založený na protokolu Wayland. Možnost spuštění aplikací X11 v sezení Wayland je zajištěna pomocí DDX-serveru XWayland (zůstal pouze balíček „xorg-x11-server-Xwayland“).
- Pracovní prostředí bylo aktualizováno na vydání GNOME 47. V klasickém sezení GNOME byl přidán režim přehledu pro prohlížení otevřených oken, který byl dříve dostupný pouze ve standardním sezení GNOME. Knihovny Qt byly aktualizovány na verzi 6.7. Z dodávky byly odstraněny balíčky Qt5 (podpora zůstala pouze pro Qt 6).
- Byla ukončena dodávka rpm-balíčků pro Firefox, GIMP, LibreOffice, Inkscape a Thunderbird. Pro instalaci Firefox a Thunderbird je zajištěno automatické stahování a instalace balíčků ve formátu Flatpak, s využitím externího repozitáře flatpaks.redhat.io.
- Zvukový server PulseAudio byl nahrazen balíčkem PipeWire.
- Byly aktualizovány verze balíčků pro vývojáře: GCC 14.2, LLVM 18.1.8, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.82.0, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Byly aktualizovány serverové balíčky: OpenSSH 9.8, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Byly aktualizovány systémové balíčky: jádro Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.7, polkit 125, DNF 4.20 a RPM 4.19.
- Byly přidány nové balíčky: tuned-ppd (namísto power-profiles-daemon), libcpuid a dnsconfd (demon na pozadí pro ukládání DNS do mezipaměti). V souvislosti s převedením kódu databázového systému Redis na proprietární licenci byl navržen fork Valkey. Místo DHCP serveru ISC DHCP byl použit Kea DHCP. Místo zlib byl nasazen balíček zlib-ng-compat.
- V balíčkovém správci DNF je ve výchozím nastavení zakázáno stahování metadat se seznamy souborů zahrnutých v balíčcích (filelist). Tyto údaje se zřídka používají, ale mají velkou velikost a zpomalují výkon. Pro práci s PGP v DNF a RPM byla použita knihovna rpm-sequoia.
- Byla přidána experimentální podpora souborového systému Composefs, který je implementován jako nadstavba nad FS OverlayFS a EROFS, a je optimalizován pro efektivní sdílení obsahu několika připojených diskových obrazů.
- V hypervisoru KVM byla poskytnuta experimentální (Technology Preview) podpora technologií AMD SEV, SEV-SNP a SEV-ES.
- Při vytváření nových uživatelů prostřednictvím rozhraní instalátoru Anaconda mají noví uživatelé ve výchozím nastavení administrátorská práva (pro vypnutí tohoto chování je k dispozici speciální nastavení). Instalátor také nabízí nové rozhraní pro výběr časového pásma. Pro vzdálený přístup k instalátoru je použit protokol RDP místo VNC.
- Byla přidána podpora algoritmů šifrování odolných vůči útokům kvantových počítačů. Tyto algoritmy jsou k dispozici v OpenSSL, OpenSSH a v systémových kryptografických politikách (crypto-policies). V OpenSSL byla přidána možnost vytváření souborů s certifikáty a klíči ve formátu PKCS #12 splňující požadavky FIPS. Místo enginu openssl-pkcs11 byl použit pkcs11-provider, který umožňuje použití hardwarových klíčů v apache httpd, libssh, bind a dalších aplikacích využívajících OpenSSL. Práva přístupu k hostitelským klíčům SSH byla změněna z 0640 na 0600 (pouze pro vlastníka). V GnuTLS byla přidána podpora komprese certifikátů metodami zlib, brotli a zstd.
- Kromě GnuPG byl přidán nástroj pro příkazový řádek Sequoia (nástroje sq a sqv) s implementací standardu OpenPGP (RFC-4880) v jazyce Rust.
- Ve výchozím nastavení je povolen režim prediktivního výběru jmen pro síťové rozhraní (net.ifnames=1). V NetworkManageru byl pro IPv4 zaveden mechanismus pro rozpoznání duplikace. IP adress DAD (Duplicitní detekce adres) pro prevenci přidělení stejné IP na různých systémech v lokální síti.
- U diskových obrazů (například u systémových obrazů pro AWS a KVM) byla zrušena možnost použití samostatné části "/boot."
- Nástroje SELinux běžící v uživatelském prostoru (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) byly aktualizovány na verzi 3.7, která implementuje parametr „audit2allow -C“ pro výstup v formátu CIL (Common Intermediate Language). Do utilitky sandbox byla přidána podpora protokolu Wayland.
- V komponentě Keylime byla přidána podpora identifikace zařízení prostřednictvím IDevID (Initial Device Identity) a IAK (Initial Attestation Key) a jako výchozí je aktivován protokol TLS 1.3.
- Ve webové konzoli byl navržen nový správce souborů (balíček cockpit-files), který umožňuje spravovat soubory a adresáře.
- V serveru Tisk CUPS má ve výchozím nastavení zakázánu činnost v režimech mDNS a broadcast, aktivovaných v nedávno objevených zranitelnostech vykořisťovaných na dálku.
- V glibc byly zahrnuty varianty funkcí memcpy a memmove optimalizované pro procesory AMD Zen 3 a Zen 4.
- Bylo přidáno velké množství nových ovladačů, včetně ovladačů pro vestavěný akcelerátor Intel QAT (QuickAssist Technology), který nabízí nástroje pro urychlení výpočtů používaných při kompresi a šifrování.
- Byly odstraněny balíky TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese, Tweaks.
- Byla ukončena dodávka balíků: sendmail (doporučuje se přejít na postfix), redis, dhcp, dhcp-client, mod_security (přenesen do EPEL), spamassassin (přenesen do EPEL), xsane, runc.
- Byly vyhlášeny zastaralé balíky squashfs a wget, stejně jako rozhraní utmp a utmpx v glibc.
Kromě toho bylo oznámeno vytvoření repozitáře EPEL 10 (Extra Packages for Enterprise Linux), který nabízí další balíčky pro distribuce Red Hat Enterprise Linux 10-beta a CentOS Stream 10. Binární sestavení EPEL jsou vytvářena pro architektury x86_64, aarch64, ppc64le a s390x. Je pozoruhodné, že v době spuštění repozitář EPEL 10 již zahrnuje více než 10 tisíc hotových balíčků, které byly sestaveny ze 3600 balíčků se zdrojovým kódem. Na rozdíl od předchozích větví, začínající s EPEL 10, budou vytvářeny samostatné repozitáře pro každou meziversi RHEL, například pro RHEL 10.1 bude vytvořena samostatná větev EPEL 10.1.
Zdroj: opennet.ru
