

Představen byl vydání distribuce Kali Linux 2024.2, založené na balíčkové základně Debian a určené pro testování systémů na přítomnost zranitelností, provádění auditů, analýzu zbytkových informací a odhalování následků útoků útočníků. Všechny originální vychytávky vytvořené v rámci distribuce jsou distribuovány pod licencí GPL a jsou k dispozici prostřednictvím veřejného Git repozitáře. K dispozici jsou různé varianty iso obrazů, o velikosti 495 MB a 4 GB. Sestavení jsou dostupná pro architektury i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Výchozí prostředí je desktop Xfce, ale volitelně jsou podporovány KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali zahrnuje jednu z nejkompletnějších sbírek nástrojů pro odborníky v oblasti počítačové bezpečnosti: od prostředků pro testování webových aplikací a průniky do bezdrátových sítí po programy pro čtení dat z identifikačních RFID čipů. V balení je kolekce exploitů a přibližně 400 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce zahrnuje prostředky pro urychlení dešifrování hesel (Multihash CUDA Brute Forcer) a WPA klíčů (Pyrit) pomocí technologií CUDA a AMD Stream, které umožňují využívat GPU grafických karet NVIDIA a AMD pro výpočetní operace.
V novém vydání:
- Pro vyřešení problému s rokem 2038 byly balíčky pro 32bitové architektury armhf a armel převedeny na používání 64bitového typu time_t.
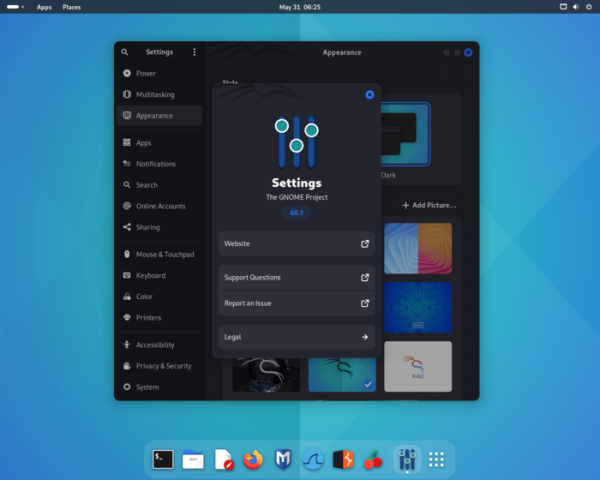
- Uživatelské prostředí bylo aktualizováno na GNOME 46.

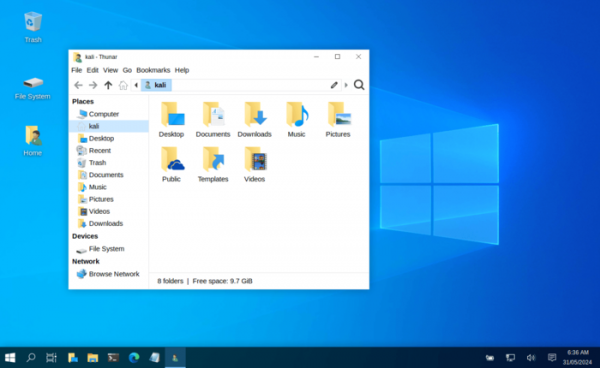
- Byla aktualizována implementace módu založeného na Xfce 'Kali Undercover', který simuluje vzhled Windows, aby nevzbuzoval podezření při používání Kali na veřejných místech. Zlepšena byla funkčnost Xfce na obrazovkách s vysokou hustotou pixelů.

- Bylo přidáno 18 nových utilit:
- autorecon — nástroj pro identifikaci dostupných síťových služeb v multithreadovém režimu.
- coercer — testování Windows serveru pomocí 12 metod autentizace.
- dploot — ekvivalent SharpDPAPI napsaný v Pythonu.
- getsploit — utilita pro vyhledávání a stahování exploitů.
- gowitness — vytváření snímků obrazovky webových stránek pomocí motoru Chrome.
- horst — analyzátor bezdrátových sítí.
- ligolo-ng — utilita pro tunelování provozu.
- mitm6 — implementace útoku na Windows pomocí DHCPv6.
- netexec — nástroj pro automatizaci útoků na velké sítě.
- pspy — sledování aktivity procesů v Linuxu bez potřeby práva root.
- pyinstaller — převod Python programů na samostatné spustitelné soubory.
- pyinstxtractor — PyInstaller Extractor.
- sharpshooter — framework pro generování payloadů.
- sickle — nástroj pro vývoj payloadů.
- snort — systém prevence útoků.
- sploitscan — vyhledávání informací podle CVE identifikátoru.
- vopono — spouštění aplikací v odděleném jmenném prostoru síťového zásobníku s směrováním provozu přes tunel.
- waybackpy — knihovna a CLI pro přístup k API služeb pro ukládání stránek SavePageNow a CDX.
- Přidána možnost spuštění nástroje nmap v režimu stealth skenování s použitím TCP SYN („nmap -sS“) bez práv root.
- Aktualizováno prostředí pro mobilní zařízení na platformě Android — NetHunter, se sadou nástrojů pro testování systémů na zranitelnosti. S pomocí NetHunter je možné kontrolovat provádění útoků specifických pro mobilní zařízení, například prostřednictvím emulace práce USB zařízení (BadUSB a HID Keyboard — emulace síťového USB adaptéru, který může být použit pro MITM útoky, nebo USB klávesnice provádějící substituci znaků) a vytváření falešných přístupových bodů (MANA Evil Access Point). NetHunter se instaluje do standardního prostředí platformy Android ve formě chroot obrazu, ve kterém běží speciálně přizpůsobená varianta Kali Linuxu. V nové verzi byla přidána podpora platformy Android 14, implementován modulární bootloader, zlepšena správa oprávnění, a byla přidána podpora zařízení Huawei P9 s LineageOS 16, Nothing Phone 1 s Androidem 12/13/14 a Poco F3 s Androidem 14.
Zdroj: opennet.ru
