

Po téměř roce vývoje byl zveřejněn nový stabilní release poštovního serveru Postfix — 3.10.0. Zároveň byla oznámena konec podpory větve Postfix 3.6, která byla vydána na začátku roku 2021. Kód projektu je napsán v jazyce C a distribuuje se pod licencemi EPL 2.0 (Eclipse Public License) a IPL 1.0 (IBM Public License).
Postfix je jedním z mála projektů, které kombinují vysokou bezpečnost, spolehlivost a výkon, což bylo dosaženo díky víceprocesorové architektuře, jež izoluje jednotlivé zpracovatele, a také přísné politice formátování kódu a auditu patchů. Pro ochranu před chybami při práci s pamětí se v projektu používají zabezpečené varianty funkcí pro alokaci a uvolnění paměti, jakož i sada abstraktních funkcí pro práci s buffery (kontrola přetečení bufferů a přístupu k uvolněné paměti), souborové operace, formátování výstupu, bufferované vstupy/výstupy a manipulace se stringy (včetně možností práce s stringy libovolné velikosti a automatického měnění velikosti stringů).
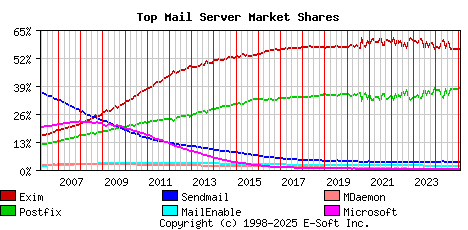
Dle únorového automatizovaného průzkumu používá přibližně 550 tisíc poštovních servery, Postfix se používá na 37.64% (před rokem 36.81%) poštovních serverů, podíl Eximu činí 56.03% (před rokem 56.61%), Sendmail — 3.39% (3.60%), MailEnable — 1.80% (1.82%), MDaemon — 0.39% (0.40%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.10% (0.09%).
Hlavní novinky:
- Byla přidána možnost použití v TLS kryptografických algoritmů, které jsou odolné vůči útokům na kvantových počítačích. Pro použití těchto algoritmů je třeba používat větev knihovny OpenSSL 3.5, která zatím není na trhu. Pro volbu postkvantových algoritmů v Postfix nebyl zaveden nový syntaxe TLS skupin, ale důvěřovalo se nastavením OpenSSL, která budou použita při nastavování parametrů „tls_eecdh_auto_curves“ a „tls_ffdhe_auto_groups“ na prázdné hodnoty.
- Byla přidána podpora pro hlavičku zprávy „TLS-Required: no“ (RFC 8689), při které dodávka bude provedena i v případě, že není možné realizovat stanovenou politiku bezpečnosti TLS. Při přítomnosti této hlavičky SMTP klient pracuje v režimu „smtp_tls_security_level = may“, tj. nekontroluje certifikát. serveru a může se vrátit k připojení s přenosem dat otevřeným textem. V další významné větvi Postfixu zamýšlíme implementovat SMTP rozšíření REQUIRETLS.
- Byla přidána podpora protokolu TLS-RPT (Transport Layer Security Reporting), což umožňuje sledovat selhání při doručování zpráv, pokud se nedaří navázat šifrované připojení, jak předepsáno použitím rozšíření DANE (DNS-based Authentication of Named Entities) nebo MTA-STS (MTA Strict Transport Security). Vlastník poštovní domény definuje v DNS parametry pro TLS-RPT, po čemž poštovní servery budou odesílat zprávy s informacemi o úspěšných a selhaných TLS připojeních k MX serverům obsluhujícím doménu. Implementace je založena na knihovně libtlsrpt.
- Byla přidána nastavení „smtpd_hide_client_session = yes“, které vypíná vložení informací o sezení klienta při nahrazování SMTP serverem hlavičky „Received:“. Příklad zkrácené hlavičky: „Received: by mail.example.com (Postfix) id postfix-queue-id for ; Day, dd Mon yyyy hh:mm:ss tz-offset (zone)“.
- Byla přidána možnost MIME kódování (RFC 2047) jmen v generovaných hlavičkách Postfixu „From:“, které obsahují ne ASCII znaky. Navržený kódovací schéma umožňuje obejít se bez použití rozšíření SMTPUTF8 (RFC 6531), které není podporováno všemi aplikacemi. Výsledek MIME kódování vypadá jako ‘"=?charset?Q?gibberish?=:’. Pro určení původního kódování jmen byl přidán parametr „full_name_encoding_charset“, který je ve výchozím nastavení nastaven na hodnotu utf8.
- Byla změněna logika zpracování selhaných připojení při specifikaci v nastavení „mysql:“ nebo „pgsql:“ pouze jednoho serveru. Takový server je nyní považován za vyvažovač zátěže a v případě jediného selhání je opakovaný požadavek odeslán ihned, bez zpoždění 60 sekund.
- V Milteru byla implementována reflexe v logu informací s důvodem umístění zprávy do karantény.
- Na SMTP serveru je zajištěn výstup do logu identifikátoru fronty nebo hodnoty „NOQUEUE“ při ukončení připojení z důvodu timeoutu, přerušení nebo překročení limitu na počet chyb. Proces úklidu pak zaznamenává do logu „queueid: canceled“ pro zprávy s probíhající, ale nedokončenou, transakcí.
- V klientovi Dovecot SASL se při výpisu do logu zpráv „Invalid authentication mechanism“ nyní uvádí mechanismus autentizace, který se nepodařilo použít. SMTP server při výpisu záznamů „reject“ nyní zobrazuje hodnoty nastavení sasl_method, sasl_username a sasl_sender.
- Vzhledem ke změnám v interním protokolu používaném agentem doručování, je po aktualizaci verze Postfix nutné restartovat pomocí příkazu „postfix reload“ nebo příkazem „postfix stop“ a „postfix start“. Jinak se do logu vypíše upozornění „unexpected attribute smtputf8 from xxx socket (expecting: sendopts)“.
Zdroj: opennet.ru
