

Byl představen první vydání Linuxové verze aplikačního firewallu Little Snitch, populárního mezi uživateli platformy macOS. Little Snitch poskytuje grafické rozhraní, které umožňuje interaktivně sledovat síťovou aktivitu aplikací a blokovat nežádoucí síťový provoz. Pro inspekci a blokaci provozu v Linuxu je využita subsystém eBPF. Programy eBPF nahrávané do jádra, knihovna funkcí a webové rozhraní se distribují pod licencí GPLv2. Pozadí procesu je napsáno v Rustu a distribuuje se pod proprietární licencí, která umožňuje šíření a bezplatné použití.
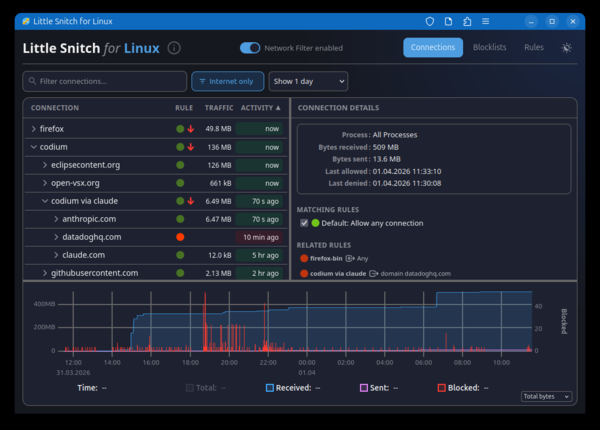
Program umožňuje jasně zhodnotit, k jakým hostitelům se aplikace v systému aktuálně připojují, prohlížet historii síťové aktivity a sledovat objem provozu. Je možné blokovat nežádoucí spojení a připojit blokovací seznamy, jak vlastní, tak externí seznamy, jako například oisd.nl, určené k blokaci reklamy, sledovacích služeb, systémů pro sběr telemetrie, phishingu a jiné nežádoucí aktivity. Externí seznamy mohou být automaticky aktualizovány. Blokace probíhá na úrovni IP adres, podsítí a doménových jmen. Je možné vytvořit bílý seznam aplikací, kterým je povolena síťová aktivita.
Program zahrnuje do jádra Linuxu nahrávaný BPF zpracovatel a pozadí procesu littlesnitch. Správa probíhá prostřednictvím webového rozhraní, které je přístupné při otevření stránky "http://localhost:3031/" v prohlížeči. Je možná práce s webovým rozhraním jako s oddělenou webovou aplikací (PWA — Progressivní webová aplikace). Podporována je činnost na systémech s jádrem Linux 6.12 a novějším. 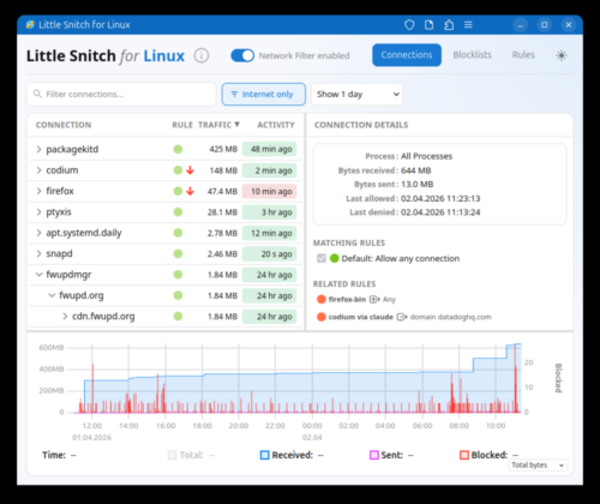
Dále stojí za zmínku, že existuje open source alternativa Little Snitch pro Linux — OpenSnitch, která umožňuje interaktivně sledovat síťovou aktivitu aplikací. Při pokusu aplikací o navázání síťového spojení, které nespadá pod dříve nastavená povolení, OpenSnitch zobrazí uživateli dialog nabízející rozhodnutí o pokračování síťové operace nebo blokování síťové aktivity. Christian Starkjohann, vývojář Linuxové verze Little Snitch, poznamenal, že OpenSnitch mu nevyhovoval pro sledování síťových spojení navazovaných procesy a blokování spojení jedním kliknutím.
Zdroj: opennet.ru
