

Společnost Google představila první testovací verzi otevřené mobilní platformy Android 13. Vydání Androidu 13 se očekává ve třetím čtvrtletí roku 2022. Pro hodnocení nových možností platformy byla navržena program předběžného testování. Sestavení firmwaru byla připravena pro zařízení Pixel 6/6 Pro, Pixel 5/5a, Pixel 4/4 XL/4a/4a (5G).
Hlavní novinky Androidu 13:
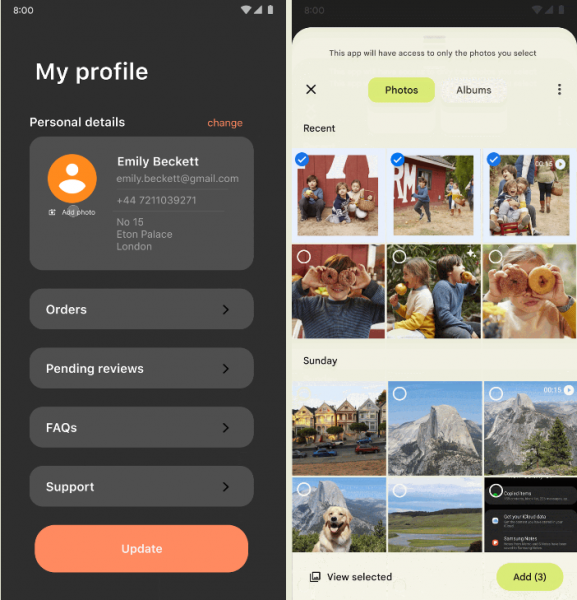
- Bylo realizováno systémové rozhraní pro výběr fotografií a videí, stejně jako API pro selektivní poskytování přístupu aplikacím k vybraným souborům. Možná je práce jak s lokálními soubory, tak s daty umístěnými v cloudových úložištích. Zásadní vlastností rozhraní je, že umožňuje poskytnout přístup k jednotlivým obrázkům a videím, aniž by aplikaci dal plný přístup k prohlížení všech multimediálních souborů v úložišti. Dříve bylo podobné rozhraní realizováno pro dokumenty.

- Byl přidán nový typ oprávnění pro Wi-Fi, který poskytuje aplikacím určeným pro vyhledávání bezdrátových sítí a připojení k přístupovým bodům možnosti přístupu k podmnožině API pro správu Wi-Fi, s výjimkou volání souvisejících s určováním polohy (dříve aplikace, které se připojovaly k Wi-Fi, měly také přístup k informacím o poloze).
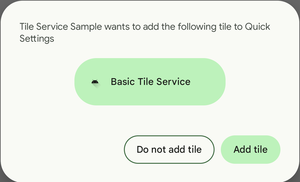
- Bylo přidáno API pro umístění tlačítek do sekce rychlého nastavení v horní části rozbalovací nabídky oznámení. Pomocí tohoto API může aplikace vyvolat žádost o umístění tlačítka s rychlou akcí, což uživateli umožňuje přidat tlačítko, aniž by opustil aplikaci a samostatně nevstupoval do nastavení.

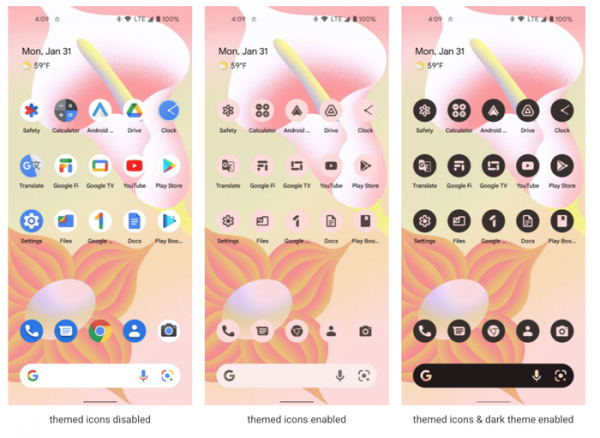
- Byla poskytnuta možnost adaptace pozadí ikon jakýchkoli aplikací na barevnou schéma stylu nebo barvu pozadí.

- Byla přidána možnost přiřadit k aplikacím individuální nastavení jazyka, odlišující se od jazykových nastavení vybraných v systému.
- Byla optimalizována operace dělení slov (rozdělení slov, které se nevejdou do řádku, pomocí pomlčky). Ve nové verzi byla výkonnost dělení zvýšena o 200 % a nyní téměř neovlivňuje rychlost vykreslování.
- Byla přidána podpora programovatelných grafických shaderů (objektů RuntimeShader), definovaných v jazyce AGSL (Android Graphics Shading Language), což je podmnožina jazyka GLSL přizpůsobená pro použití s renderovacím enginem platformy Android. Takové shadery již jsou používány v samotné platformě Android k implementaci různých vizuálních efektů, jako jsou pulzování, rozmazání a roztažení při scrollování za hranici stránky. Tyto efekty lze nyní vytvářet i v aplikacích.
- Základní Java knihovny platformy a nástroje pro vývoj aplikací byly aktualizovány na OpenJDK 11. Aktualizace je také dostupná pro zařízení s Androidem 12 prostřednictvím Google Play.
- V rámci projektu Mainline, který umožňuje aktualizaci jednotlivých systémových komponentů bez potřeby aktualizace celé platformy, byly připraveny nové aktualizovatelné systémové moduly. Aktualizace se týkají nehardware-závislých komponent, které se stahují přes Google Play odděleně od OTA aktualizací firmware od výrobce. Mezi nové moduly, které lze aktualizovat přes Google Play bez aktualizace firmware, patří Bluetooth a Ultra wideband. Také se distribuují moduly s Photo picker a OpenJDK 11 prostřednictvím Google Play.
- Byla optimalizována zařízení pro budování uživatelského rozhraní aplikací pro větší obrazovky, které jsou používány na tabletech, skládacích zařízeních s více obrazovkami a notebookech Chromebook.
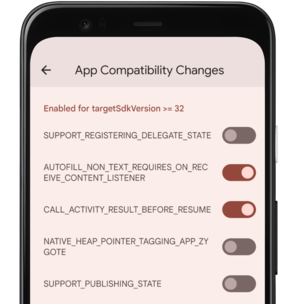
- Bylo zjednodušeno testování a debugování nových možností platformy. Změny lze nyní selektivně zapínat pro aplikace v sekci nastavení pro vývojáře nebo prostřednictvím nástroje adb.

Dále byl zveřejněn únorový balík oprav bezpečnostních problémů pro Android, který odstranil 37 zranitelností, z nichž dvě získaly kritickou úroveň nebezpečí a ostatní vysokou úroveň nebezpečí. Kritické problémy umožňují provést vzdálený útok za účelem spuštění vlastního kódu v systému. Problémy označené jako nebezpečné umožňují manipulace s místními aplikacemi za účelem spuštění kódu v kontextu privilegiovaného procesu.
První kritická zranitelnost (CVE-2021-39675) je způsobena přetečením vyrovnávací paměti ve funkci GKI_getbuf (Generic Kernel Image) a umožňuje vzdálený privilegovaný přístup k systému bez jakýchkoliv akcí ze strany uživatele. Podrobnosti o zranitelnosti zatím nejsou zveřejněny, ale je známo, že problém se týká pouze větve Android 12. Druhá kritická zranitelnost (CVE-2021-30317) je přítomna v uzavřených komponentách pro čipy Qualcomm.
Zdroj: opennet.ru
