

Projekt Headscale rozvíjí otevřenou implementaci serverové komponenty VPN sítě Tailscale, což umožňuje vytvářet podobné VPN sítě jako Tailscale na vlastních zdrojích bez závislosti na třetích stranách. Kód Headscale je napsán v jazyce Go a je licencován pod licencí BSD. Projekt vede Juan Font Alonso z Evropské vesmírné agentury.
Tailscale umožňuje spojit libovolný počet geograficky rozptýlených hostitelů do jedné sítě, která je postavena na principu mesh sítě, kde každý uzel interaguje s ostatními uzly přímo (P2P) nebo přes sousední uzly, aniž by docházelo k přenosu provozu přes centralizované externí servery. VPN-poskytovatele. Podporuje se správa přístupu a trasování na základě ACL. Pro nastavení komunikačních kanálů v podmínkách použití překladatelů adres (NAT) je k dispozici podpora mechanismů STUN, ICE a DERP (analog TURN, ale na bázi HTTPS). V případě blokace komunikačního kanálu mezi určitými uzly se síť může přeorientovat trasování tak, aby směřovala provoz přes jiné uzly.
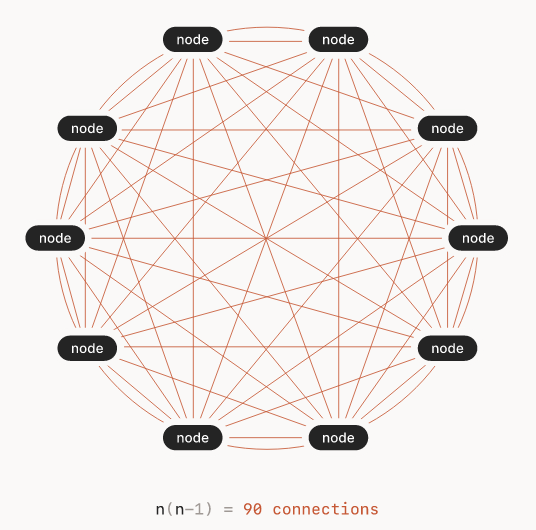
Projekt Tailscale se od projektu Nebula, který je také určen pro tvorbu distribuovaných VPN sítí s mesh trasováním, liší použitím protokolu Wireguard pro organizaci přenosu dat mezi uzly, zatímco Nebula využívá přístupy projektu Tinc, ve kterém se pro šifrování paketů používá algoritmus AES-256-GCM (v Wireguard se používá šifrovací algoritmus ChaCha20, který ve srovnání prokazuje vyšší propustnost a odezvu).
Samostatně se vyvíjí další podobný projekt — Innernet, ve kterém se pro výměnu dat mezi uzly také používá protokol Wireguard. Na rozdíl od Tailscale a Nebula v Innernet platí jiný systém řízení přístupu, který není založen na ACL s přiřazenými štítky jednotlivým uzlům, ale na oddělení subnetwork a vymezení různých rozsahů, IP adress, jako v běžných internetových sítích. Kromě toho se v Innernet používá jazyk Rust místo jazyka Go. Před třemi dny bylo zveřejněno aktualizace Innernet 1.5 s vylepšenou podporou obcházení NAT. Existuje také projekt Netmaker, který umožňuje spojovat sítě s různými topologiemi pomocí Wireguard, ale jeho kód je vydáván pod licencí SSPL (Server Side Public License), která není otevřená kvůli diskriminačním požadavkům.
Tailscale se distribuuje pomocí modelu Freemium, který umožňuje bezplatné používání pro jednotlivce a placený přístup pro podniky a týmy. Klientské komponenty Tailscale, kromě grafických aplikací pro Windows a macOS, se vyvíjejí jako otevřené projekty pod licencí BSD. Systémové software společnosti Tailscale, které zajišťuje autentizaci při připojování nových klientů, koordinuje správu klíčů a organizuje komunikaci mezi uzly, je proprietární. Projekt Headscale tento nedostatek odstraňuje a nabízí nezávislou otevřenou implementaci serverových komponent Tailscale.
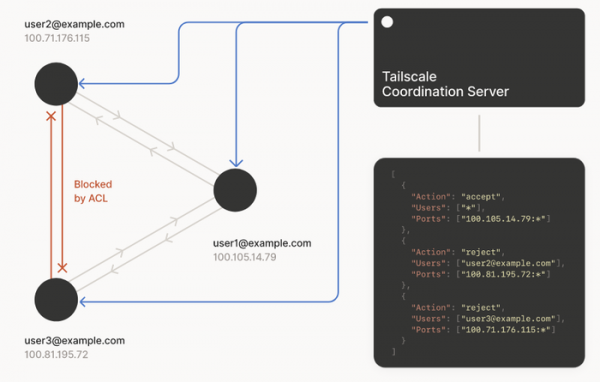
Headscale se ujímá funkcí výměny otevřených klíčů uzlů a také provádí operace přiřazování IP adres a rozšiřování směrovacích tabulek mezi uzly. V aktuální verzi implementuje Headscale všechny základní funkce řídícího serveru, kromě podpory MagicDNS a Smart DNS. Konkrétně jsou podporovány funkce registrace uzlů (včetně prostřednictvím webu), přizpůsobení sítě podle přidávání nebo odstraňování uzlů, rozdělení subnetů pomocí jmenových prostorů (jedna VPN síť může být vytvořena pro několik uživatelů), organizace sdílení uzlů k subnetům v různých jmenových prostorech, správy směrování (včetně přiřazení výstupních uzlů pro komunikaci se ze světem), rozdělení přístupu přes ACL a fungování služby DNS.
Zdroj: opennet.ru
