

Společnost Google představila vydání webového prohlížeče Chrome 102. Současně je k dispozici stabilní vydání otevřeného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se od Chromia liší použitím logotypů Google, systémem odesílání oznámení v případě pádu, moduly pro přehrávání chráněného videa (DRM), systémem automatické instalace aktualizací, trvalým zapnutím sandboxové izolace, dodáváním klíčů k Google API a přenosem RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je k dispozici samostatná větev Extended Stable s podporou po dobu 8 týdnů. Další vydání Chrome 103 je naplánováno na 21. června.
Hlavní změny v Chrome 102:
- Pro blokaci zneužívání zranitelností způsobených přístupem k již uvolněným blokům paměti (use-after-free) bylo místo běžných ukazatelů zahájeno použití typu MiraclePtr (raw_ptr). MiraclePtr poskytuje obal nad ukazateli a provádí dodatečné kontroly přístupu k uvolněným oblastem paměti, přičemž v případě nalezení takových přístupů program neprodleně ukončuje. Vliv nové metody ochrany na výkon a spotřebu paměti je hodnocen jako nevýznamný. Mechanismus MiraclePtr není použit ve všech procesech, konkrétně se nepoužívá ve vykreslovacích procesech, ale může výrazně zvýšit bezpečnost. Například v aktuálním vydání bylo z 32 opravených zranitelností 12 vyvoláno problémy třídy use-after-free.
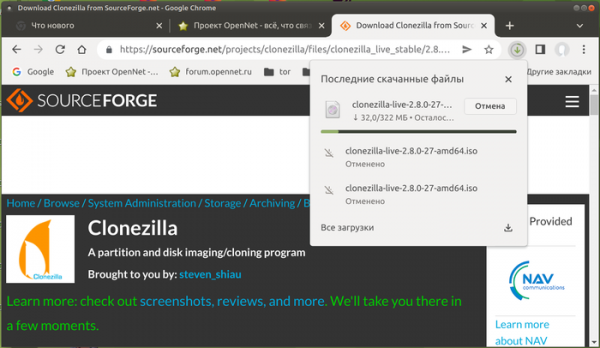
- Změněno rozhraní pro informace o stahování. Místo spodního panelu s údaji o průběhu stahování byl do adresního panelu přidán nový indikátor, na který kliknutím zobrazíte průběh stahování souborů a historii se seznamem již stažených souborů. Na rozdíl od spodního panelu je tlačítko trvale zobrazeno na panelu a umožňuje rychlý přístup k historii stahování. Nové rozhraní bylo prozatím navrženo jako výchozí pouze pro část uživatelů a bude rozšířeno na všechny v případě absence problémů. Pro návrat k původnímu rozhraní nebo povolení nového je určeno nastavení „chrome://flags#download-bubble“.

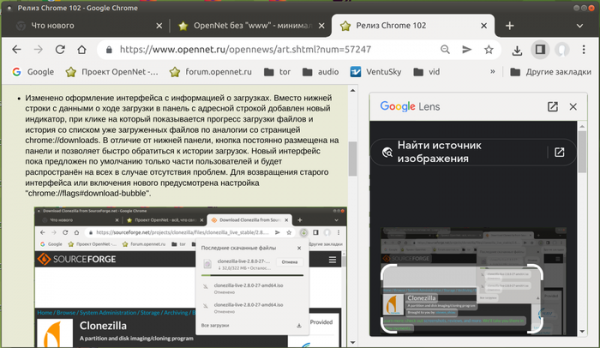
- Při hledání obrázků prostřednictvím kontextového menu („Hledat obrázek pomocí Google Lens“ nebo „Najít pomocí Google Objektiu“) se nyní výsledky nezobrazují na samostatné stránce, ale v postranním panelu vedle obsahu původní stránky (v jednom okně lze současně vidět jak obsah stránky, tak výsledek vyhledávání).
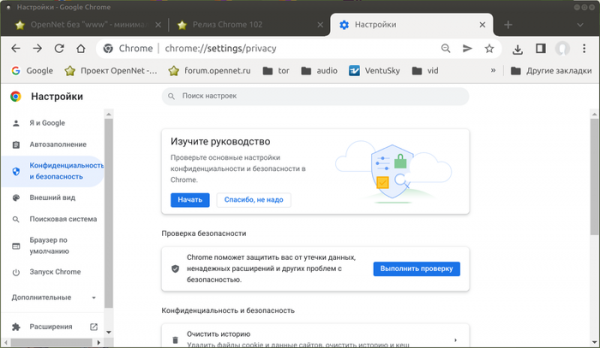
- V nastavení v sekci „Ochrana soukromí a zabezpečení“ byla přidána sekce „Průvodce ochranou soukromí“ („Privacy Guide“), která nabízí obecný přehled hlavních nastavení ovlivňujících soukromí s podrobnými vysvětleními o dopadu každého nastavení. Například v sekci můžete určit politiku odesílání dat do služeb Google, spravovat synchronizaci, zpracování cookies a uchovávání historie. Funkce je nabízena části uživatelů, k aktivaci lze použít nastavení „chrome://flags#privacy-guide“.
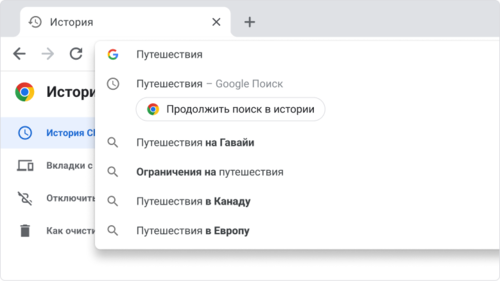
- Bylo zajištěno strukturování historie vyhledávání a prohlížených stránek. Při pokusu o opětovné vyhledávání v adresním řádku se zobrazí nápověda „Pokračovat v hledání v historii“ („Resume your journey“), která umožňuje pokračovat v hledání z místa, kde bylo přerušeno naposledy.

- V katalogu Chrome Web Store byla nabídnuta stránka „Extensions Starter Kit“ s počátečním výběrem doporučených doplňků.
- V testovacím režimu byla zahrnuta odesílání na server hlavního webu požadavku na potvrzení oprávnění CORS (Cross-Origin Resource Sharing) s hlavičkou „Access-Control-Request-Private-Network: true“, v případě žádosti ze stránky k prostředku v interní síti (192.168.x.x, 10.x.x.x, 172.16.x.x) nebo k localhost (128.x.x.x). Při potvrzení operace by server měl na tento požadavek vrátit hlavičku „Access-Control-Allow-Private-Network: true“. Ve verzi Chrome 102 výsledek potvrzení ještě nemá vliv na zpracování žádosti — v případě nepřítomnosti potvrzení se v webové konzoli zobrazí varování, ale samotná žádost o subresurs se neblokuje. Zahrnutí blokace při nepřítomnosti potvrzení ze serveru se očekává nejdříve ve vydání Chrome 105. Pro zahrnutí blokace v dřívějších vydáních lze aktivovat nastavení „chrome://flags/#private-network-access-respect-preflight-results“.
Potvrzení oprávnění serverem bylo zavedeno pro zvýšení ochrany proti útokům souvisejícím s přístupem k prostředkům v lokální síti nebo na počítači uživatele (localhost) ze skriptů načítaných při otevření webu. Takové žádosti jsou používány útočníky k provádění CSRF útoků na routery, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají žádosti pouze z lokální sítě. Pro ochranu proti takovým útokům bude při přístupu k jakýmkoli subzdrojům v interní síti prohlížeč odesílat explicitní žádost o oprávnění pro načítání těchto subzdrojů.
- Při otevírání odkazů v režimu inkognito prostřednictvím kontextového menu dojde k automatickému odstranění některých parametrů z URL, které ovlivňují soukromí.
- Byla změněna strategie dodávání aktualizací pro Windows a Android. Pro podrobnější srovnání chování nové a staré verze byly nyní vytvořeny různé sestavy nové verze ke stažení.
- Byla stabilizována technologie segmentace sítě pro ochranu proti metodám sledování uživatelského chování mezi webovými stránkami, které jsou založeny na ukládání identifikátorů v oblastech, které nejsou určeny pro trvalé uchovávání dat („Supercookies“). Protože prostředky v cache jsou uloženy ve společném jmenném prostoru, nezávisle na původní doméně, jedna stránka může zjistit načítání prostředků z jiné stránky prostřednictvím kontroly přítomnosti této prostředku v cache. Ochrana je založena na aplikaci segmentace sítě (Network Partitioning), jejímž jádrem je přidání dalšího vazebního záznamu do společně používaných cache. domain, z kterého byla otevřena hlavní stránka, což omezuje rozsah pokrytí cache pro sledovací skripty pouze na aktuální stránku (skript z iframe nebude schopen zjistit, zda byl prostředek načten z jiné stránky). Oddělení stavu pokrývá síťová spojení (HTTP/1, HTTP/2, HTTP/3, websocket), cache DNS, data ALPN/HTTP2, TLS/HTTP3, konfiguraci, načítání a informace v záhlaví Expect-CT.
- Pro nainstalované isolované webové aplikace (PWA, Progressive Web App) byla přidána možnost změny designu oblasti záhlaví okna pomocí komponent Window Controls Overlay, které rozšiřují zobrazovací plochu webové aplikace na celé okno. Webová aplikace může řídit vykreslování a zpracování vstupu v celém okně, s výjimkou překryvného bloku se standardními ovládacími tlačítky okna (uzavření, minimalizace, maximalizace), což dává webové aplikaci vzhled běžné desktopové aplikace.

- Do systému automatického vyplňování formulářů byla přidána podpora generování virtuálních čísel kreditních karet v poli pro platební údaje v internetových obchodech. Použití virtuální karty, jejíž číslo je generováno pro každou platbu, umožňuje nezveřejňovat údaje o skutečné kreditní kartě, avšak vyžaduje poskytnutí potřebného servisu bankou. V současné době je tato funkce dostupná pouze klientům některých bank v USA. Pro správu aktivace funkce byla navržena nastavení „chrome://flags/#autofill-enable-virtual-card“.
- Ve výchozím nastavení je aktivován mechanismus «Capture Handle», který umožňuje předávat informace aplikacím provádějícím záznam videa. API umožňuje organizovat interakci mezi aplikacemi, jejichž obsah je zaznamenáván, a aplikacemi, které provádějí záznam. Například aplikace pro videokonference, která provádí záznam videa pro přenos prezentace, může získat informace o ovládacích prvcích prezentace a zobrazit je v okně s videem.
- Ve výchozím nastavení je povolena podpora spekulativních pravidel (Speculation rules), která poskytují flexibilní syntaxi pro definování možnosti předběžného načítání dat souvisejících se odkazy, k němuž dochází před přechodem uživatele na odkaz.
- Byl stabilizován mechanismus balení zdrojů do balíků ve formátu Web Bundle, což umožňuje zvýšit efektivitu načítání velkého množství souvisejících souborů (CSS styly, JavaScript, obrázky, iframe). Na rozdíl od balíků ve formátu Webpack má formát Web Bundle následující výhody: v HTTP cache se ukládá nikoli samotný balík, ale jeho složky; kompilace a vykonávání JavaScriptu začíná bez čekání na kompletní načtení balíku; je povoleno zahrnout další zdroje, jako jsou CSS a obrázky, které by v webpacku musely být zakódovány ve formě JavaScriptových řetězců.
- Byla poskytnuta možnost definovat PWA aplikaci jako zpracovatele určitých MIME typů a přípon souborů. Po určení vazby prostřednictvím pole file_handlers v manifestu aplikace obdrží speciální událost při pokusu uživatele otevřít soubor, který je s aplikací spojen.
- Byl přidán nový atribut inert, který umožňuje označit část stromu DOM jako „nečinnou“. Pro uzly DOM ve tomto stavu jsou vypnuty zpracovatelé výběru textu a ukazatelu, tj. CSS vlastnosti pointer-events a user-select jsou vždy nastaveny na hodnotu 'none'. Pokud byl uzel editovatelný, stává se v režimu inert needitovatelným.
- Bylo přidáno API Navigation, které umožňuje webovým aplikacím zachytávat operace navigace v okně, iniciovat přechody a analyzovat historii akcí s aplikací. API poskytuje alternativu k vlastnostem window.history a window.location, optimalizovanou pro jednopostranové webové aplikace.
- Pro atribut «hidden» byl navržen nový příznak «until-found», který činí prvek dostupným pro vyhledávání na stránce a procházení textovou maskou. Například lze na stránku přidat skrytý text, jehož obsah bude nalezen při místním vyhledávání.
- V API WebHID, určeném pro nízkoúrovňový přístup k HID zařízením (Human Interface Device, klávesnice, myši, herní ovladače, dotykové panely) a organizaci práce bez specifických ovladačů v systému, byla do objektu requestDevice() přidána vlastnost exclusionFilters, která umožňuje vyloučit určitá zařízení při zobrazování seznamu dostupných zařízení v prohlížeči. Například je možné vyloučit identifikátory zařízení, která mají známé problémy.
- Je zakázáno zobrazovat formulář pro platbu prostřednictvím volání PaymentRequest.show() bez evidentního zásahu uživatele, například kliknutím na prvek spojený s handlerem.
- Byla ukončena podpora alternativní implementace protokolu SDP (Session Description Protocol), který se používá ke zřízení relace v WebRTC. V prohlížeči Chrome byly navrženy dvě varianty SDP – unifikovaná s ostatními prohlížeči a specifická pro Chrome. Od nynějška zůstává pouze přenosná varianta.
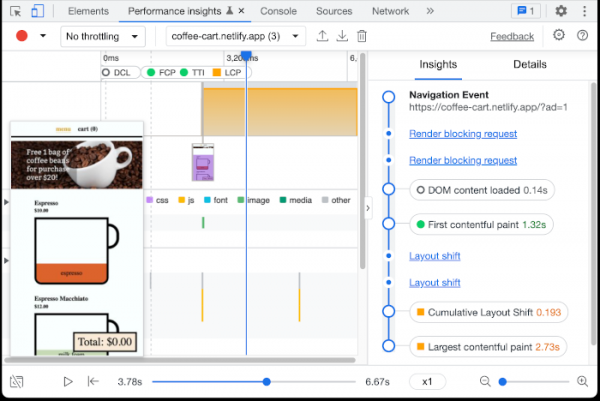
- Byla vylepšena nástroje pro webové vývojáře. V panelu Stylů byly přidány tlačítka pro simulaci použití tmavého a světlého zobrazení. Byla posílena ochrana záložky Náhled v režimu inspekce sítě (byla zapnuta aplikace Content Security Policy). V debuggeru byla implementována funkce k ukončení provádění skriptu pro obnovení bodů přerušení. Byla nabízena předběžná implementace nového panelu „Performance insights“, který umožňuje analyzovat výkonnost provádění určitých operací na stránce.

Kromě novinek a opravy chyb byla v nové verzi odstraněna 32 zranitelnost. Mnohé z zranitelností byly odhaleny díky automatizovanému testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jedné z problémů (CVE-2022-1853) byl přidělen kritický úroveň nebezpečí, která znamená možnost obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo pískovišťové prostředí. Podrobnosti k této zranitelnosti zatím nejsou zveřejněny, je známo pouze to, že je způsobena přístupem k uvolněnému bloku paměti (use-after-free) v implementaci API Indexed DB.
V rámci programu odměn za objevení zranitelností pro aktuální vydání společnost Google vyplatila 24 odměn v celkové výši 65600 dolarů (jedna odměna $10000, jedna odměna $7500, dvě odměny $7000, tři odměny $5000, čtyři odměny $3000, dvě odměny $2000, dvě odměny $1000 a dvě odměny $500). Výše 7 odměn zatím nebyla určena.
Zdroj: opennet.ru
