

Společnost Google představila vydání webového prohlížeče Chrome 108. Současně je k dispozici stabilní verze otevřeného projektu Chromium, který je základem pro Chrome. Prohlížeč Chrome se od Chromia liší používáním loga Google, systémem zasílání oznámení v případě pádu, moduly pro přehrávání videa chráněného proti kopírování (DRM), systémem automatické instalace aktualizací, trvalým zapnutím izolace Sandbox, dodáváním klíčů k API Google a posíláním RLZ parametrů během vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je zvlášť podporována větev Extended Stable, která trvá 8 týdnů. Další vydání Chrome 109 je naplánováno na 10. ledna.
Hlavní změny v Chrome 108:
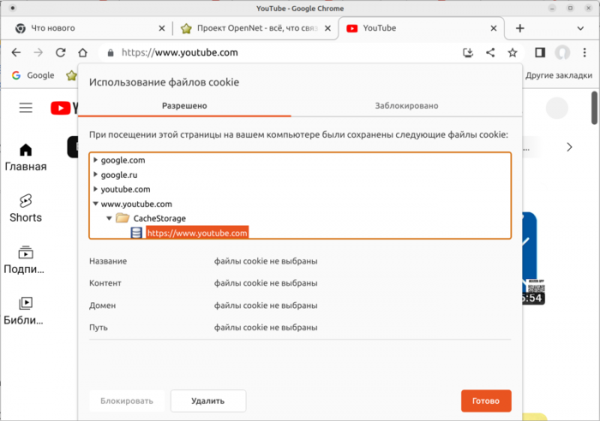
- Bylo změněno rozhraní dialogu pro správu souborů cookie a dat webů (vyvolá se prostřednictvím odkazu Cookie po kliknutí na zámek v adresním řádku). Dialog byl zjednodušen a nyní zobrazuje informace s rozpisem podle webů.

- Byly navrženy dva nové režimy optimalizace práce prohlížeče – Úspora paměti (Memory Saver) a Úspora energie (Energy Saver), které jsou navrženy v nastavení výkonu (Nastavení > Výkon). Režimy jsou zatím dostupné pouze na platformách ChromeOS, Windows a macOS.
- V správci hesel byla přidána možnost připojit poznámku k každému uloženému heslu. Stejně jako heslo se poznámka zobrazuje na samostatné stránce pouze po autentizaci.
- Ve verzi pro Linux je výchozím nastavením integrovaný DNS klient, který byl dříve používán pouze ve verzích pro Windows, macOS, Android a ChromeOS.
- Na platformě Windows se při instalaci Chrome automaticky připne ikona pro spuštění prohlížeče na panel úloh.
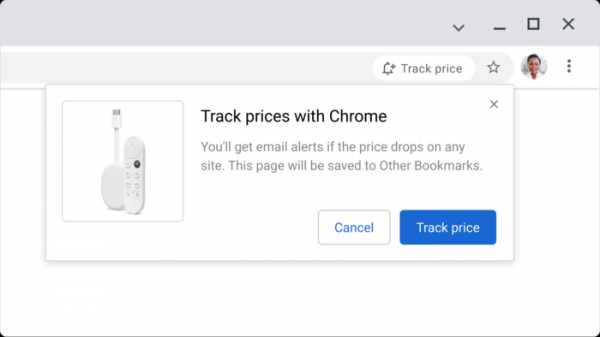
- Byla přidána možnost sledování změn cen vybraných produktů v některých internetových obchodech (Nákupní seznam). Při poklesu ceny obdrží uživatel oznámení nebo email (v Gmailu). Přidání produktu ke sledování se provádí stisknutím tlačítka „Sledovat cenu“ v adresním řádku, když se nacházíte na stránce produktu. Sledované produkty jsou uloženy spolu se záložkami. Funkce je dostupná pouze pro uživatele s aktivním účtem Google, při aktivaci synchronizace a aktivaci služby „Webová a aplikační aktivita“.

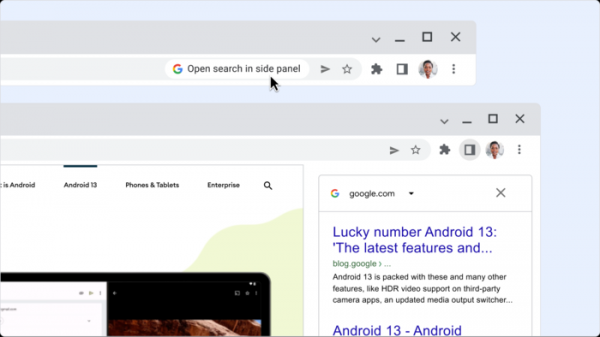
- Byla aktivována možnost prohlížení výsledků vyhledávání v bočním panelu současně s prohlížením jiné stránky (v jednom okně lze najednou vidět jak obsah stránky, tak i výsledek vyhledávání). Po přechodu na nějakou stránku z výsledků vyhledávání na Google se před polem pro zadání adresy v adresním řádku objeví ikona s písmenem „G“, po kliknutí na kterou se otevře boční panel s výsledky dřívějšího vyhledávání.
- V API pro přístup k souborovému systému, které umožňuje webovým aplikacím číst a zapisovat data přímo do souborů a složek na zařízení uživatele, byly metody getSize(), truncate(), flush() a close() v objektu FileSystemSyncAccessHandle převedeny z asynchronního modelu na synchronní, podobně jako metody read() a write(). Tato změna umožnila vytvoření plně synchronně pracujícího API FileSystemSyncAccessHandle, které zvyšuje výkon aplikací založených na WebAssembly (WASM).
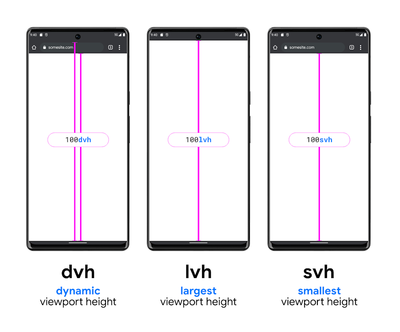
- Byla přidána podpora dalších velikostí viditelné oblasti (viewport) — „small“ (s), „large“ (l) a „dynamic“ (d), jakož i souvisejících velikostí měřicích jednotek — „*vi“ (vi, svi, lvi a dvi), „*vb“ (vb, svb, lvb a dvb), „*vh“ (svh, lvh, dvh), „*vw“ (svw, lvw, dvw), „*vmax“ (svmax, lvmax, dvmax) a „*vmin“ (svmin, lvmin a dvmin). Navržené měřicí jednotky umožňují vázat velikost prvků na nejmenší, největší a dynamickou velikost viditelné oblasti v procentuálním vyjádření (velikost se mění v závislosti na zobrazení, skrytí a stavu panelu nástrojů).

- Byla aktivována podpora variabilních barevných vektorových písem ve formátu COLRv1 (podmnožina písem OpenType, která kromě vektorových glyfů obsahuje i vrstvu cenných informací o barvě).
- K ověření podpory barevných písem byla do CSS pravidel @supports přidána funkce font-tech() a font-format(), a do CSS pravidel @font-face byla přidána funkce tech().
- Bylo navrženo API Federated Credential Management (FedCM), které umožňuje vytvářet sloučené identifikační služby, jež zajišťují ochranu soukromí a fungují bez mechanismů sledování mezi weby, jako je zpracování třetích stran Cookie.
- Byla poskytnuta možnost aplikovat již existující vlastnost CSS „overflow“ na nahrazené prvky, které se zobrazují mimo obsah, co v kombinaci se vlastností object-view-box lze použít k vytváření obrázků s vlastními stíny.
- Byly přidány vlastnosti CSS break-before, break-after a break-inside, které umožňují nastavit chování přerušení při fragmentovaném výstupu na jednotlivé stránky, sloupce a oblasti. Například, „figure { break-inside: avoid;}“ zakáže přerušení stránky uvnitř obrazce.
- V CSS vlastnostech align-items, justify-items, align-self a justify-self byla přidána možnost použití hodnoty „last baseline“ pro zarovnání vůči poslední referenční čáře v rozložení flex nebo grid.
- Byla přidána událost ContentVisibilityAutoStateChanged, která je generována pro prvky s vlastností „content-visibility: auto“ při změně stavu vykreslení prvku.
- Byla poskytnuta možnost přístupu k API Media Source Extensions v kontextu workerů, což lze například použít ke zvýšení výkonu vyrovnaného přehrávání multimediálních dat vytvořením objektu MediaSource v samostatném workeru a přenosu výsledků jeho práce do HTMLMediaElement v hlavním vlákně.
- V HTTP hlavičce Permissions-Policy, aplikované pro delegaci oprávnění a aktivaci rozšířených funkcí, bylo povoleno použití masek, například „https:/*.bar.foo.com/“.
- Byly odstraněny zastaralé API window.defaultStatus, window.defaultstatus, ImageDecoderInit.premultiplyAlpha, navigateEvent.restoreScroll(), navigateEvent.transitionWhile().
- Byla vylepšena nástroje pro webové vývojáře. V panelu Stylů byly přidány nápovědy pro neaktivní CSS vlastnosti. V panelu Recorder bylo implementováno automatické rozpoznávání selektorů XPath a text. V debuggeru byla poskytnuta možnost krokování přes oddělená čárkovaná výrazy. Byly rozšířeny nastavení „Nastavení > Ignorovaný seznam“.
Kromě novinek a oprav chyb v nové verzi bylo odstraněno 28 zranitelností. Mnoho zranitelností bylo odhaleno v rámci automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny žádné kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a spustit kód v systému mimo prostředí sandbox. V rámci programu odměn za odhalení zranitelností obdržela společnost Google za aktuální vydání 10 odměn v celkové výši 74 tisíc USD (jedna odměna ve výši 15 000 USD, 11 000 USD a 6 000 USD, pět odměn po 5 000 USD, tři odměny po 3 000 USD a 2 000 USD, dvě odměny po 1 000 USD). Výše 6 odměn zatím nebyla určena.
Zdroj: opennet.ru
