

Společnost Google vydala verzi webového prohlížeče Chrome 118. Současně je k dispozici stabilní vydání svobodného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se od Chromia odlišuje používáním loga Google, systémem zasílání oznámení v případě selhání, moduly pro přehrávání chráněného videa (DRM), systémem automatických aktualizací, trvalým zapnutím izolace Sandbox, dodávkou klíčů k Google API a přenosem parametrů RLZ při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je zvlášť podporována větev Extended Stable, která je doprovázena 8 týdny. Další vydání Chrome 119 je naplánováno na 31. října.
Hlavní změny v Chrome 118:
- Začala příprava na ukončení podpory třetích stran cookie v Chrome, které se nastavují při návštěvě webů odlišných od domény aktuální stránky. Tyto cookie se používají k sledování pohybu uživatele mezi weby v rámci reklamních sítí, widgetů sociálních médií a systémů webové analýzy. Změny jsou součástí iniciativy Privacy Sandbox, jejímž cílem je dosáhnout kompromisu mezi potřebou uživatelů chránit soukromí a přáním reklamních sítí a webů sledovat preference návštěvníků.
V Chrome 118 byly do nástrojů pro vývojáře webu přidány varování při odesílání cookie, které spadají pod budoucí blokace. Také byla přidána volba příkazového řádku „—test-third-party-cookie-phaseout“ a nastavení „chrome://flags/#test-third-party-cookie-phaseout“ pro vynucení blokace za účelem testování. Skutečná blokace třetích stran cookie začne v prvním čtvrtletí 2024 a do třetího čtvrtletí bude v rámci zkušebního období pokrývat pouze 1 % uživatelů Chrome. Po třetím čtvrtletí 2024 bude rozsah blokace zvýšen na 100 %.
Místo sledovacích cookies se navrhuje používat následující API:
- FedCM (Federated Credential Management), který umožňuje vytvářet sloučené identifikační služby, které zajišťují ochranu soukromí a fungují bez cookies třetích stran.
- Private State Tokens, který umožňuje rozlišovat různé uživatele bez použití meziwebových identifikátorů a předávat informace o autentizaci uživatele mezi různými kontexty.
- Témata (kritika) umožňují definovat kategorie zájmů uživatele, které lze použít k vymezení skupin uživatelů se podobnými zájmy, aniž by bylo nutné identifikovat jednotlivé uživatele pomocí sledovacích cookie. Zájmy se počítají na základě aktivity uživatele v prohlížeči a ukládají se na zařízení uživatele. Pomocí API Témata může reklamní síť získat obecné informace o jednotlivých zájmech, aniž by měla informace o konkrétní aktivitě uživatele.
- Chráněné publikum, řešení úkolů retargetingu a hodnocení vlastní audience (práce s uživateli, kteří již dříve navštívili webovou stránku).
- Reporting atribuce umožňuje hodnotit takové charakteristiky efektivity reklamy, jako jsou přechody a konverze (nákup na webu po přechodu).
- API pro přístup ke skladování může být použito k žádosti o oprávnění od uživatele k přístupu k úložišti cookie, pokud jsou ve výchozím nastavení blokovány cookies třetích stran.
- Podpora mechanismu ECH (Encrypted Client Hello) je nyní dostupná pro všechny uživatele, což představuje další krok ve vývoji ESNI (Encrypted Server Name Indication) a slouží k šifrování informací o parametrech TLS sesion jako je požadované doménové jméno. Hlavním rozdílem mezi ECH a ESNI je, že v ECH je celé TLS zpráva ClientHello šifrována, což brání únikům přes pole, která nejsou pokryta ESNI, například pole PSK (Pre-Shared Key). Pro řízení aktivace ECH je k dispozici nastavení „chrome://flags#encrypted-client-hello“.
- Při aktivaci rozšířené ochrany prohlížeče (Bezpečné prohlížení > Rozšířená ochrana) je implementována možnost vzdáleného zakázání škodlivých rozšíření nainstalovaných mimo oficiální katalog rozšíření. O rozhodnutí o odstranění se rozhoduje na serverech Google na základě ruční kontroly nebo po spuštění automatizovaného systému detekce škodlivého kódu.
- Při aktivaci standardní ochrany prohlížeče (Bezpečné prohlížení > Standardní ochrana) se v reálném čase provádí bezpečnostní kontrola otevřených URL na základě přenosu na servery Google částečných hashů otevíraných uživatelských URL. Pro vyloučení přiřazení IP adres uživatele a hashe jsou data přenášena prostřednictvím mezilehlého proxy. Dříve se kontrola prováděla stažením lokální kopie seznamu nebezpečných URL na systému uživatele. Nový systém umožňuje rychlejší blokaci škodlivých URL.
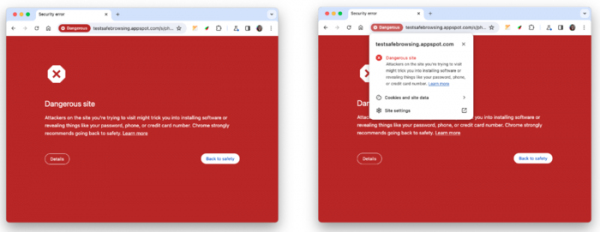
- Byly vylepšeny stránky, které se zobrazují při pokusu o otevření webu, jenž byl považován za nebezpečný při kontrole prostřednictvím mechanismu Bezpečné prohlížení.

- V telemetrii odesílané na servery Google při aktivaci rozšířené ochrany prohlížeče (Bezpečné prohlížení > Rozšířená ochrana) jsou nyní zohledněny požadavky rozšíření na API chrome.tabs. Data se shromažďují za účelem identifikace škodlivé aktivity a porušování pravidel v rozšířeních.
- Při aktivaci rozšířené ochrany prohlížeče (Bezpečné prohlížení > Rozšířená ochrana) je zajištěna podpora pro hluboké skenování šifrovaných ZIP a RAR archivů na straně Google (uživatel je požádán o heslo pro rozbalení, po čemž je obsah odeslán k ověření na servery Google).
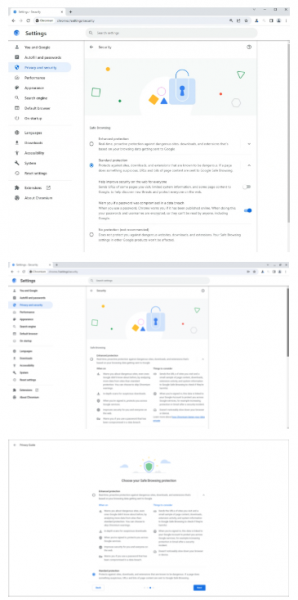
- Do konfigurátoru a průvodce zabezpečením soukromí byl přidán nový text, který vysvětluje podstatu úrovní ochrany Safe Browsing, a byly přidány odkazy na příslušné články s dalšími informacemi. Byla zjednodušena popisy standardní ochrany, vypnutí ochrany a varování o kompromitaci hesel.

- Do sekce Quests (sledování cen v internetových obchodech) na stránce nové karty byly přidány informace o slevách. Indikátor slev se může také objevit v adresním řádku při otevírání stránek s produkty z internetových obchodů sledovaných službou Google.
- V souladu s specifikací RFC-6265bis bylo zajištěno blokování všech Cookie, které obsahují kontrolní znaky a byly nastaveny prostřednictvím JavaScriptu. Dříve byly Cookie s nulovým znakem, návratem vozíku a novým řádkem ořezány podle problémového znaku, místo aby byly blokovány, což mohlo být v některých případech zneužito k škodlivým činnostem. Pro deaktivaci nového chování můžete použít volbu „—disable-features=BlockTruncatedCookies“.
- Bylo povoleno přístup k API WebUSB v registrovaných doplňcích Service Worker.
- Byla odstraněna nutnost, aby uživatel předem aktivoval možnost zobrazení dialogů pro žádosti a potvrzení plateb.
- Dekódování znaků ASCII ve formě kódů „%xx“ bylo ukončeno. Například dříve „http://example.com/“ bylo před zápisem do url.href dekódováno na „http://example.com/A“, ale nyní zůstane „http://example.com/“.
- Byla přidána možnost vertikálního umístění textu v prvcích webových formulářů select, meter, progress, button, textarea a input. Položení textu ve formulářích se určuje pomocí vlastnosti CSS writing-mode, která může pro vertikální zobrazení nabývat hodnot vertical-rl nebo vertical-lr.
- V CSS vlastnosti „appearance“ byla zastavena podpora nestandardních klíčových slov: inner-spin-button, media-slider, media-sliderthumb, media-volume-slider, media-volume-sliderthumb, push-button, searchfield-cancel-button, slider-horizontal, sliderthumb-horizontal, sliderthumb-vertical a square-button. Pro hodnocení poptávky po těchto klíčových slovech, která nebyla zahrnuta do specifikace, byla shromážděna statistika, podle které byla použita pouze v 0,001% případů.
- Bylo přidáno pravidlo CSS @scope, které váže CSS styly s ohledem na blízkost definice stylu k prvkům. Pravidlo @scope může být použito k obcházení typického uspořádání stylů založeného na pořadí sledu elementů nebo k úpravě stylu komponenty, aniž by se dotklo stylů vnořených v ní. Například pro vnořené divy: <div class="»lightpink-theme»"> <a href="/cs/»/#»">Jsem světle růžový!</a> <div class="»pink-theme»"> <a href="/cs/»/#»">Jiná růžová!</a> </div> </div> veškerý obsah bude zbarven světle růžovou díky působení na celý blok stylu „lightpink-theme“, uvedeného v nadřazeném divu. Použitím @scope lze změnit oblast viditelnosti a dosáhnout nastavení stylu „pink-theme“ pro vnitřní div na základě blízkosti definice stylu, a ne na základě pořadí definice v kódu: @scope (.pink-theme) { a { color: hotpink; } } @scope (.lightpink-theme){ a { color: lightpink; } }
- Byla přidána podpora mediálního dotazu (@media) „scripting“, který umožňuje zkontrolovat dostupnost možnosti provádění skriptů (například v CSS je možné určit, zda je podpora JavaScriptu aktivní).
- Byla přidána podpora mediálního dotazu prefers-reduced-transparency, který umožňuje zjistit změnu v systému nastavení týkajících se zmenšení využívání efektů průhlednosti nebo poloprůhlednosti (například režim „Reduce transparency“ v macOS, používaný ke zvýšení čitelnosti textu).
- V CSS byla přidána podpora nových hodnot „float: inline-start“, „float: inline-end“, „clear: inline-start“, „clear: inline-end“, „resize: block“, „resize: inline“, které řídí logické umisťování prvků (pro podporu jazyků, které se píší zprava doleva a shora dolů, využívá logické umisťování pojmy začátek, konec a směr textu).
- Byla přidána podpora hodnot stroke-box, content-box a border-box v CSS vlastnosti „transform-box“, která umožňuje změnit metodu výpočtu referenční oblasti pro transformační operace, například pro realizaci rozšířených grafických efektů.
- Byla přidána možnost nastavení fokusu na posuvné bloky při navigaci pomocí klávesnice (například fokus na posuvník lze nastavit pomocí klávesy Tab a posunout šipkovými klávesami).
- Byla provedena vylepšení nástrojů pro webové vývojáře. Rozšířily se možnosti panelu Sources („Zdroje“), kde byl místo sekce „Filesystem“ nabídnut panel „Workspace“, skrze který je možné synchronizovat změny provedené pomocí vývojářských nástrojů s původními soubory.
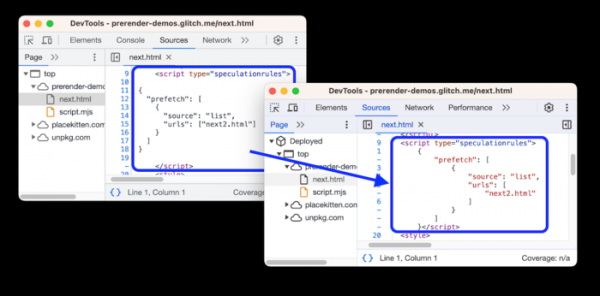
Byla poskytnuta možnost měnit pořadí záložek v panelu Sources jejich přetahováním myší v režimu drag & drop. Bylo zajištěno formátování JavaScriptového kódu vloženého do scriptů s typy module, importmap a speculationrules. Bylo přidáno zvýraznění syntaxe pro skripty s typem importmap a speculationrules.

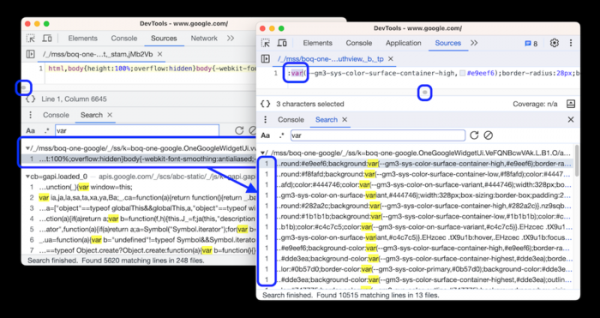
V panelu Elements ve záložce Styles byla přidána samostatná sekce pro uživatelské vlastnosti, která umožňuje definovat vlastní CSS vlastnosti bez provádění JavaScriptu. V výsledcích hledání je nyní zobrazení všech shod v řádku, a ne pouze první shody, což je praktické při vyhledávání v JavaScriptových souborech, které byly zabalena pro snížení velikosti (po kliknutí na výsledek se soubor otevře v editoru a posune vertikálně a horizontálně k nalezené pozici).

Kromě novinek a oprav chyb v nové verzi bylo odstraněno 20 zranitelností. Mnohé z těchto zranitelností byly odhaleny v rámci automatizovaného testování pomocí nástrojů AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Mimo jiné byla v novém vydání odstraněna kritická zranitelnost CVE-2023-5218, která se týká přístupu k paměti po jejím uvolnění (Use after free) v mechanismu izolace stránek. Tato zranitelnost umožňuje obcházet všechny úrovně ochrany prohlížeče a vykonávat kód v systému mimo pískoviště. V rámci programu vyplácení odměn za odhalení zranitelností pro toto vydání společnost Google vyplatila 14 odměn v celkové výši 30,5 tisíc dolarů (jedna odměna 6000 $, dvě odměny 5000 $, dvě odměny 3000 $, jedna odměna 2000 $, šest odměn 1000 $ a jedna odměna 500 $). Výše jedné odměny zatím nebyla stanovena.
Zdroj: opennet.ru
