

Společnost Google vydala verzi webového prohlížeče Chrome 119. Současně je k dispozici stabilní verze projektu Chromium, který je základem pro Chrome. Prohlížeč Chrome se liší od Chromia použitím loga Google, systémem pro zasílání upozornění v případě pádu, moduly pro přehrávání chráněného videa (DRM), automatickým aktualizačním systémem, trvalým zapnutím Sandbox izolace, dodáváním klíčů pro Google API a přenášením RLZ parametrů při hledání. Pro ty, kteří potřebují více času na aktualizaci, existuje samostatná větev Extended Stable, která je podporována po dobu 8 týdnů. Další vydání Chrome 120 je naplánováno na 5. prosince.
Hlavní změny v Chrome 119:
- Cyklus vydání byl zkrácen, takže doba mezi vytvořením nové větve a začátkem beta testování byla zmenšena – beta verze se nyní skládá dva dny po vytvoření větve, nikoli 8 dní. Stabilizace beta verze probíhá i nadále během 4 týdnů. Cyklus přípravy nových vydání se tak zkrátil o týden.
- Byla přidána možnost ukládat skupiny karet. Uživatel nyní může uložit skupinu a zavřít karty, které do ní patří, aby nezabíraly zdroje. Později, pokud bude potřeba, lze karty z uložené skupiny obnovit a také otevřít na jiných zařízeních, která se zúčastňují synchronizace karet. Tato možnost je povolena pro část uživatelů, pro její povinné povolení je k dispozici nastavení "chrome://flags/#tab-groups-save".
- V rozhraní byly změněny formulace operací a nastavení týkajících se odstranění a ztráty dat. Místo termínu "vymazání" (Clear) se nyní v těchto operacích používá slovo "odstranění" (Delete), protože slovo "vymazání" nebylo některými uživateli vnímáno jako známka nevratné ztráty dat.
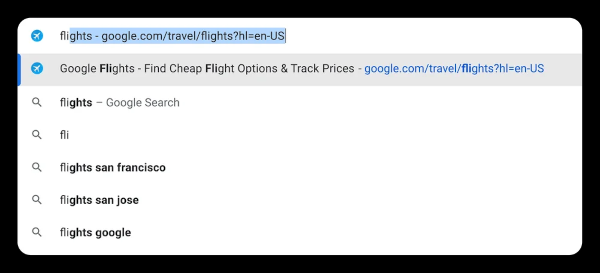
- Při automatickém doplňování URL se nyní zohledňuje jakékoli klíčové slovo, které bylo dříve použito k hledání stránky, a nikoli jen slova, která se shodují s počátkem adresy. Například automatické doplnění adresy "https://www.google.com/travel/flights" bude fungovat nejen při zadání slova "google", ale také při zadání "flights".

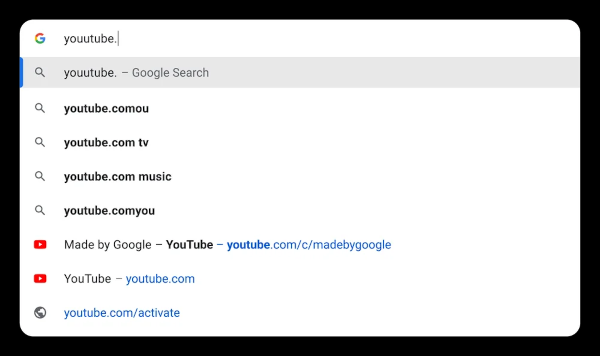
- Bylo implementováno automatické opravení překlepů při zadávání webové adresy a zajištěno zobrazení relevantních návrhů, při jejichž vytváření se zohledňují weby, které již byly otevřeny aktuálním uživatelem. Například při zadání "youutube" bude navrženo otevřít YouTube.com.

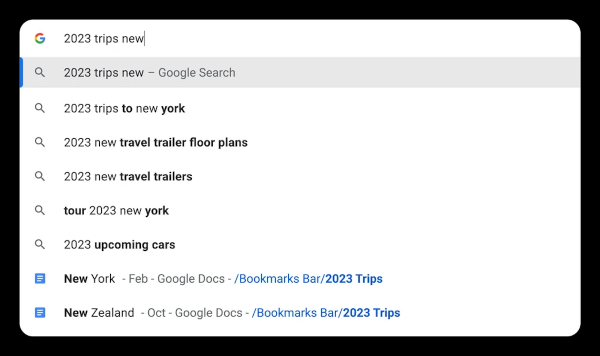
- Byla poskytnuta možnost vyhledávání v sekcích záložek přímo z adresního řádku. Například lze přidat při zadání název sekce záložek a Chrome navrhne odkazy z této sekce, které odpovídají zadanému klíčovému slovu. Například při zadání "cestování 2023 New" budou navrženy odkazy ze sekce záložek "cestování 2023", které se týkají New Yorku.
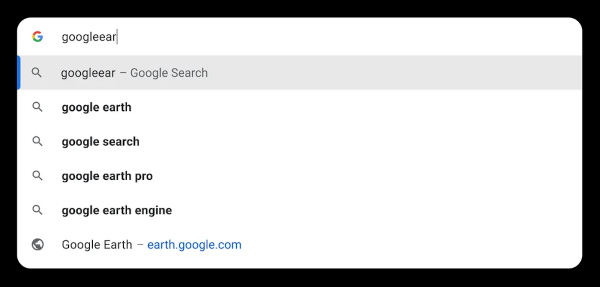
- Bylo implementováno zobrazení doporučení populárních webů, i když uživatel je dosud nenavštívil nebo při zadávání URL udělal chybu. Například, když uživatel, následující doporučení někoho jiného, začal psát "googleear" bez znalosti přesné adresy, prohlížeč navrhne přejít na stránku earth.google.com.

- V Chrome pro desktopové systémy bylo zlepšeno čtení informací v adresním řádku a zvýšena odezva rozhraní — výsledky se nyní zobrazují hned po začátku psaní.
- V souladu s novou specifikací API Fetch bylo zajištěno odstranění HTTP hlavičky Authorization při přesměrování na jinou doménu (cross origin).
- V nastavení upozornění a určení polohy byla přidána možnost pro aktivaci služby automatického odmítání žádostí o potvrzení oprávnění (Permission Suggestions Service). Nabídnuty jsou režimy:
- vždy zobrazovat žádosti o získání oprávnění pro zobrazení upozornění a přístup k poloze;
- automaticky ignorovat spamové žádosti o oprávnění pomocí mechanismu Permission Suggestions Service;
- vždy ignorovat všechny žádosti o zobrazení upozornění;
- vždy blokovat všechny žádosti o získání oprávnění pro zobrazení upozornění a přístup k poloze.
- Ve verzích pro platformu Android byla při aktivaci standardní ochrany prohlížeče (Safe Browsing > Standard protection) v reálném čase implementována kontrola bezpečnosti otevřených URL, která se provádí na základě předávání na servery Google částečných hashů otevíraných uživatelských URL. Pro vyloučení přiřazení IP adres uživatele a hash, data se přenášejí přes meziproxim. Dříve se kontrola prováděla načtením lokální kopie seznamu nebezpečných URL do systému uživatele. Nový systém umožňuje rychlejší blokaci škodlivých URL. Pro desktopové systémy byl tento režim zahrnut v předchozí verzi.
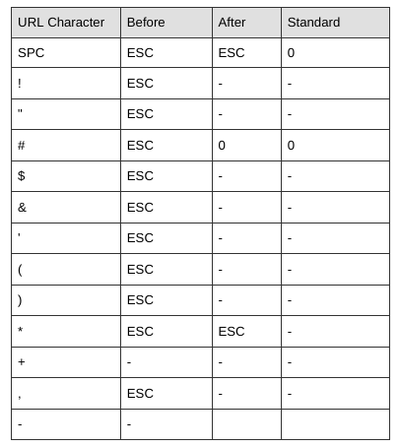
- Escaping non-alphanumeric characters in the hostname when calling the URL function has been aligned with the updated specification. For example, calling the function ‘URL(„http://exa(mple.com;”)’ previously returned ‘http://example.com/’, but will now result in the error output » Invalid URL«.

- Všechna dříve uložená cookie mají omezenou dobu platnosti podobně, jako je tomu od verze Chrome 104 pro nové a aktualizované cookie. Pro existující cookie bude doba platnosti zkrácena na 400 dní od vydání verze Chrome 119.
- V CSS byly navrženy nové pseudo-třídy ':user-valid' a ':user-invalid', které představují formulářové prvky, jejichž hodnoty prošly nebo neprošly kontrolou. Na rozdíl od ':valid' a ':invalid' nové pseudo-třídy se aktivují až po interakci uživatele s formulářovým prvkem.
- Při nastavování barev v CSS je povoleno definovat hodnoty vypočítané na základě jiných parametrů barev. Například uvedením 'oklab(from magenta calc(l * 0.8) a b)' získáte barvu o 80% světlější než purpurová.
- V CSS bylo do vlastnosti clip-path, která umožňuje omezit viditelnost prvku na určitou oblast, přidáno podporu hodnoty pro určení libovolné ořezávací oblasti. Také byla poskytnuta možnost používat funkce xywh() a rect() pro zjednodušení definice obdélníkových nebo zaoblených oblastí.
- Podpora API WebSQL byla zrušena, místo toho se doporučuje používat API Web Storage a Indexed Database. Zpracovatel WebSQL byl založen na kódu knihovny SQLite. API WebSQL nebylo podporováno v jiných prohlížečích, bylo vázáno na API externí knihovny a zvyšovalo riziko zabezpečení (WebSQL mohlo být zneužito útočníky k exploataci zranitelností v SQLite). Pro obnovení podpory WebSQL pro podnikové uživatele byla zachována politika WebSQLAccess, která bude odstraněna ve verzi Chrome 123.
- API HTML Sanitizer, který umožňoval odstraňování prvků ovlivňujících zobrazení a provádění výstupu prostřednictvím metody setHTML(), byl dočasně odstraněn. API bylo navrženo k odstraňování HTML tagů, které by mohly být použity k provádění XSS útoků. Mezi důvody odstranění patří nedokončenost specifikace, která se od doby přidání Sanitizer do Chrome významně změnila. Jakmile bude specifikace hotová, API bude vráceno.
- Byl odstraněn nestandardní atribut shadowRoot, který umožňoval vlastním prvkům přístup k jejich oddělenému kořenu ve Shadow DOM, nezávisle na stavu. Místo shadowRoot byl v Chrome 111 navržen atribut shadowRootMode, který se stal součástí webového standardu.
- Vylepšena implementace HTML prvku „“, který připomíná „iframe“ a také umožňuje zabudovat cizí obsah na stránku. Rozdíly spočívají v omezení interakce vloženého obsahu s obsahem stránky na úrovni DOM a atributů. Například stránka news.example, na kterou byl pomocí fencedframe vložen blok s reklamou z webu shoes.example, nemůže přistupovat k datům shoes.example, a na oplátku kód z webu shoes.example nemůže získat data související s news.example. V nové verzi byla přidána podpora pro nově vzniklé makropodmínky velikosti reklamního bloku v API Protected Audience, například „https://ad.com?width={/_WIDTH%}&height={/_HEIGHT%}“.
- Do metody getDisplayMedia() byl přidán parametr monitorTypeSurfaces, který lze použít k zákazu poskytování sdílení celého obrazovky.
- Do metody window.open() byl přidán experimentální (origin trial) parametr fullscreen, který umožňuje otevřít okno okamžitě v režimu celé obrazovky.
- Do API AudioEncoderConfig byl přidán flag „bitrateMode“ pro výběr mezi konstantním (constant) a proměnným (variable) bitratem.
- V TLS je implementace mechanismu enkapsulace klíčů (KEM, Key Encapsulation Mechanism), využívající hybridní algoritmus X25519Kyber768, odolný vůči dešifrování na kvantových počítačích. K vytváření sezení klíčů, které se používají k šifrování dat v rámci TLS spojení, lze nyní použít kombinaci mechanismu výměny klíčů X25519, založeného na eliptických křivkách a v současnosti používaného v TLS, s algoritmem Kyber-768, který využívá kryptografické metody založené na řešení úloh teorie mřížek, doba řešení, kterých se neliší na běžných a kvantových počítačích.
- Podpora rozšíření WasmGC, které zjednodušuje portování programů psaných v programovacích jazycích využívajících garbage collector (Kotlin, PHP, Java atd.), je k dispozici ve výchozím nastavení. WasmGC přidává nové typy struktur a polí, na které lze použít nelineární alokaci paměti.
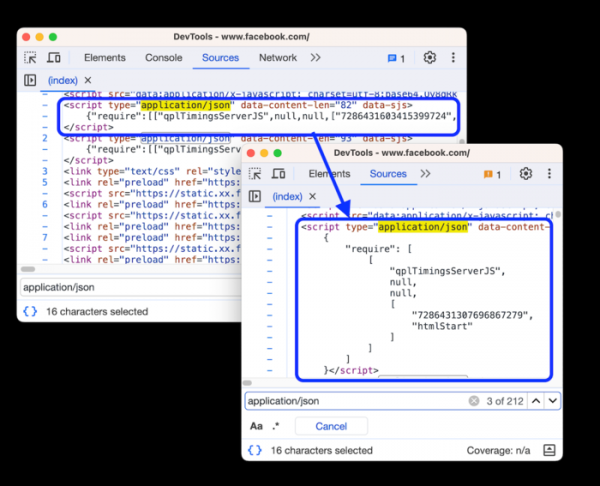
- Byla provedena vylepšení nástrojů pro webové vývojáře. Byla přidána možnost úpravy CSS pravidel „@property“ a výstup varování při jejich nesprávném určení. Bylo aktualizováno seznam emulovaných zařízení (například byly přidány iPhone 14 a Pixel 7). V webové konzoli byla implementována automatická dokončování privátních polí. Bylo zajištěno formátování dat JSON umístěných uvnitř bloků

Kromě novinek a oprav chyb v této verzi bylo odstraněno 15 zranitelností. Mnohé z těchto zranitelností byly odhaleny prostřednictvím automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny žádné kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a spustit kód v systému mimo sandboxové prostředí. V rámci programu odměn za odhalení zranitelností společnost Google vyplatila 13 odměn v celkové výši 40,5 tisíc dolarů (jedna odměna ve výši 16 000 $, 11 000 $, 2 000 $ a 500 $, tři odměny po 3 000 $ a dvě odměny po 1 000 $). Výše 4 odměn zatím nebyla určena.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish