

Společnost Google vydala verzi webového prohlížeče Chrome 150. Současně je k dispozici stabilní verze svobodného projektu Chromium, na jehož základě Chrome funguje. Prohlížeč Chrome se od Chromia liší používáním logotypů Google, systémem zasílání oznámení při pádu, moduly pro přehrávání videa chráněného proti kopírování (DRM), systémem automatické instalace aktualizací, trvalým zapnutím Sandbox izolace, dodáváním klíčů pro Google API a přenášením RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je samostatně podporována větev Extended Stable, která je udržována po dobu 8 týdnů. Další vydání Chrome 151 je plánováno na 28. července.
Hlavní změny v Chrome 150 (1, 2, 3, 4):
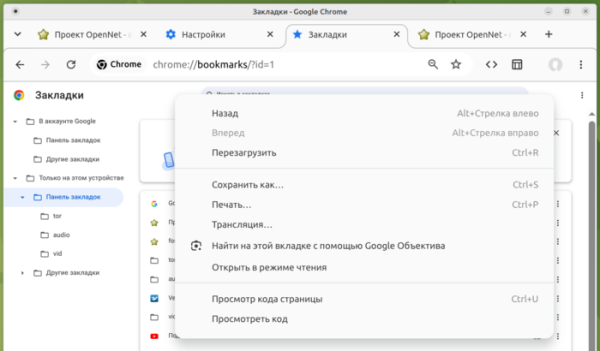
- Byly navrženy první výsledky iniciativy na aktualizaci designu rozhraní v různých operačních systémech a zbavení se zbytečností. Byly zapojeny nové ikony s hladšími okraji a animační efekty pro tlačítka, jako jsou tlačítka pro otevření hlavního menu a obnovení stránky. Struktura kontextových menu byla zjednodušena, přičemž z nich byly vyloučeny málo používané nebo duplicitní prvky. Bylo použito modernějšího designu pro konfigurátor, správce stahování a stránku pro navigaci záložek.

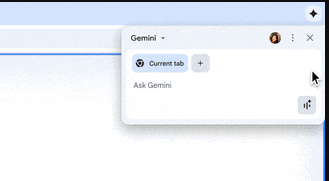
- Pokračuje rozvoj AI režimu, který umožňuje interakci s AI agentem z adresního řádku nebo ze stránky zobrazené při otevření nové karty. V nové verzi byla přidána možnost připojení Chrome k AI agentovi Gemini Spark pro autonomní provádění úkolů v aktuální aktivní kartě během plnění stanovených úkolů, které vyžadují interakci s webovým obsahem (klikání na tlačítka, přecházení na odkazy, vyplňování formulářů atd.). Kromě toho byly přidány kontextové doporučení pro využívání Gemini při práci s prohlížečem, například při otevření rozsáhlého článku Chrome navrhne shrnout informace pomocí Gemini, a při úpravách textu ve formuláři doporučí zkontrolovat nebo opravit text prostřednictvím Gemini.

- U části uživatelů se používá jednotné zjednodušené rozhraní pro propojení s účtem Google a synchronizaci dat, jako jsou uložená hesla a záložky. Synchronizace je integrována s přihlášením k účtu a není nabízena jako samostatná funkce v nastavení. Uživatelé mohou propojit Chrome s účtem Google a používat ho k ukládání hesel, záložek, historie návštěv a karet. Data pro automatické vyplňování adres a automatické doplňování vstupu se nyní nesynchronizují mezi zařízeními a jsou uložena pouze v místním systému.
- U části uživatelů, kteří aktivovali režim rozšířené ochrany prohlížeče (Enhanced Safe Browsing), je zapnuta funkce „HTTPS-First“, která automaticky přesměrovává HTTP požadavky na HTTPS. Pro zajištění funkce se stránkami, které nepodporují HTTPS, je zajištěn návrat k HTTP, pokud se po přesměrování nepodaří provést požadavek na HTTPS nebo dojde k problémům s certifikáty. Při pokusu o otevření stránky přes HTTP se zobrazí zvláštní varování. V Chrome 154 se plánuje, že tento režim bude ve výchozím nastavení zapnut pro všechny veřejně přístupné stránky, které nejsou umístěny v intranetových sítích, jako je 192.168.0.1 a 10.0.0.0/8.
- Byla odstraněna podpora příznaku kExtensionManifestV2Disabled, který umožňoval vrátit možnost instalace z katalogu Chrome Web Store rozšíření využívajících druhou verzi manifestu Chrome. V příští verzi Chrome 151 bude odstraněn parametr AllowLegacyMV2Extensions, který umožňoval ručně v režimu vývojáře nahrávat rozšíření založená na druhé verzi manifestu. Odsouhlasené příznaky umožňovaly obcházet nastavení a nainstalovat rozšíření uBlock Origin.
- Zpracovatelé Web Workerů, vytvoření pomocí URI „data:“ (např. prostřednictvím „new Worker(‘data:text/javascript….’)“), jsou nyní izolováni od stránky, na které byli vytvořeni, a nemají přístup k místním úložištím a Cookie v kontextu aktuálního. doményTato změna umožňuje blokovat použití Web Workerů, které nejsou načteny z serveru, ale jsou za běhu vytvářeny přes „data:“, pro přístup k citlivým údajům během XSS útoků.
- Byl implementován ochranný mechanismus proti útokům, které manipulují s limitem maximálního počtu připojení k proxy sloužícímu jako skrytý komunikační kanál mezi JavaScriptovým kódem, který běží na různých kartách, nebo pro určení, zda byl určitý web navštíven dříve. Například útočník může obsadit všechna dostupná připojení k proxy a ponechat volný pouze jeden socket, přičemž poté analyzuje jeho dostupnost při přístupu na statický zdroj — pokud není socket obsazen, daný zdroj z kontrolovaného webu byl vrácen z cache, což znamená, že uživatel jej dříve načetl. Limit maximálního počtu připojení k TCP socketům proxy se nyní náhodně mění.
- Použití SVG filtrů na cizí (cross-origin) nebo izolované (sandboxed) iframe bloky, stejně jako na pluginy (např. vestavěný prohlížeč PDF), je zakázáno. Toto omezení chrání před útoky přes cizí kanály typu GPU.zip a útoky třídy SVG Clickjacking, kdy jsou SVG filtry použity k překrytí průhledného obsahu na jiném obsahu za účelem nasazení neviditelného tlačítka, například nad tlačítkem pro zavření reklamního okna.
- Pro izolované webové aplikace (PWA, Progressive Web App) je nyní umožněno přenesení na nový subdoménu v rámci jedné základní domény (např. nahrazení drive.example.com na fileman.example.com) bez účasti uživatele (dříve byla PWA aplikace vázána na původní doménu a při změně subdomény, například při rebrandingu nebo restrukturalizaci, bylo nutné provést ruční reinstalaci).
- Podpora algoritmu pro generování digitálních podpisů ML-DSA (CRYSTALS-Dilithium), odolného vůči útokům pomocí kvantových počítačů, je v TLS nyní zapnuta jako výchozí.
- Ve verzi pro Android byla implementována podpora standardu FIDO Alliance Credential Exchange, která umožňuje import a export uložených hesel a parametrů biometrické identifikace pomocí šifrování na straně klienta, například pro bezpečný přenos mezi Google Password Manager a třetími stranami správců hesel.
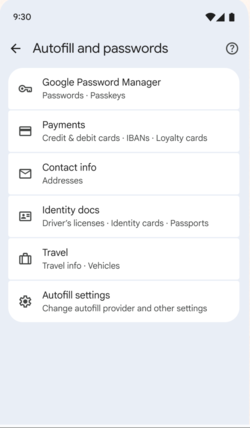
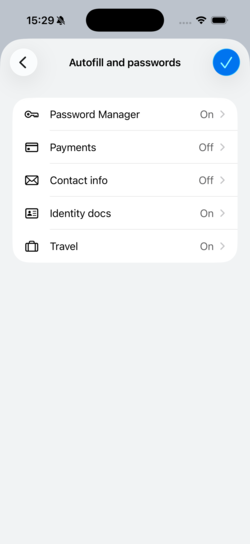
- V mobilní verzi pro Android byl představen nový jednotný rozhraní pro správu uložených hesel a dat pro automatické vyplňování formulářů. Myšlenkou je, aby uživatel mohl najednou získat informace o různých třídách uložených v prohlížeči důvěrných údajích, jako jsou hesla, údaje o biometrické autentizaci, adresy a pasové údaje.


- Bylo přidáno CSS vlastnost „text-fit“ pro automatické škálování velikosti písma, aby text vyhovoval šířce rodičovského kontejneru (např. když je potřeba umístit nadpis do dané oblasti bez přenášení na jiný řádek nebo přizpůsobit písmo pro různá rozlišení obrazovky).
- V CSS vlastnosti „background-clip“ byla přidána podpora parametru „border-area“, což usnadňuje vytváření gradientních rámečků díky vykreslení pozadí prvku striktně v oblasti, kterou zabírá rámeček.
- Byla přidána CSS funkce image(), která umožňuje generovat obrázek s výplní zadanou barvou.
- V režimu Origin trials začalo testování protokolu EVP (protokol pro ověření emailu) pro automatické kryptografické potvrzení vlastnictví emailu bez nutnosti odesílání jednočasových potvrzovacích kódů na poštu.
- Byl přidán HTML atribut focusgroup pro deklarativní správu přepínání vstupního fokusu z klávesnice uvnitř složených komponent, jako jsou menu, bez použití JavaScriptu. Například po vyjití z skupiny prvků klávesou Tab a návratu zpět, prohlížeč vrátí fokus na poslední aktivní prvek, а ne na první prvek v seznamu.
- Byla provedena vylepšení nástrojů pro vývojáře webu. Byly přidány možnosti pro inspekci a ladění nástrojů WebMCP, používají se pro integraci webových stránek s AI agenty pomocí protokolu MCP. V panelu s styly bylo povoleno úpravy v místě pravidel „@container“, „@counter-style“ a „@function“.
Kromě novinek a oprav chyb v nové verzi bylo odstraněno 433 zranitelností. Mnoho zranitelností bylo zjištěno díky automatizovanému testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Dvaceti problémům byl přidělen kritický stupeň nebezpečí, což znamená, že zranitelnosti umožňují obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí. 14 kritických problémů je způsobeno přístupem k již uvolněné paměti (use-after-free), 3 jsou způsobena nedostatečnou kontrolou nedůvěryhodných vstupních dat, 2 přetečením vyrovnávací paměti a 1 nesprávným zpracováním typů (Type Confusion). V rámci programu na vyplácení finančních odměn za nalezení zranitelností pro současnou verzi společnost Google vyplatila 319 tisíc dolarů (jedna odměna ve výši 250 tisíc dolarů (CVE-2026-14382 v knihovně ANGLE), tři odměny po 10 000, 2 500, 2 000 a 1 000 dolarů, dvě odměny 3 000 dolarů a jedna odměna 8 000, 5 000 a 4 000 dolarů).
Zdroj: opennet.ru
