

Společnost Google vydání webového prohlížeče . Současně stabilní vydání otevřeného projektu , který tvoří základ Chrome. Prohlížeč Chrome použitím logotypů Google, možností načítání modulu Flash na žádost, systémem zasílání upozornění v případě selhání, moduly pro přehrávání chráněného videoobsahu (DRM), systémem automatické instalace aktualizací a přenosem během vyhledávání . Další vydání Chrome 76 je naplánováno na 30. července.
:
- V metodě canvas.getContext() přidána vlajka „desynchronized“ pro zpracování kontextů Canvas (2D nebo WebGL) pomocí alternativního vykreslovacího systému, který zabezpečuje minimální zpoždění díky obcházení standardního mechanismu aktualizace DOM a vyjímání přímo přes OpenGL;
- Bylo rozšířeno API (objekt navigator.share), pomocí něhož je možné místo seznamu jednotlivých tlačítek vygenerovat jednotné tlačítko pro publikování na sociálních sítích, relevantní pro návštěvníka. V novém vydání v API je přidána možnost zobrazení standardního dialogu pro odesílání souborů jiným aplikacím (například na Androidu se zobrazí blok pro odesílání přes e-mail, Bluetooth atd.);
- je přidána možnost oddělení skupin čísel v digitálních literálech pomocí podtržítka. Například pro zlepšení čitelnosti velkých čísel v kódu lze uvést 1_000_000_000 a toto číslo bude zpracováno jako 1000000000;
- Pro všechny uživatele desktopové verze je ve výchozím nastavení , při kterém jsou stránky různých hostitelů vždy umístěny v paměti různých procesů, v každém z nichž je aplikován vlastní sandbox. Hlavním rysem režimu přísné izolace je dělení ne podle záložek, ale podle domén, tj. pokud dříve bylo obsah načtený z jiných domén vykonáváno v jednom procesu s hlavním webem, nyní budou rozděleny na různé procesy;
- Doplnění zařazená do černé listiny nyní budou zcela odstraněna, nikoli deaktivována s přechodem do neaktivního režimu.
- Ve vestavěném správci úloh Chrome (Nastavení > Další nástroje > Správce úloh) se zobrazují zpracovatelé Service worker;
- V metodě window.open() byl přidán atribut „“, který umožňuje otevřít stránku bez vyplnění hlavičky Referer;
- direktivy (Content Security Policy) „script-src-attr“, „script-src-elem“, „style-src-attr“ a „style-src-elem“, které poskytují funkčnost direktiv script a style, ale s možností aplikace na jednotlivé zpracovatele událostí, prvky nebo atributy;
- V API Web Authentication podpora FIDO CTAP2 PIN pro použití uživatelského PIN kódu k autorizaci operací s klíči, které podporují protokol . V konfiguraci v sekci „Pokročilé“ se objevil bod „Spravovat bezpečnostní klíče“, kde lze přiřadit PIN kód na ochranu klíčů umístěných na USB flash disku, stejně jako možnost resetování klíče (vymazání všech dat a PIN);
- Do API Web Animations byly přidány objekty
, které umožňují interaktivně řídit animované prvky a časování (délka, zpoždění).
Kromě toho byl přidán nový konstruktor , který poskytuje rozsáhlejší prostředky pro řízení animace. Dříve API Web Animations umožňovalo vytvářet animaci pomocí metody Element.animate(), vracející už vytvořený objekt Animation. Nyní může vývojář řídit jeho vytváření prostřednictvím explicitního volání konstruktoru, ve kterém lze například uvést objekt KeyframeEffect; - Byla přidána možnost , přikazující prohlížeči zobrazit video v oblasti přehrávání prvku (například pro poskytnutí metody přehrávání na celou obrazovku);
- V metodě MediaStreamTrack.getCapabilities() byla implementována možnost získání rozsahu povolených hodnot pro vlastnosti související se zvukovými zařízeními (vzorkovací frekvence, latence, počet kanálů atd.);
- Do WebRTC byl přidán API pro získání informací o aktivních transporte, například o použití SCTP nebo DTLS (Datagram Transport Layer Security), přes které jsou odesílány nebo přijímány pakety RTP a RTCP. Také bylo přidáno rozhraní RTCIceTransport pro poskytování informací o stavu transportů
ICE, používaných v objektu RTCPeerConnection; - V hlavičce Cache-Control byla implementována direktiva „“, která umožňuje stanovit dodatečné časové okno, během kterého může prohlížeč používat zdroje s prošlým časem asynchronní kontroly aktuálnosti;
- Scroll Snap Stop pro určení přivázání k prvkům při setrvačné rolování (například široké posouvání prstem při výběru v seznamu obrázků povede k výběru ne posledního prvku, ale následujícího);
- Ve verzi pro Android byl vylepšen uživatelský rozhraní pro automatické vyplňování údajů o účtech ve formulářích autentizace. Blok s nápovědou se nyní zobrazuje přímo nad obrazovkovou klávesnicí a po kliknutí zobrazuje možné uložené varianty místo obrazovkové klávesnice, aniž by zakrýval vstupní formulář;
- Byla přidána experimentální podpora čtecího režimu (Reader Mode), při jehož aktivaci se zobrazuje pouze smysluplný text, zatímco všechny související ovládací prvky, bannery, nabídky, navigační panely a další části stránky nesouvisející s obsahem se skryjí. Aktivace podpory nového režimu se provádí pomocí možnosti chrome://flags/#enable-reader-mode, po čemž se v rozbalovací nabídce objeví položka pro jeho použití;
- V JavaScriptovém enginu V8 byl implementován režim explicitního ukládání výsledků kompilace WebAssembly (při opětovném otevření stránky budou dříve zpracované komponenty WebAssembly spouštěny z cache).
Do WebAssembly byly také přidány nové instrukce memory.copy, memory.fill, table.copy, memory.init a table.init pro kopírování, vyplňování a inicializaci velkých oblastí paměti; - Byla přidána podpora přímého zpracování skriptů za běhu, jakmile jsou načítány po síti, bez zapojení hlavního vlákna Chrome. Dříve bylo vlákno nejprve zpracováno v hlavním vláknu, odkud bylo přesměrováno do parseru. Takováto organizace vedla k tomu, že přesměrování mohlo být blokováno jinými úlohami vykonávanými v hlavním vláknu, jako je zpracování HTML a vykonávání dalších skriptů JavaScript. Nyní bylo toto přesměrování zrušeno;
- Vylepšení v nástrojích pro webové vývojáře:
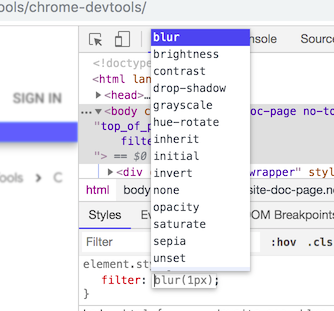
- V režimu inspekce CSS je k dispozici automatické doplňování názvů a základních hodnot funkcí, které lze použít v vlastnostech CSS (například „filter: blur(1px)“). Navrhované hodnoty se okamžitě odrážejí na zobrazeném maketu stránky;

- V příkazové nabídce, která se zobrazí po stisknutí Ctrl+Shift+P, byla implementována příkaz „Clear Site Data“ pro vymazání všech dat souvisejících se stránkou (analogické volání menu Application > Clear Storage), včetně Service workers, localStorage, sessionStorage, IndexedDB, Web SQL, Cookies, Cache a Application Cache;
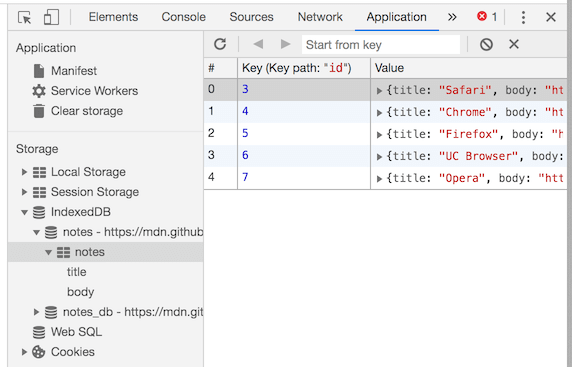
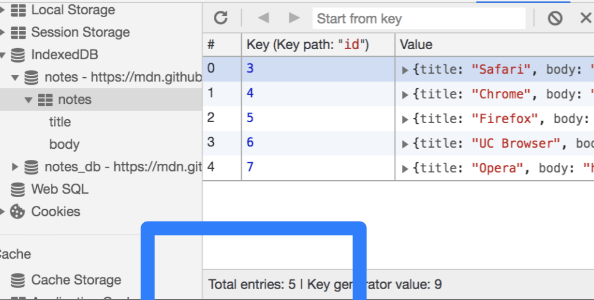
- Byla přidána možnost prohlížení všech existujících databází IndexedDB (dříve bylo v Application > IndexedDB možné zobrazit databáze pouze pro aktuální doménu, což neumožňovalo například zkoumat používání IndexedDB v blocích načítaných přes iframe);

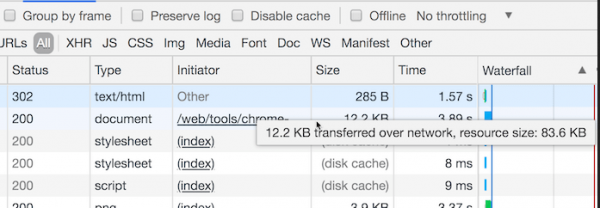
- V rozhraní pro inspekci sítě se v nápovědě, která se zobrazuje po najetí na pole ve sloupci „Velikost“, nyní zobrazuje velikost zdroje v původní podobě, bez komprese;

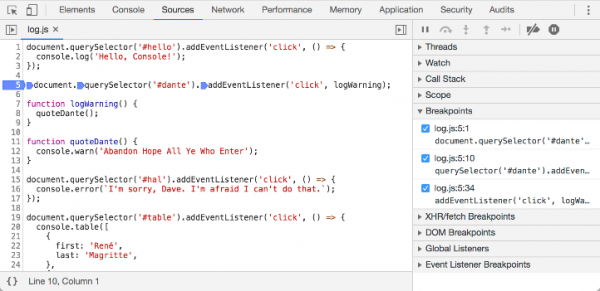
- Na postranním panelu ladicího programu je zajištěn oddělený výstup informací o stavu bodů přerušení, které jsou vázány na jednotlivé části složitých výrazů v řádku (inline breakpoint), například nastavené v řetězci volání metod;

- V panelech pro inspekci IndexedDB a Cache bylo implementováno zobrazení počítadel celkového počtu zdrojů v databázi či v cache;

- V režimu inspekce CSS je k dispozici automatické doplňování názvů a základních hodnot funkcí, které lze použít v vlastnostech CSS (například „filter: blur(1px)“). Navrhované hodnoty se okamžitě odrážejí na zobrazeném maketu stránky;
- V experimentálních Canary sestaveních podpora
je podporováno používání DNS přes HTTPS (DoH), které lze aktivovat v chrome://flags#dns-over-https. DoH může být užitečné pro odstranění úniků informací o vyžadovaných názvech hostitelů přes servery DNS poskytovatelů, pro boj s MITM útoky a falšováním DNS provozu, pro překonání blokací na úrovni DNS nebo pro zajištění funkčnosti v případě nemožnosti přímého přístupu k DNS serverům (například při práci přes proxy);
Kromě novinek a oprav chyb v nové verzi bylo odstraněno . Mnoho zranitelností bylo odhaleno v důsledku automatizovaného testování nástroji , , , a . Nebyly zjištěny kritické problémy, které by umožnily obejít veškerá ochranná opatření prohlížeče a vykonávat kód v systému mimo sandboxové prostředí. V rámci programu vyplácení odměn za objevování zranitelností pro tuto verzi společnost Google poskytla 13 odměn v hodnotě 9000 dolarů USA (jedna odměna 5000 dolarů, dvě odměny 1000 dolarů a čtyři odměny 500 dolarů). Výše 7 odměn zatím nebyla stanovena.
Zdroj: opennet.ru
