

Společnost Google představila vydání webového prohlížeče Chrome 89. Současně je k dispozici stabilní verze volného projektu Chromium, na kterém Chrome běží. Prohlížeč Chrome se vyznačuje používáním logotypů Google, systémem odesílání upozornění v případě pádu, moduly pro přehrávání chráněného videobsahu (DRM), systémem automatického instalování aktualizací a předáváním parametrů RLZ při vyhledávání. Další vydání Chrome 90 je plánováno na 13. dubna.
Hlavní změny v Chrome 89:
- Verze Chrome pro Android nyní bude moci běžet pouze na zařízeních certifikovaných v Play Protect. V virtual machines a emulátorech Chrome pro Android lze používat pouze tehdy, emuluje-li se povolené zařízení nebo je-li emulátor vyvinut ve službě Google. Certifikaci zařízení lze zkontrolovat v aplikaci Google Play v sekci nastavení (na spodní části stránky nastavení je uveden stav „Play Protect certification“). Pro necertifikovaná zařízení, například při použití alternativních systémů, je doporučeno, aby uživatelé zaregistrovali svá zařízení pro spuštění Chrome.
- Pro malé procento uživatelů bylo zahrnuto, že se výchozí otevírání webových stránek provádí přes HTTPS při zadávání názvů hostitelů do adresního řádku. Například při zadání hostitele example.com bude ve výchozím nastavení otevřen web https://example.com, a pokud při otevření nastanou problémy, dojde k návratu k http://example.com. Pro řízení výchozího používání „https://“ je nabízena možnost „chrome://flags#omnibox-default-typed-navigations-to-https“.
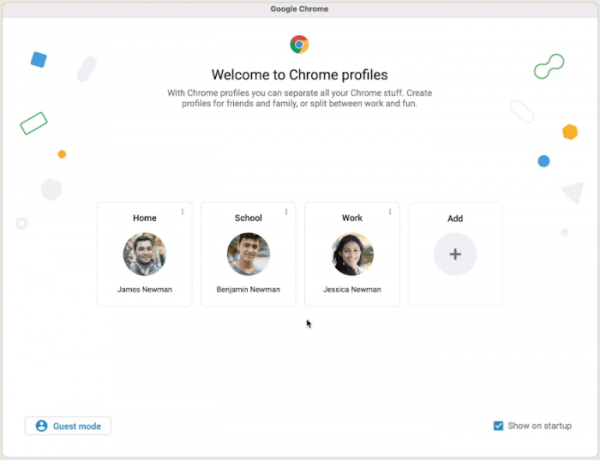
- Byla aktivována podpora profilů, která umožňuje různým uživatelům sdílet své účty při práci přes jeden prohlížeč. Například pomocí profilů lze uspořádat přístup členů rodiny nebo rozdělit sezení, které se používají pro práci a osobní zájmy. Uživatel může vytvořit nový profil Chrome a nastavit jeho aktivaci při přihlášení k určitému účtu Google, což umožňuje různým uživatelům sdílet záložky, nastavení a historii prohlížení. Při pokusu o přihlášení k účtu spojenému s jiným profilem bude uživateli nabídnuta možnost přepnout se na tento profil. Pokud má uživatel spojení s více profily, bude mít možnost vybrat si požadovaný profil. Je také možné přiřadit různým profilům své barevné schémy pro vizuální rozlišení uživatelů.

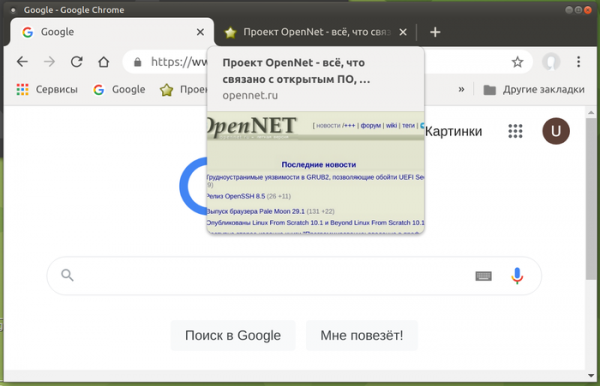
- Bylo povoleno zobrazování náhledů obsahu při najetí kurzoru na karty v horní liště. Dříve byl náhled obsahu karet ve výchozím nastavení vypnut a vyžadoval změnu nastavení „chrome://flags/#tab-hover-cards“.

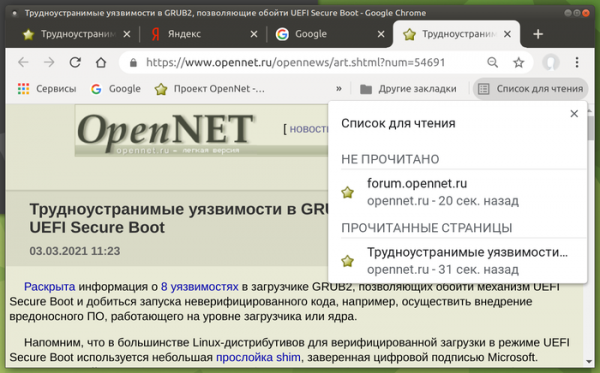
- Pro část uživatelů byla aktivována funkce „Seznam přečtení“ (Reading List, „chrome://flags#read-later“), při jejímž zapnutí se při kliknutí na hvězdičku v adresním řádku vedle tlačítka „Přidat záložku“ objeví druhé tlačítko „Přidat do seznamu přečtení“, a v pravém rohu panelu záložek se objeví menu „Seznam přečtení“, ve kterém jsou vypsány všechny dříve přidané stránky. Při otevření stránky ze seznamu se označí jako přečtená. Stránky v seznamu mohou být také ručně označeny jako přečtené nebo nepřečtené, nebo odstraněny ze seznamu.

- Pro uživatele přihlášené do účtu Google bez zapnutého Chrome Sync je poskytnut přístup k metodám placení a heslům uloženým v účtu Google. Tato možnost je aktivována pro část uživatelů a postupně bude zpřístupněna dalším.
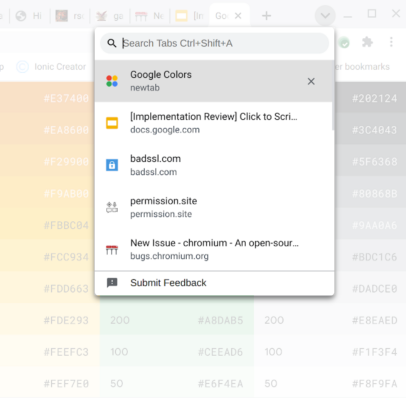
- Byla aktivována podpora rychlého hledání karet, které dříve vyžadovalo aktivaci pomocí vlajky „chrome://flags/#enable-tab-search“. Uživatel může prohlížet seznam všech otevřených karet a rychle filtrovat potřebnou kartu, bez ohledu na to, zda je v aktuálním nebo jiném okně.

- Pro všechny uživatele byla ukončena zpracování vstupu jednotlivých slov v adresním řádku jako pokusy o otevření interních stránek. Dříve, v případě zadání jednoho slova do adresního řádku, se prohlížeč nejprve pokusil v DNS určit existenci hostitele s takovým názvem, protože předpokládal, že se uživatel snaží otevřít subdoménu, a až poté přesměroval požadavek na vyhledávač. Tímto způsobem vlastník DNS-serveru, uvedeného v nastavení uživatele, získával informace o jednotlivých slovech v hledání, což bylo hodnoceno jako porušení soukromí. Pro podniky, které používají internetové hostitele bez subdomény (například „https://helpdesk/“), byla poskytnuta možnost vrátit se k předchozímu chování.
- Byla poskytnuta možnost uzamknout verzi rozšíření nebo aplikace. Například pro použití ve firmě pouze ověřených rozšíření může administrátor pomocí nové politiky ExtensionSettings nastavit Chrome k použití vlastního URL pro stahování aktualizací, místo URL uvedeného v manifestu rozšíření.
- Na systémech x86 je nyní vyžadována podpora instrukcí SSE3 procesorem pro provoz prohlížeče, které procesory Intel podporují od roku 2003 a AMD od roku 2005.
- Byly přidány další API zaměřené na poskytování funkčnosti, která může nahradit externí cookie používané k sledování pohybu uživatelů mezi stránkami v kódu reklamních sítí, widgetů sociálních sítí a systémů webové analytiky. Byly navrženy k testování následující API:
- Trust Token pro oddělení uživatelů bez použití meziwebových identifikátorů.
- First party sets — umožňuje spojeným doménám prohlásit se za primární, aby prohlížeč mohl vzít tuto vazbu v úvahu při meziwebových žádostech.
- Schemeful Same-Site pro rozšíření konceptu same-site na různé schémata URL, tj. http://website.example a https://website.example budou zpracovány jako jeden web při meziwebových žádostech.
- Floc pro určení kategorie zájmů uživatele bez provádění individuálního identifikování a bez vazby na historii navštívených webů.
- Conversion Measurement pro hodnocení aktivity uživatele po přechodu na reklamu.
- User-Agent Client Hints pro nahrazení User-Agent a selektivní poskytování dat o konkrétních parametrech prohlížeče a systému (verze, platforma atd.).
- Přidáno API Serial, které umožňuje webům číst a zapisovat data přes sériový port. Důvodem vzniku tohoto API je možnost vytvářet webové aplikace pro přímé ovládání takových zařízení, jako jsou mikrořadiče a 3D tiskárny. Pro přístup k perifernímu zařízení je vyžadováno výslovné potvrzení pravomocí uživatelem.
- Přidáno API WebHID pro nízkoúrovňový přístup k HID zařízením (Human interface device, klávesnice, myši, herní ovladače, dotykové panely), které umožňuje implementaci logiky práce s HID zařízením v JavaScriptu pro práci se vzácnými HID zařízeními bez potřeby specifických ovladačů v systému. Nové API se primárně zaměřuje na podporu herních ovladačů.
- Přidáno API Web NFC, které umožňuje webovým aplikacím číst a zapisovat NFC tagy. Mezi příklady využití nového API ve webových aplikacích patří poskytování informací o muzeálních exponátech, provádění inventarizací, získávání údajů z odznaků účastníků konferencí atd. Odesílání a skenování tagů se provádí pomocí objektů NDEFWriter a NDEFReader.
- API Web Share (objekt navigator.share) bylo rozšířeno za hranice mobilních zařízení a je nyní dostupné uživatelům desktopových prohlížečů (zatím pouze pro Windows a Chrome OS). API Web Share poskytuje prostředky pro sdílení informací v sociálních sítích, například umožňuje vygenerovat jednotné tlačítko pro publikaci v sociálních sítích, které uživatel používá, nebo uspořádat odesílání dat do jiných aplikací.
- Ve verzích pro Android a komponentě WebView byla přidána podpora pro dekódování formátu obrázků AVIF (AV1 Image Format), který využívá technologie intra-frame komprese z video kódování AV1 (v desktopových verzích byla podpora AVIF přidána již v Chrome 85). Kontejner pro distribuci komprimovaných dat v AVIF je zcela shodný s HEIF. AVIF podporuje jak obrázky v HDR (High Dynamic Range) a širokém barevném prostoru, tak ve standardním dynamickém rozsahu (SDR).
- Byl přidán nový Reporting API pro získání informací o porušení pravidel bezpečného používání na stránce privilegovaných operací, definovaných prostřednictvím hlavičky COOP (Cross-Origin-Opener-Policy), která také umožňuje přepnout COOP do režimu ladění, fungujícího bez blokace porušení pravidel.
- Byla přidána funkce performance.measureUserAgentSpecificMemory(), která určuje velikost paměti využité při zpracování stránky.
- Abychom vyhověli požadavkům webových standardů, jsou všechny URL "data:" nyní zpracovávány jako potenciálně důvěryhodné, tj. jsou součástí chráněného kontextu.
- V API Streams byla přidána podpora byte streams (potoků bajtů), které jsou speciálně optimalizovány pro efektivní přenos libovolných sad bajtů a minimalizují počet operací kopírování dat. Výstup streamu může být zapisován do takových primitiv, jako jsou řetězce nebo ArrayBuffer.
- Ve prvcích SVG byla implementována podpora plné syntaxe vlastnosti "filter", což umožňuje současně aplikovat na SVG i ne-SVG prvky takové filtrační funkce, jako jsou blur(), sepia() a grayscale().
- V CSS byl implementován pseudo-prvek „::target-text“, který lze použít k zvýraznění úryvku, na který bylo přejito textem (scroll-to-text) jiným stylem, než který používá pro zvýraznění nalezeného prohlížeč.
- Byly přidány CSS vlastnosti pro ovládání zaoblení rohů: border-start-start-radius, border-start-end-radius, border-end-start-radius, border-end-end-radius.
- Bylo přidáno CSS vlastnost forced-colors pro určení, zda prohlížeč na stránce aplikuje uživatelsky nastavenou omezenou barevnou paletu.
- Byla přidána vlastnost CSS forced-color-adjust pro deaktivaci nuceného omezení barev pro jednotlivé prvky, což jim umožňuje plnou kontrolu barev skrze CSS.
- V JavaScriptu je povoleno použití klíčového slova await na nejvyšší úrovni modulů, což umožňuje hladší integraci asynchronních volání do procesu načítání modulů a obejít se bez obalování do „async function“. Například místo (async function() { await Promise.resolve(console.log(‘test’)); }()); nyní lze napsat await Promise.resolve(console.log(‘test’));
- V JavaScriptovém enginu V8 byl zrychlený výkon volání funkcí, když počet předaných argumentů neodpovídá definovaným parametrům funkce. Při neshodě počtu argumentů v režimu bez JIT se výkon zvýšil o 11,2 %, a při použití JIT TurboFan o 40 %.
- Bylo provedeno mnoho drobných vylepšení nástrojů pro webové vývojáře.
Kromě novinek a oprav chyb odstraňuje nová verze 47 zranitelností. Mnoho z těchto zranitelností bylo odhaleno díky automatizovanému testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a spustit kód mimo sandboxové prostředí. Je však třeba zmínit, že jedna ze zásadně opravených zranitelností (CVE-2021-21166), týkající se životnosti objektů v audio subsystému, má charakter 0-day problému a byla před opravou využívána v jednom z exploitů. V rámci programu výplaty peněžních odměn za nalezení zranitelností pro aktuální verzi společnost Google vyplatila 33 odměn v celkové výši 61000 dolarů (dvě odměny po 10000 USD, dvě odměny po 7500 USD, tři odměny po 5000 USD, dvě odměny po 3000 USD, čtyři po 1000 USD a dvě po 500 USD). Výše 18 odměn zatím nebyla stanovena.
Zdroj: opennet.ru
