

Společnost Google představila vydání webového prohlížeče Chrome 92. Současně je k dispozici stabilní verze otevřeného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se vyznačuje použitím loga Google, systémem zasílání upozornění v případě zhroucení, moduly pro přehrávání chráněného videa (DRM), automatickým systémem aktualizací a předáváním RLZ parametrů při vyhledávání. Další vydání Chrome 93 je naplánováno na 31. srpna.
Hlavní změny v Chrome 92:
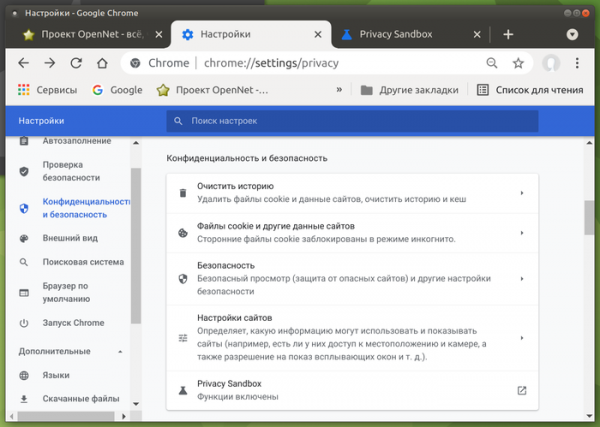
- Do nastavení byly přidány nástroje pro řízení zapnutí komponentů Privacy Sandbox. Uživatel má možnost deaktivovat technologii FLoC (Federated Learning of Cohorts), kterou vyvíjí společnost Google jako náhradu za sledovací cookies na „kohorty“, které umožňují rozlišovat uživatele se shodnými zájmy, aniž by identifikovaly jednotlivce. Kohorty se vypočítávají na straně prohlížeče pomocí algoritmů strojového učení na datech historie návštěv a obsahu zobrazeného v prohlížeči.

- Pro uživatele desktopových systémů je ve výchozím nastavení povolena cache přechodu (Back-forward cache), která zajišťuje okamžitý přechod při používání tlačítek „Zpět“ a „Dopředu“ nebo při navigaci na dříve navštívené stránky aktuálního webu. Dříve byla cache přechodu k dispozici pouze v Android verzích.
- Byla posílena izolace stránek a doplňků v různých procesech. Zatímco dříve mechanismus izolace stránek zajišťoval izolaci stránek mezi sebou v různých procesech a odděloval všechny doplňky do samostatného procesu, nové vydání zavedlo oddělení prohlížečových doplňků navzájem vyčleněním každého doplňku do samostatného procesu, což vytvořilo další ochrannou bariéru proti škodlivým doplňkům.
- Výrazně byla zvýšena výkonnost a efektivita detekce phishingu. Rychlost identifikace phishingu na základě místní analýzy obrázků se v polovině případů zvýšila až 50krát, a v 99 % případů byla rychlejší alespoň 2,5krát. Průměrná doba klasifikace phishingu podle obrázku klesla z 1,8 sekundy na 100 ms. Celkově se zátěž CPU generovaná všemi procesy vykreslování snížila o 1,2 %.
- Mezi zakázané síťové porty byly přidány porty 989 (ftps-data) a 990 (ftps). Dříve byly již zablokovány porty 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 a 10080. Pro porty na černé listině je blokována přenos HTTP, HTTPS a FTP požadavků za účelem ochrany před útokem NAT slipstreaming, který umožňuje při otevření speciálně připravené útočníkem webové stránky v prohlížeči navázat síťové spojení se serverem útočníka na libovolném UDP nebo TCP portu na systému uživatele, navzdory použití interního adresního rozsahu (192.168.x.x, 10.x.x.x).
- Byla zavedena požadavek na používání dvoufaktorové autentizace vývojáře při publikaci nových rozšíření nebo aktualizací verzí v Chrome Web Store.
- Bylo zajištěno deaktivování již nainstalovaných rozšíření v prohlížeči, pokud byla odstraněna z katalogu Chrome Web Store z důvodu porušení pravidel.
- Při odesílání DNS dotazů, v případě použití klasických DNS serverů, kromě záznamů 'A' a 'AAAA' pro určení IP adress nyní také došlo k dotazu na DNS záznam 'HTTPS', přes který se předávají parametry umožňující urychlení nastavení HTTPS spojení, jako jsou nastavení protokolu, klíče pro šifrování TLS ClientHello a seznam subdomén.
- Z iframe bloků, načítaných z domén., odlišných od domény aktuální stránky, je zakázáno volání JavaScriptových dialogů window.alert, window.confirm a window.prompt. Tato změna ochrání uživatele před zneužitím souvisejícím s pokusy předložit externí oznámení jako žádost hlavního webu.
- Na stránce nové karty je zajištěn výstup seznamu nejvíce vyhledávaných dokumentů uložených v Google Drive.
- Byla poskytnuta možnost změny názvu a ikony pro aplikace PWA (Progressive Web Apps).
- Pro malé náhodné množství webových formulářů souvisejících se zadáním adresy nebo čísla kreditní karty bude jako experiment zakázán výstup doporučení pro automatické doplňování.
- Ve verzi pro desktop je možnost vyhledávání podle obrázku (položka 'Najít obrázek' v kontextové nabídce) přeložena na používání služby Google Lens místo běžného vyhledávače Google. Po kliknutí na příslušné tlačítko v kontextové nabídce bude uživatel přesměrován na samostatnou webovou aplikaci.
- V rozhraní režimu „inkognito“ jsou skryté odkazy na historii navštívených stránek (tyto odkazy jsou bezcenné, protože vedly k otevření zástupce s informací, že historie není shromažďována).
- Byly přidány nové příkazy, které se rozpoznávají při zadání do adresního řádku. Například pro zobrazení tlačítka rychlého přechodu na stránku kontroly bezpečnosti hesel a doplňků stačí napsat „safety check“, a pro přechod do nastavení zabezpečení a synchronizace – „manage security settings“ a „manage sync“.
- Specifické změny ve verzi Chrome pro Android:
- V panelu byla zavedena nová přizpůsobitelná tlačítka „Magic Toolbar“, která zobrazují různé zkratky, vybírané na základě aktuální aktivity uživatele a zahrnující odkazy, které mohou být právě teď potřebné.
- Byla aktualizována implementace modelu strojového učení, který běží na zařízení pro rozpoznávání pokusů o phishing. Při identifikaci pokusů o phishing, kromě zobrazení stránky s varováním, nyní prohlížeč odešle externímu službě Safe Browsing informace o verzi modelu strojového učení, vypočtené váze pro každou kategorii a příznaku použití nového modelu.
- Byla odstraněna nastavení „Show suggestions for similar pages when a page can’t be found“, které doporučovalo podobné stránky na základě odeslání dotazu do Googlu, pokud stránka nebyla nalezena. Toto nastavení bylo dříve odstraněno také z verze pro desktop.
- Bylo rozšířeno použití režimu izolace webových stránek do samostatných procesů. Z důvodů spotřeby prostředků byly dosud do samostatných procesů umisťovány pouze velké weby. V nové verzi začne izolace platit také pro weby, na které se uživatel přihlásil pomocí ověřování přes OAuth (např. přihlášení pomocí účtu Google) nebo které nastavují HTTP hlavičku Cross-Origin-Opener-Policy. Pro ty, kdo chtějí aktivovat izolaci ve samostatných procesech pro všechny weby, je k dispozici nastavení „chrome://flags/#enable-site-per-process“.
- Byly deaktivovány integrované mechanismy ochrany motoru V8 před útoky z vedlejších kanálů, jako je Spectre, které byly uznány za méně účinné než izolace webových stránek v samostatných procesech. V desktopové verzi byly uvedené mechanismy deaktivovány již ve verzi Chrome 70.
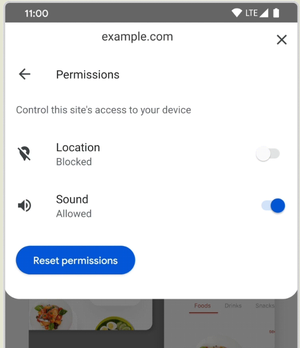
- Zjednodušený přístup k nastavením oprávnění webu, například k přístupu k mikrofonu, kameře a určování polohy. Pro zobrazení seznamu oprávnění stačí kliknout na symbol zámku v adresní řádce a poté vybrat sekci „Oprávnění“.

- V režimu Origin Trials (experimentální funkce vyžadující samostatnou aktivaci) bylo přidáno několik nových API. Origin Trial zahrnuje možnost práce se specifikovaným API z aplikací načítaných z localhost nebo 127.0.0.1, nebo po registraci a získání speciálního tokenu, který platí omezenou dobu pro konkrétní web.
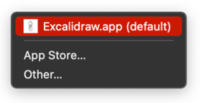
- API pro zpracování souborů, které umožňuje registrovat webové aplikace jako zpracovatele souborů. Například webová aplikace fungující v režimu PWA (Progressive Web Apps) s textovým editorem může registrovat sebe sama jako zpracovatele souborů „.txt“, a poté může být použita v systémovém správci souborů pro otevírání textových souborů.

- API pro sdílené prvkové přechody, které umožňuje používat v prohlížeči poskytované hotové efekty, vizualizující změnu stavu rozhraní v jednonávrhových (SPA, single-page applications) a vícenávrhových (MPA, multi-page applications) webových aplikacích.
- API pro zpracování souborů, které umožňuje registrovat webové aplikace jako zpracovatele souborů. Například webová aplikace fungující v režimu PWA (Progressive Web Apps) s textovým editorem může registrovat sebe sama jako zpracovatele souborů „.txt“, a poté může být použita v systémovém správci souborů pro otevírání textových souborů.
- Do CSS pravidla @font-face byl přidán parametr size-adjust, který umožňuje škálovat velikosti glifů pro konkrétní styl písma, aniž by se změnila hodnota vlastnosti CSS font-size (oblast pod znakem zůstává stejná, ale velikost glifu v této oblasti se mění).
- V JavaScriptu byly v objektech Array, String a TypedArray implementovány metody at(), které umožňují používat relativní indexaci (jako index pole se uvádí relativní pozice), včetně použití záporných hodnot vzhledem k konci (například „arr.at(-1)“ vrátí poslední prvek pole).
- V JavaScriptovém konstruktoru Intl.DateTimeFormat byla přidána vlastnost dayPeriod, která umožňuje zobrazit přibližné denní období (ráno, večer, odpoledne, v noci).
- Při používání objektů SharedArrayBuffers, které umožňují vytváření polí v sdílené paměti, je nyní vyžadováno definování HTTP hlaviček Cross-Origin-Opener-Policy a Cross-Origin-Embedder-Policy, bez kterých bude požadavek zablokován.
- V API pro Media Session byly přidány akce „togglemicrophone“, „togglecamera“ a „hangup“, které umožňují na webových stránkách implementujících systémy videokonferencí připojit vlastní zpracovatele pro tlačítka na obrazovce picture-in-picture pro vypnutí/zapnutí mikrofonu, vypnutí/zapnutí kamery a ukončení hovoru.
- V API Web Bluetooth byla přidána možnost filtrování nalezených Bluetooth zařízení podle identifikátorů výrobce a produktu. Filtr se nastavuje pomocí parametru „options.filters“ v metodě Bluetooth.requestDevice().
- Byla realizována první fáze redukce obsahu HTTP hlavičky User-Agent: na kartě DevTools Issues se nyní zobrazuje varování o zastarání navigator.userAgent, navigator.appVersion a navigator.platform.
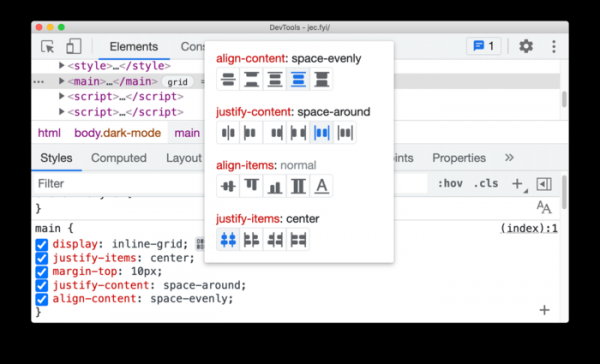
- Byla provedena řada vylepšení nástrojů pro webové vývojáře. V konzole webu byla přidána možnost přepsat výrazy „const“. V panelu Elements je nyní možné rychle zobrazit podrobnosti pro prvky iframe prostřednictvím kontextové nabídky zobrazené po kliknutí pravým tlačítkem myši na prvek. Zlepšeno byla ladění chyb CORS (Cross-origin resource sharing). V panelu sledování síťové aktivity byla přidána možnost filtrování síťových požadavků z WebAssembly. Byl navržen nový editor CSS Grid („display: grid“ a „display: inline-grid“) s funkcí náhledu změn.

Kromě novinek a oprav chyb obsahuje nová verze 35 zranitelností. Mnoho z těchto zranitelností bylo odhaleno za pomoci automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly nalezeny žádné kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí. V rámci programu pro vyplácení peněžních odměn za odhalení zranitelností společnost Google vyplatila 24 odměn v celkové hodnotě 112 000 dolarů (dvě odměny po 15 000 $, čtyři odměny po 10 000 $, jedna odměna po 8 500 $, dvě odměny po 7 500 $, tři odměny po 5 000 $, jedna odměna po 3 000 $ a jedna odměna po 500 $). Výše 11 odměn zatím nebyla určena.
Zdroj: opennet.ru
