

Společnost Google představila verzi webového prohlížeče Chrome 98. Současně je k dispozici stabilní vydání otevřeného projektu Chromium, který tvoří základ pro Chrome. Prohlížeč Chrome se vyznačuje použitím logotypů Google, systémem pro odesílání upozornění v případě havárie, moduly pro přehrávání chráněného videobsahu (DRM), systémem automatické instalace aktualizací a předáváním parametrů RLZ při vyhledávání. Další vydání Chrome 99 je plánováno na 1. března.
Hlavní změny v Chrome 98:
- Do prohlížeče bylo integrované vlastní úložiště kořenových certifikátů certifikačních autorit (Chrome Root Store), které bude používáno místo externích úložišť specifických pro každý operační systém. Úložiště je implementováno podle vzoru nezávislého úložiště kořenových certifikátů ve Firefoxu, které se používá jako první článek pro ověřování důvěryhodnosti certifikátů při otevírání stránek pomocí HTTPS. Nové úložiště zatím není ve výchozím nastavení používáno. Pro zjednodušení převodu konfigurací závislých na systémových úložištích a zajištění přenositelnosti bude nějakou dobu platit přechodné období, během kterého bude v Chrome Root Store zahrnuto úplné spektrum certifikátů schválených na většině podporovaných platforem.
- Pokračuje implementace plánu na posílení ochrany proti útokům souvisejícím s přístupem k prostředkům v místní síti nebo na počítači uživatele (localhost) ze skriptů načítaných při otevírání webových stránek. Takové žádosti zneužívají útočníci k provádění CSRF útoků na směrovače, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají žádosti pouze z místní sítě.
Pro ochranu před podobnými útoky začne prohlížeč při přístupu k jakýmkoli subzdrojům v interní síti odesílat explicitní žádost o oprávnění k načítání těchto subzdrojů. Žádost o oprávnění se provádí prostřednictvím odeslání na server Hlavní webová stránka žádosti o CORS (Cross-Origin Resource Sharing) se záhlavím „Access-Control-Request-Private-Network: true“ musí být požadována před přístupem k interní síti nebo localhostu. Po potvrzení operace musí server na tuto žádost vrátit záhlaví „Access-Control-Allow-Private-Network: true“. V Chromu 98 je kontrola implementována v testovacím režimu a v případě absence potvrzení se v konzole webu zobrazuje varování, ale samotná žádost o subresurs není blokována. Blokace se plánuje zavést nejdříve po vydání Chromu 101.
- Do nastavení účtu byly integrovány nástroje pro správu aktivace rozšířeného režimu ochrany proti nebezpečným webům (Enhanced Safe Browsing), ve kterém se aktivují další kontroly pro ochranu proti phishingu, škodlivé aktivitě a dalším hrozbám na webu. Po aktivaci režimu se nyní v účtu Google objeví nabídka aktivovat tento režim i v Chromu.
- Byl přidán model pro detekci pokusů o phishing na straně klienta, implementovaný pomocí platformy strojového učení TFLite (TensorFlow Lite), který nevyžaduje odesílání dat pro provedení kontroly na straně Google (odesílá se přitom telemetrie s informacemi o verzi modelu a vypočítaných váhových koeficientech pro každou kategorii). Při detekci pokusu o phishing bude uživateli před otevřením podezřelé stránky zobrazena varovná stránka.
- V API Client Hints, vyvíjeném jako náhrada za záhlaví User-Agent a umožňující selektivně poskytovat údaje o konkrétních parametrech prohlížeče a systému (verze, platforma atd.) pouze po žádosti, serverembyla implementována možnost substituce do seznamu identifikátorů prohlížečů falešnými názvy, analogicky k mechanismu GREASE (Generate Random Extensions And Sustain Extensibility) používanému v TLS. Například kromě ‚Chrome; v=„98“‘ a ‚Chromium; v=„98“‘ může být do seznamu přidán náhodný identifikátor neexistujícího prohlížeče ‚(Not;Browser; v=„12“‘. Taková substituce pomůže identifikovat problémy s zpracováním identifikátorů neznámých prohlížečů, což nutí alternativní prohlížeče předstírat, že jsou jinými populárními prohlížeči, aby se vyhnuly kontrole podle seznamů povolených prohlížečů.
- Od 17. ledna přestaly být do katalogu Chrome Web Store přijímány rozšíření využívající druhou verzi manifestu Chrome. Nová rozšíření budou nyní přijímána pouze s třetí verzí manifestu. Vývojáři dříve přidaných rozšíření mohou nadále publikovat aktualizace se druhou verzí manifestu. Celkové ukončení podpory druhé verze manifestu je naplánováno na leden 2023.
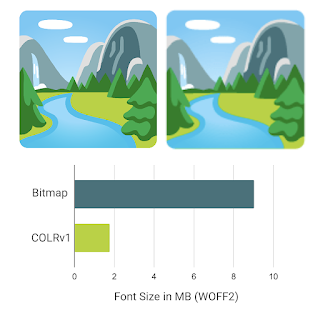
- Byla přidána podpora barevných vektorových písem ve formátu COLRv1 (podmnožina písem OpenType, která kromě vektorových glifů obsahuje vrstvu s informacemi o barvě), které mohou být použity například pro vytváření multikolorových emoji. Na rozdíl od dříve podporovaného formátu COLRv0 má COLRv1 možnost používání gradientů, překryvů a transformací. Formát také poskytuje kompaktní formu úložiště, zajišťuje efektivní kompresi a umožňuje opětovné použití kontur, což umožňuje výrazné snížení velikosti písma. Například písmo Noto Color Emoji v rastrovém zobrazení zabírá 9MB, zatímco ve vektorovém formátu COLRv1 – 1.85MB.

- V režimu Origin Trials (experimentální funkce vyžadující zvláštní aktivaci) byl implementován API Region Capture, který umožňuje oříznout zachycované video. Například oříznutí může být potřebné v webových aplikacích, které zachycují video z obsahu své karty, aby odstranily určité prvky před odesláním. Origin Trial předpokládá možnost práce s uvedeným API z aplikací načtených z localhost nebo 127.0.0.1, nebo po registraci a získání speciálního tokenu, který platí omezenou dobu pro konkrétní web.
- Do CSS vlastnosti „contain-intrinsic-size“ byla přidána podpora hodnoty „auto“, při jejímž uvedení bude použit poslední uložený rozměr prvku (při použití spolu s „content-visibility: auto“ se vývojář nemusí snažit odhadnout vykreslenou velikost prvku).
- Byla přidána vlastnost AudioContext.outputLatency, prostřednictvím které lze zjistit informace o předpokládané latenci před výstupem zvuku (latence mezi požadavkem na zvuk a počátkem zpracování přijatých dat zařízením pro výstup zvuku).
- CSS vlastnost color-scheme umožňuje určit, v jakých barevných schémách může být prvek správně zobrazen („light“, „dark“, „day mode“ a „night mode“). Bylo přidáno parametru „only“, který umožňuje vyloučit vynucené změny barevného schématu pro jednotlivé HTML prvky. Například pokud uvedete „div { color-scheme: only light }“, pak se pro prvek div použije pouze světlé téma, i když je v prohlížeči vynuceno tmavé zobrazení.
- Do CSS byla přidána podpora mediálních dotazů ‘dynamic-range’ a ‘video-dynamic-range’ pro zjištění přítomnosti obrazovky, která podporuje HDR (vysoký dynamický rozsah).
- Do funkce window.open() byla přidána možnost zvolit otevření odkazu v nové záložce, novém okně nebo vyskakovacím okně. Kromě toho vlastnost window.statusbar.visible nyní vrací „false“ pro vyskakovací okna a „true“ pro záložky a okna. const popup = window.open(‘_blank’,’,’popup=1′); // Otevřít vyskakovacím okně const tab = window.open(‘_blank’,’,’popup=0′); // Otevřít v záložce
- Pro okna a pracovníky byl implementován metod structuredClone(), který umožňuje vytvářet rekurzivní kopie objektů, zahrnující vlastnosti nejen zadaného objektu, ale i všech ostatních objektů, na které se aktuální objekt odkazuje.
- V Web Authentication API byla přidána podpora rozšíření specifikace FIDO CTAP2, které umožňuje nastavit minimální povolenou velikost PIN kódu (minPinLength).
- Pro instalované izolované webové aplikace byl přidán komponent Window Controls Overlay, který rozšiřuje zobrazovanou oblast aplikace na celé okno, včetně oblasti hlavičky, na kterou se překrývají standardní ovládací prvky okna (uzavření, minimalizace, maximalizace). Webová aplikace může řídit vykreslování a zpracování vstupu v celém okně, s výjimkou překrývajícího bloku s ovládacími prvky okna.
- Ve WritableStreamDefaultController bylo přidáno vlastnost zpracovávání signálů, které vrací objekt AbortSignal, pomocí kterého lze okamžitě zastavit zápisové operace do WritableStream, aniž by se čekalo na jejich dokončení.
- Ve WebRTC byla odstraněna podpora mechanismu vyjednávání klíčů SDES, který byl v roce 2013 vyhlášen organizací IETF jako zastaralý kvůli bezpečnostním problémům.
- Ve výchozím nastavení je API U2F (Cryptotoken) deaktivováno, které bylo dříve prohlášeno za zastaralé a nahradilo ho API Web Authentication. API U2F bude zcela odstraněno v Chrome 104.
- V API Directory bylo oznámeno zastaralé pole installed_browser_version, které bylo nahrazeno novým polem pending_browser_version, jež obsahuje informace o verzi prohlížeče s přihlédnutím k nahraným, ale neaplikovaným aktualizacím (tj. verze, která bude aktivní po restartu prohlížeče).
- Parametry umožňující návrat podpory TLS 1.0 a 1.1 byly odstraněny.
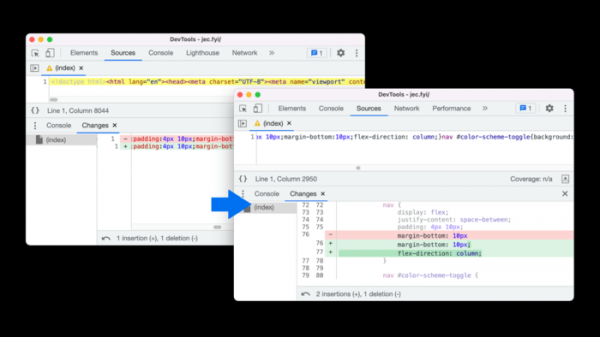
- Byla vylepšena nástroje pro webové vývojáře. Přidána karta pro hodnocení výkonu mezipaměti přechodu (Back-forward cache), která zajišťuje okamžitý přechod při použití tlačítek „Zpět“ a „Vpřed“. Byla přidána možnost emulace mediálních dotazů forced-colors. V editoru Flexbox byly přidány tlačítka pro podporu vlastností row-reverse a column-reverse. Na kartě „Changes“ je nyní zobrazení změn po formátování kódu, což usnadňuje analýzu zminifikovaných stránek.

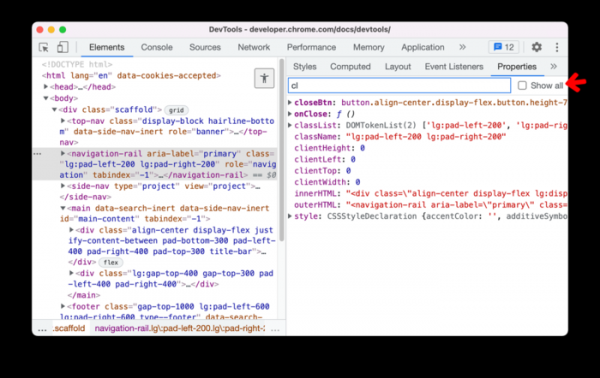
Realizace panelu prohlížení kódu byla aktualizována na vydání editoru kódu CodeMirror 6, který výrazně zvyšuje výkon při práci s velmi velkými soubory (WASM, JavaScript), vyřešeny byly problémy se slučováním při navigaci a vylepšeny byly návrhy systému automatického doplňování při úpravě kódu. Do panelu s vlastnostmi CSS byla přidána možnost filtrování výstupu podle názvu nebo hodnoty vlastnosti.

Kromě nových funkcí a oprav chyb tato verze odstranila 27 zranitelností. Mnoho z těchto zranitelností bylo odhaleno díky automatizovanému testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly identifikovány žádné kritické problémy, které by umožnily obcházení všech úrovní ochrany prohlížeče a spuštění kódu v systému mimo sandboxové prostředí. V rámci programu na vyplácení finančních odměn za odhalení zranitelností pro aktuální verzi společnost Google vyplatila 19 odměn v celkové výši 88 tisíc dolarů (dvě odměny $20000, jedna odměna $12000, dvě odměny $7500, čtyři odměny $1000 a jedna odměna $7000, $5000, $3000 a $2000).
Zdroj: opennet.ru
